セキュリティ
Security Measures
IT基礎解説Overview
情報漏洩や不正アクセスなどのリスクからシステムやデータを保護するための対策。AIツールを利用する際、自社の未公開データや機密情報を外部に送信しないよう、適切な利用ルールを定めることが重要です。
さらに詳しく解説Details
。
関連用語Related terms
この用語が登場した記事Related articles17件
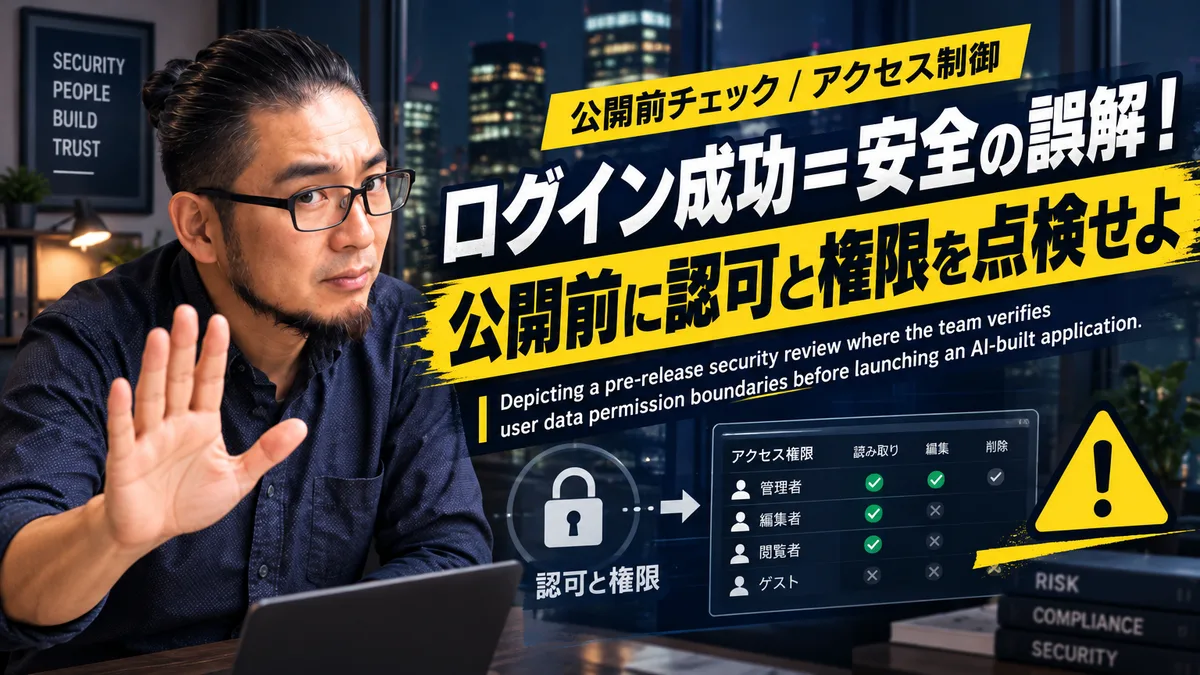
AI 活用 アプリでログインできても安心ではない。認可と権限設定の確認不足が招く情報漏洩の罠
AI 活用でWebアプリや管理画面の開発が早まる一方、ログイン後の認可や権限設定の不備によるデータ参照トラブルが増えています。動くことと安全なデータ保護は別です。公開前に他人のデータが見えないか確認する検証手順と責任境界を解説します。
セキュリティ対策は高額ツールで安心という誤解。パスワードと共有設定の確認が先決です
高額なシステムを導入すれば情報漏洩を防げるという考えは誤りです。費用をかける前に、現場で放置されているパスワード管理やクラウドの共有設定の穴を潰すことが先決です。AIを点検の補助として活用し、低コストで運用を定着させる具体的な手順を解説します。

サイバーセキュリティ最新動向を追うより先にLLM乗り換え判断の基準を揃えよ
サイバーセキュリティ最新動向や主要LLMのモデル更新を追うだけでは現場は変わりません。ChatGPT、Claude、Gemini、Grokの機能比較ではなく、料金・利用制限と業務影響に基づく乗り換え判断を策定し、確認待ちと二重コストを削減する運用設計を解説します。
サイバーセキュリティ最新動向に学ぶ、AI全社導入の失敗を防ぐ「1業務・2週間」の小規模検証手順
サイバーセキュリティ最新動向やAIの流行に流され、全社一括導入を進めていませんか。本書は、営業の商談準備や提案書作成における手戻り工数や機会損失を防ぐため、1つの業務に絞って2週間で効果を測定する小規模検証の具体的な手順と、人とAIの責任境界の設計手法を解説します。
AIセキュリティ株式会社のツールより先に、パスワードと共有設定の穴を点検せよ
AIセキュリティ株式会社の製品を比較する前に、二要素認証や共有設定、バックアップの基本設定が機能しているか確認すべきです。高額ツールを入れても土台が崩れていれば防げる被害を防げません。放置に伴う損失と、最初に着手すべき具体的な工程を整理します。
サイバーセキュリティ最新動向から学ぶ、AIエージェント導入で『業務の責任境界』を破綻させない設計手法
サイバーセキュリティ最新動向を追う中で、AIエージェントによる自動化を急ぐ企業ほど『誰が判断したか不明』という現場の混乱に直面します。2026年のLLM活用において、ツール導入より先に設計すべき『人間が承認する境界線』と、監査ログによる防衛策を実務視点で解説します。
AI APIのコスト暴走を防ぐ公開前チェックと利用上限の設定手順
AIを用いたWebサービス開発で、動作確認だけで公開していませんか。利用上限やレート制限、コスト監視のルールを決めずに運用を始めると、想定外のループ処理によりAPIコストが暴走します。公開前チェックで潰すべきリスクと、責任境界を明確にした運用体制の設計方法を解説します。
AI最新動向を追うだけの組織は、モデル更新によるコスト激変を見落として無駄な費用を払い続ける
2026年9月の最新AIモデル投入によるAPI料金の値下げは、営業現場のコスト構造を激変させます。ChatGPTやClaudeの最新動向を商談準備や提案書作成の実務にどう落とし込むべきか。トレンド追従を脱し、今すぐコストを再試算して現場に定着させる手順を解説します。
作り込みすぎるプロトタイプは不要。AI fdeの手法で要件を絞り込む検証設計
プロトタイプを作り込みすぎて検証前に予算を使い果たす失敗は絶えません。AI fdeの視点から要件整理とMVP設計を実践し、外注管理の前に「作らない機能」を決める判断基準を確立します。生成AIを補助として使いながら、検証の打率を上げるための実務プロセスを解説します。
量子コンピュータ 最新動向に踊らされる前に、最新AIの新機能に合わせた社内ルールを更新せよ
量子コンピュータ 最新動向などのトレンドを追う陰で、最新AIの新機能に合わせた社内ルールの更新を怠っていませんか。データ入力、権限、利用ログの形骸化を防ぎ、現場で本当に使われるガバナンスと責任境界の設計手順を解説します。
AIの新機能が増えるたびに、社内ルールを更新しない会社のリスクが積み上がる3つの工程
生成AIの機能追加ペースは、社内規程の更新サイクルをすでに超えています。入力禁止情報の範囲が曖昧なまま、利用ログも権限設定も放置される。セキュリティ上の問題が発覚したとき、責任者が誰か決まっていない会社は、ツールではなく運用設計を先に直す必要があります。
Web開発でAI 活用を急ぐチームが陥る罠。API利用上限と停止条件を決めずに公開してはならない理由
Web開発でのAI 活用は便利ですが、動作確認だけで公開するのは危険です。API利用上限やレート制限を決めずにリリースすると、想定外のアクセスでコストが暴走します。本記事では、公開前に誰がコスト管理と停止判断の責任を持つべきか、具体的な運用設計を解説します。
最新AIを導入すれば安全という誤解。ルール更新を怠る組織で進む利用ログと権限の形骸化
最新AIの導入だけで業務が安全に効率化されるわけではありません。機能が拡張されるほど、ルールを更新しない組織では入力禁止情報の漏洩やログの放置といったリスクが静かに増え続けます。モデル更新や料金改定を踏まえ、現場で機能するルール設計と責任境界の引き方を解説します。
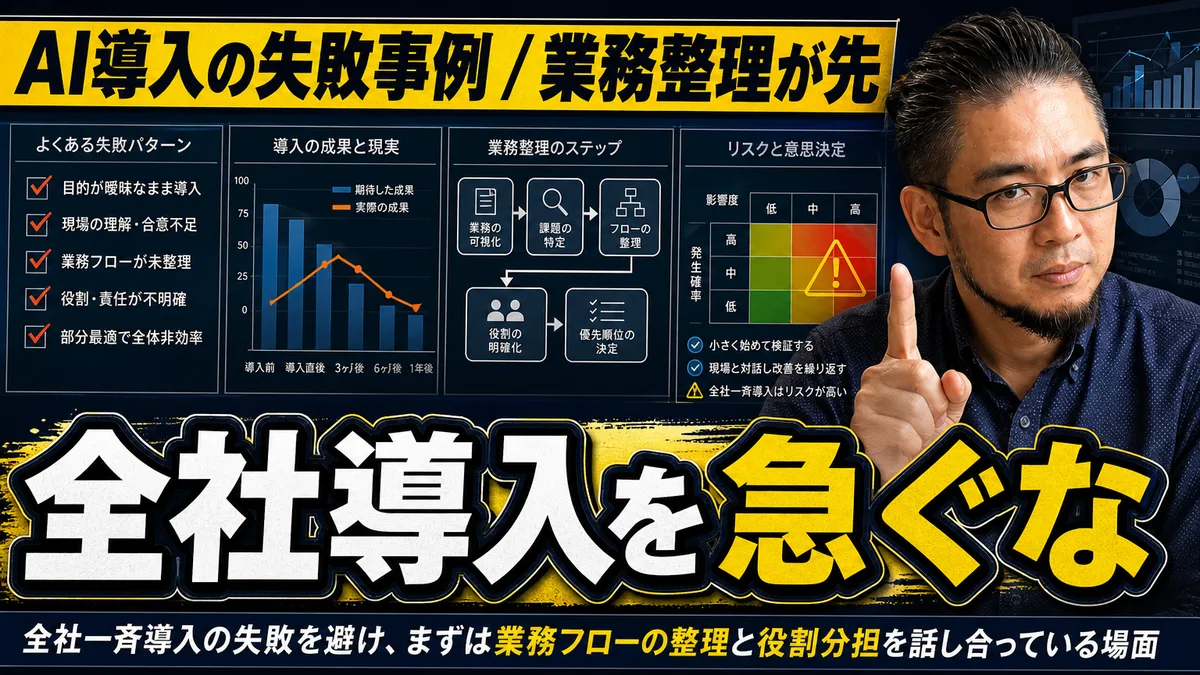
全社一斉のAI 活用は失敗する。現場の抵抗で形骸化ルールだけが増える罠と回避策
全社規模で急激にAI 活用を浸透させようとすると、現場の抵抗に遭い、形骸化したルールだけが残ります。無駄な確認待ち時間や手戻り工数を防ぐため、まずは1部署の1工程に絞ったPoCから始める実務設計を解説します。

ec サイト 構築 後の欠品を防ぐ。需要予測をAIに任せ発注基準は人間が決定する在庫管理術
ec サイト 構築 後の欠品や過剰在庫は、勘に頼る発注が原因です。販売履歴から需要の兆候をAIで検知しつつ、最終的な発注判断は人間が責任を持つ運用設計を解説します。現場 of 属人化を解消し、販売機会損失を最小限に抑えるための具体的な業務フローを提示します。
pfas規制 最新動向を追うだけの組織は崩壊する。モデル更新の業務影響を見極める実務設計
pfas規制 最新動向などの外部環境の変化を追うだけで、自社の実務プロセスやAIモデル更新に落とし込めない組織は、確認待ちや返信遅延などの損失を膨らませます。業務影響を見極め、責任境界を明確にして現場で使われる運用を設計する手順を解説します。

競合の価格変更を見逃す会社は、失注理由を営業力のせいにしがちです
競合他社の価格表やプラン、キャンペーン変更を定点観測できず、提案時の価格乖離や対応遅れに悩む経営者・営業責任者は少なくありません。本稿では、情報の自動検知をAIに任せつつ、価格決定や戦略判断を人間が担う責任境界の設計など、現場で機能する競合分析の手順を解説します。