Arstruct編集部
現場で使われるAI活用とサービス開発の実務情報をお届けします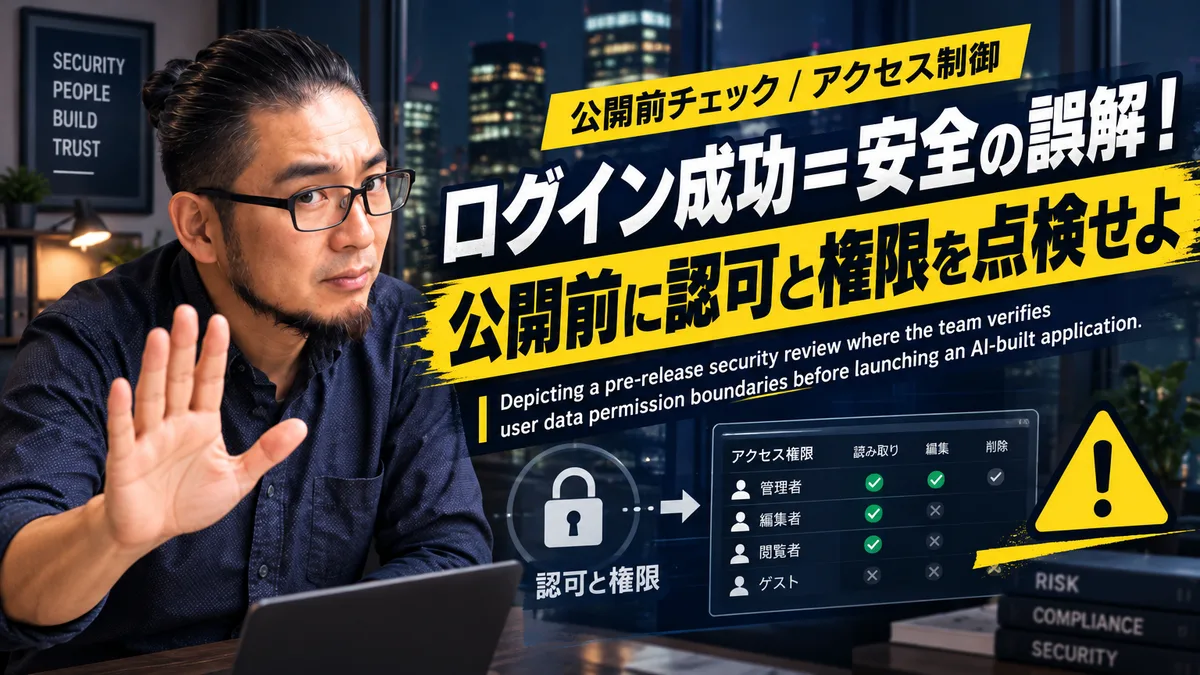
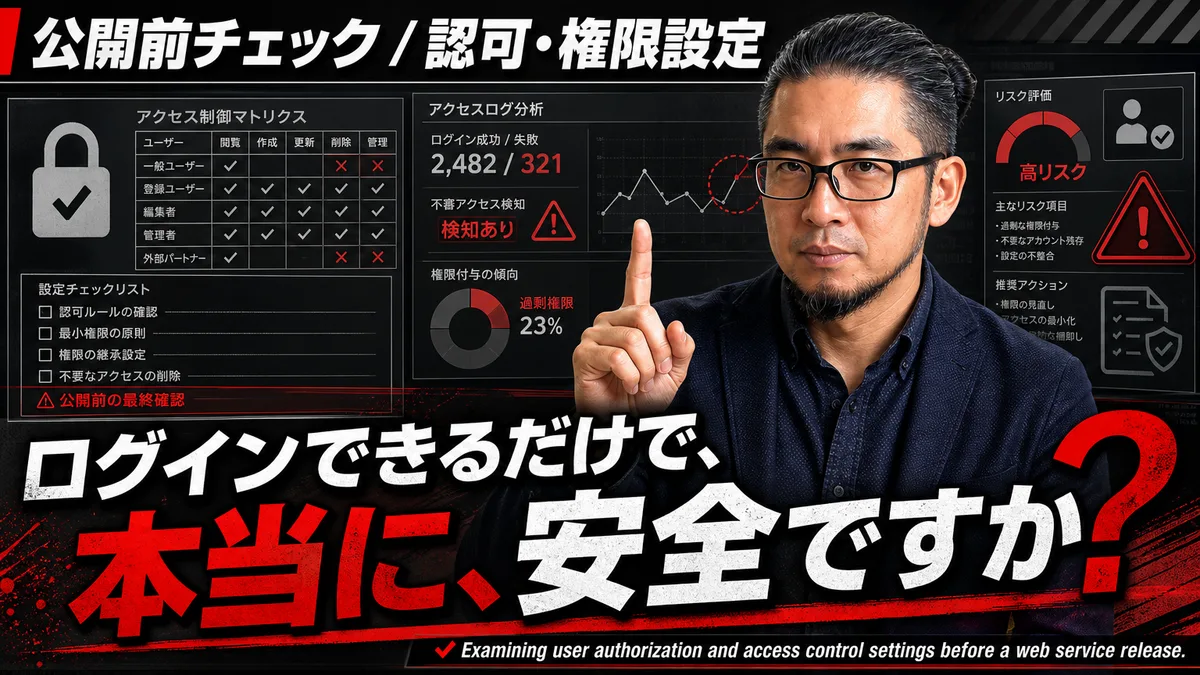
ログイン処理が成功しても、そのシステムが安全に運用できるとは限りません。仕事でAI 活用を進めてWebサービスや社内管理画面を作る際、最も深刻な盲点となるのが「ログインできること(認証)」と「適切なデータしか見られないこと(認可)」の混同です。この理解が曖昧なまま公開すると、本来アクセス権のない顧客データや売上記録が閲覧可能となり、情報漏洩対応や開発の手戻りといった重大な損失につながります。
開発現場では、担当者が生成AIを使ってWebアプリの画面やAPIを迅速に構築し、自分のアカウントで動作確認できた段階で公開へ踏み切るケースが増えています。しかし、画面の表示やログイン機能が正常に動いていても、リクエスト内のユーザーIDを変更された際に他人のデータを出力してしまう認可処理の欠落が頻出しています。本記事では、AI 活用 アプリの公開前に点検すべき認可・権限設定の確認手順と、AI依存から脱却するための責任境界を明らかにします。
1.動くコードと安全な運用は別物。認可・権限設定をAIに任せてはならない
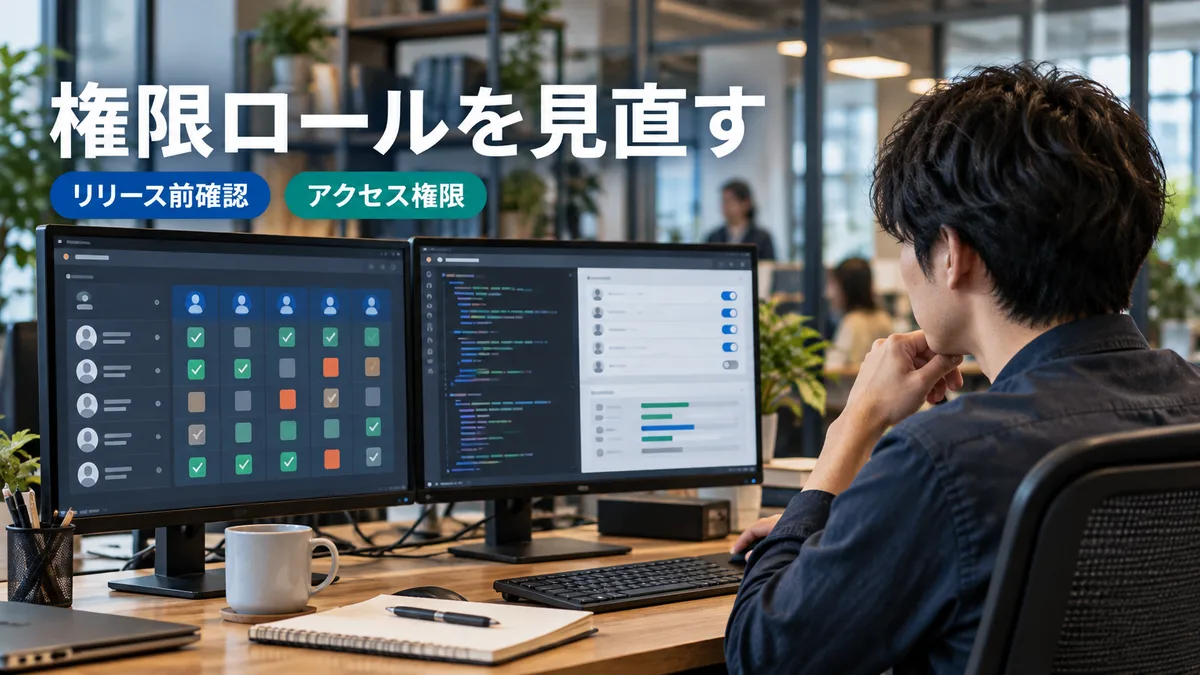
生成AI活用方法として、プロンプトからWebアプリのコードを生成する手法は開発現場へ急速に浸透しました。しかし、AIが生成するコードは「仕様通りの動作」を優先して組み立てられるため、組織のアクセス制御やロールに応じた認可および権限設定の検証を欠かせる要因になります。エラーなく画面が描画され、自身のIDでログインできたとしても、サーバー側のAPIで他人の顧客データを引き出せる状態が放置されがちです。
現場で徹底すべきは、AIに委ねる作業範囲と人間が保持すべき責任境界の切り分けです。AIが担当するのは、ログイン画面のレイアウト作成やSQLの組み立て補助といった定型コードの生成にとどまります。一方で、どのロールのユーザーにどのデータ参照を許可するかという認可ルールの決定と最終検証は、人間が責任を負う必要があります。自社の業務構造や漏洩発生時の社会的影響を理解していないAIに認可判定を委ねる運用は、直ちに中止すべきです。
判定ロジックをAI推論に依存する危険性
「このユーザーにアクセスを許可すべきか」という認可判定そのものをAIモデルの推論に委ねる実装は避けなければなりません。AIモデルの出力には確率的な不確実性が伴い、入力パターンの工夫で権限チェックを回避される危険が残ります。認可処理は、サーバー側のプログラムコード内で明確な条件分岐として実装し、開発者がコードレビューを通じて決定論的に制御する必要があります。
2.認証成功と参照制限の違い。認可不備がもたらす実害の構造
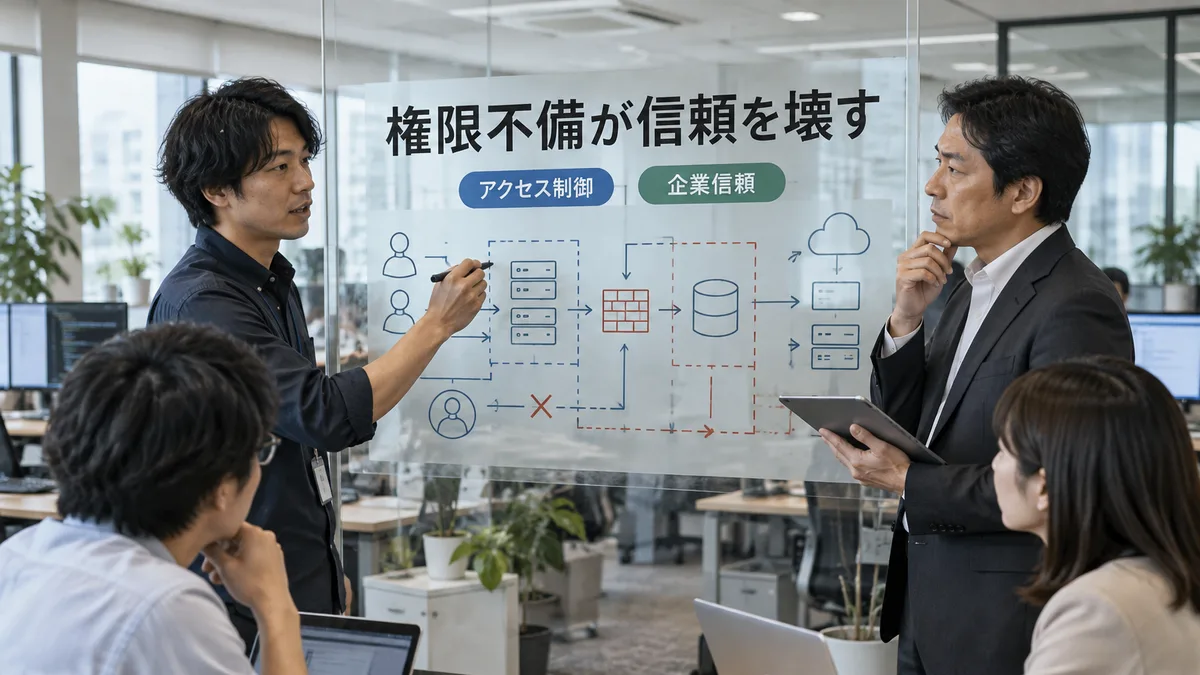
確認責任が曖昧になる原因は、認証と認可を同じ処理として捉えてしまう点にあります。ユーザー名とパスワードを照合してマイページへアクセスさせる処理は認証です。一方で、ログイン後にURLやAPI引数のユーザーIDを書き換えた際、他人の契約情報が表示される不具合は認可の欠陥に該当します。この不備を放置したままサービスを運用すると、事故発生時に莫大な対応工数を奪われます。
1箇所の権限チェック漏れからデータ参照事故が発生した場合、原因特定とログ解析に担当者2名が10日間(約160時間)、顧客への説明資料作成に50時間、緊急改修と再テストに80時間を費やす計算になります。合計290時間以上の緊急対応が発生し、新規開発や営業活動は完全に停止します。公開前に認可検証を実施する工数が数時間程度であることを考慮すれば、事前検証を怠るリスクは極めて甚大です。
確認項目現状のまま放置した場合事前に認可・権限設定を固めた場合データ参照の制御URLやIDの改変により他人のデータが閲覧されるリスクが残るサーバー側でセッションと権限を照合し不正アクセスを遮断する管理画面のセキュリティ一般ユーザーが管理者用APIを実行して誤操作を引き起こすロール別の権限判定により許可された機能のみ実行可能にする不具合発覚時の影響外部からの指摘で事故化し、全社的な緊急対応が発生する公開前の検証段階で不備を検出・改修し安全にリリースできる「既存のコードで動いているから問題ない」という判断は、鍵をかけたドアの横で窓を開け放している状態と同義です。AI活用 仕事を安全に推進するには、開発速度を優先してセキュリティ確認を省略する運用を止めなければなりません。
3.安全に運用する現場の判断基準。認可不備を水際で防ぐ検証体制
AI活用事例 一覧や新ツールの導入だけに満足する組織と、事故を起こさずサービスを運用する現場とでは、事前検証に対する判断基準が異なります。成果を上げる現場では、AI活用 個人で進める開発であっても、公開前の認可テストが標準化されています。具体的には、権限の異なる複数のテストアカウントを用いて、相互のデータへアクセスできないかを自動テストと手動操作の両面から確認しています。
事故を引き起こす現場に共通するのは、ブラウザ上の表示確認だけでテストを終えてしまう点です。開発者ツールやテストツールを用いて「直接リクエストを送信した際にサーバー側でデータ参照が拒否されるか」という根本的な検証を行っていません。コード生成AIが記述したAPIは条件指定のないデータ取得処理になりやすいため、厳格な受け入れ基準を設定して検査することが不可欠です。
組織のセキュリティ適用度チェック
- 運用が安定する組織:画面設計とサーバー側の認可ロジックを分離し、公開前チェックリストを運用している
- 運用が安定する組織:管理者と一般ユーザーのテストアカウントを作成し、クロス参照テストを実施している
- 事故リスクが高い組織:AIが生成したコードをレビューせず、ログインできたら即座に本番公開している
- 事故リスクが高い組織:「障害や漏洩が起きてから修正すればよい」と考え確認工程を後回しにしている
4.公開前2週間で実施する集中点検と、崩れない権限設計の手順
認可・権限設定の不備を解消する際、全システムのコードを一括修正しようとすると破綻します。まずは最もリスクが高い個人情報や顧客データを出力する管理画面およびデータ参照APIの1工程に絞り、公開前2週間で集中点検を行います。具体的な手順として、該当APIがセッション情報から送信者のユーザーIDを検証しているかを確認し、クライアントから渡されるユーザーIDをそのまま信用する実装を排除します。
こうしたAI開発におけるWebサービスの公開前検証やリスク抽出を効率化する手段として、技術・運用・データ・法務の観点からリスクを可視化するCode診断ラクダ(https://code-rakuda.com/)といった専門診断サービスの利用も選択肢となります。第三者視点での診断を挟むことで、隠れた権限漏れやデータ参照リスクの全体像を把握し、優先度に応じた対策が可能になります。
セキュリティ設計で重視すべきは、データ参照を行うすべてのエンドポイントでユーザーロールの検証が実行されているかという点です。AI活用による開発効率化の真価は、堅牢な認可基盤の上でこそ発揮されます。次回のリリースに向けて、まずは一番重要な管理画面のデータ参照権限が制御されているかを1点点検することから始めてください。
身近にあるAIの活用例は?仕事でWebアプリを作る際も使えますか?
身近にあるAIの活用例として、文章の要約や社内FAQの作成、Webアプリのコード生成などが挙げられます。仕事での開発でも生成AIの活用方法が広がり開発速度が向上していますが、AIが生成したコードは認可や権限設定の不備を含みやすいため、公開前に人間がデータ参照制御の安全性を確認する必要があります。
AIに認可や権限設定のコードを書かせた場合、自動で安全な状態になりますか?
いいえ、AIは指示された動作コードを作成できても、自社の業務ルールに沿ったデータ参照権限や管理画面の閲覧制御まで自動で保証することはできません。AIにはコードの雛形作成やチェックリストの整理を任せ、誰がどのデータを見られるかという権限設定の最終判断は人間が責任を持つ必要があります。
公開直前のテストで認可不備が見つかった場合、どのように対応すべきですか?
まず該当機能の公開を延期し、データ参照を行っているAPIや管理画面のサーバー側バリデーションを見直します。すべてのエンドポイントでユーザーIDとセッション権限の照合処理を確認し、修正後に権限別のテストアカウントで再検証を実施してから公開判断を行います。
無料相談Free consultation
まず、どの業務で詰まっているかを
一緒に整理します。
ツール選定の前に、業務フロー、判断基準、記録が残っていない工程を確認します。
要件が固まっていない段階でも構いません。