Arstruct編集部
現場で使われるAI活用とサービス開発の実務情報をお届けします
最新の技術トレンドを追うだけで足元のガバナンスを放置する企業は、技術が進化するほど深刻なセキュリティリスクを抱え込みます。量子コンピュータ 最新動向において、世界ランキングや開発競争がどれほど激化していても、それが今すぐ実務のセキュリティを脅かすわけではありません。しかし、こうした遠い未来の技術をただ眺めている間に、現場ではChatGPTやClaude、Gemini、Grok、Codexといった日常的な最新AIの機能追加が急速に進んでいます。その結果、入力禁止情報のルールやアクセス権限、利用ログの監査体制が形骸化し、現実のセキュリティ損失が発生し続けています。
社内ルールを更新しないまま最新AIを使わせる現状維持は、顧客信用の低下や情報漏洩による賠償リスク、そして無駄な手戻り工数という具体的な損失を日々生み出します。現場の担当者は、新機能が追加されるたびに「前のやり方の方が速い」と古い手順に戻ったり、逆に機密データを安易にデータ入力して提案書を作成したりしています。問題はツールの性能不足ではなく、機能更新に社内規程や利用ルールが追いついていないガバナンスの空白にあります。この記事では、最新AIの新機能に合わせて見直すべき規程や入力禁止情報の境界線を明確にし、現場で機能する運用の設計手順を提示します。
1.最新技術を追う陰で、現場のデータ入力と利用ログが無法地帯化する
新機能の追加は便利ですが、社内ルールが古いままでは現場のデータ入力が無法地帯化します。例えば、営業担当者が商談準備のために、見込み客の機密情報や過去の失注理由が書かれたCRMのデータを、利用制限やセキュリティ権限を確かめずに最新AIに入力してしまうケースが多発しています。企業が注視すべき外部情報には、最新 it 動向や it 最新 動向、半導体動向業界最新ニュース、原油動向 最新といった技術・経済の動きから、pfas規制 最新動向、認知 症 ケア 最新 動向、出生動向基本調査 最新などの規制や社会動向にいたるまで、多岐にわたる分野が存在します。しかし、こうしたマクロな動向をただ追いかけるだけで、足元の日常業務におけるAI利用ルールの更新を怠っていると、現場のセキュリティ意識は著しく低下します。
ここで、具体的な損失を仮定して計算してみましょう。たとえば、1人の担当者が提案書づくりのために、ルール未整備のままAIへの入力データの安全性を確認する作業に1回15分かけ、それが月に20回発生していると仮定します。これだけで月5時間が確認作業だけに消え、しかも確認基準が属人化しているため、最終的な情報漏洩リスクは防げていません。このような確認待ち時間や、不適切なデータ入力による顧客信用の低下、手戻り工数は、組織にとって目に見えない大きな損失です。さらに、管理者が利用ログを監視・監査する権限すら持っていない場合、誰がどの情報を入力したのかさえ追跡できなくなります。現場が勝手にAIを使い始め、問題が起きてから責任を追及するような体制は、ガバナンスとして完全に破綻しています。
2.情報公開の責任は人間が負い、下書きと整理の工程のみをAIに委ねる
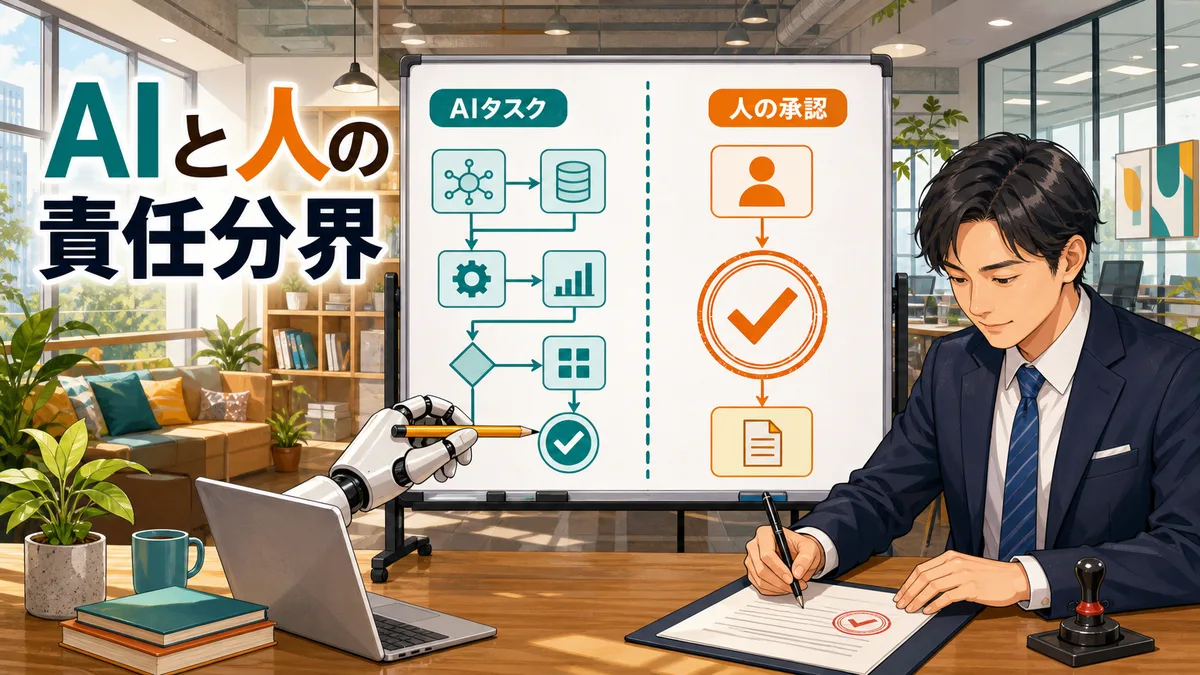
AI機能が拡張される中で、どこまではAIに任せてよいか、どこから先は人間が責任を持つかという境界線を明確にします。営業活動でAIに顧客提案の最終判断まで丸投げするのは危険です。AIの役割はどこまでいっても「作業の補助」であり、意思決定や説明責任の代行ではありません。この原則を曖昧にしたままツールを導入すると、現場は「AIがそう出力したから」と言い訳をし、誰も責任を取らない組織へと退化してしまいます。
AIに任せてよい範囲は、顧客データの整理、提案書の下書き作成、失注理由の傾向分析、過去の利用ログの集計といった補助作業に限定すべきです。一方で、人間が責任を持つ範囲は、顧客に提示する提案の最終判断、個人情報の取り扱い、例外的なセキュリティ権限の承認、そして情報公開に伴う説明責任です。やめた方がいいAI活用として、顧客のプライバシーや未公開の財務データを、保護設定が確認できない最新AIにそのまま入力して自動提案書を作成させることが挙げられます。これを許すと、他社の学習データに自社の機密が混入するリスクがあり、説明責任を果たせなくなります。レビュー担当者を明確にし、人間が最終判断を担保する運用導線を設計することが、ガバナンス構築の第一歩です。
3.全社一斉のツール適用を急ぐ組織ほど、権限管理の形骸化で自滅する
最新AIの導入で効果が出る会社と、失敗する会社には明確な分岐点があります。失敗する典型例は、ChatGPT、Claude、Gemini、Grok、Codexなどの最新モデルや新機能を、利用ルールの更新や権限の割り当てを行わずに、いきなり全社一斉に解放してしまうパターンです。現場では「誰が確認したのか分からない」「結局Slackで聞いている」といった不満や違和感が噴出し、やがて誰も使わなくなるか、セキュリティ事故を起こすかのどちらかに至ります。
効果が出る組織と出ない組織の差は、ツール自体の性能ではなく、運用ルールと権限管理の設計にあります。ここで、一見すると問題なく回っているが、実際には失っているものを整理してみましょう。
- 社内ルールなしの自由利用:一見、現場が自発的に活用しているように見えますが、実際には入力禁止情報の漏洩リスクと、利用ログの未監査によるガバナンス崩壊を抱えています。
- 個別部署での勝手なツール契約:一見、業務効率化が素早く進んでいるように見えますが、実際には二重管理によるAPIコストの増大と、全社的な権限統制の喪失が発生しています。
- 一律のアクセス禁止:一見、セキュリティが保たれているように見えますが、実際には現場が個人端末でAIを使うシャドーITの横行と、競合に対する生産性の遅れを招いています。
このように、現状維持や安易な全社解放を続けること自体が、目に見えない手戻り工数や顧客信用の低下という損失を生み出し続けています。全社一括の導入ではなく、まずは特定の1部署に限定し、新機能に対する権限設計とレビュー責任者を決めて運用することが必須です。
4.まず2週間、商談準備の下書き作成に絞って新ルールの実効性を検証せよ
最新AIの機能を安全かつ効果的に活かすためには、全社導入ではなく、最初の2週間で検証すべき1業務を具体的に決めるべきです。最初に取り組むべきは、営業の「商談準備における提案書の下書き作成」です。この1工程に絞り、どのデータを入力してよいか、誰が最終的な提案内容をレビューするかという社内ルールを適用して検証します。この小さな範囲から始めることで、導入リスクを最小限に抑えつつ、現場で本当に使われる形へとルールを磨き上げることができます。
この2週間で、利用ログの記録状況や、設定した権限が適切に機能しているか、現場に「前のやり方の方が速い」という差し戻しや不満が起きていないかを評価します。運用の設計なしに導入を急ぐと、現場の混乱とルール形骸化を招くだけで終わります。弊社Arstructで相談を受ける場合、最初に確認するのはツールの機能ではなく、現場の業務フローにおける具体的な「詰まり」と、新機能に対応した社内ルールの整合性です。業務プロセスの整理から、適切な権限設計、現場で使われる形への落とし込みまでを支援しています。次回の商談準備から、AIへの入力ルールと確認者を1つに決めることから始めてみてください。
量子コンピュータの実用化はあと何年後ですか?
一般的なビジネス実務で広く実用化されるには、少なくともあと10年から20年程度かかると予測されています。現在、量子コンピュータ 最新動向として世界ランキングや開発競争が盛んに報じられていますが、今すぐ自社の日常業務に影響を与えるものではありません。焦って量子技術の導入を検討するよりも、まずはChatGPTやClaudeといった身近な最新AIを安全に使うための社内ルール整備に注力すべきです。
最新AIの新機能が追加されるたびに、社内ルールを更新するのは現場의負担になりませんか?
すべてのルールを細かく書き換える必要はありません。データ入力の禁止基準、利用ログの監査権限、そして責任者の確認フローという基本方針を一度定めておけば、新機能が追加されてもその分類に当てはめるだけで対応できます。新機能ごとに個別ルールを作るのではなく、データの機密性に応じた入力権限を定義しておくことで、現場の負担を最小限に抑えつつ、安全な運用体制を維持できます。
既存のExcelやSlack運用と二重管理にならないようにするにはどうすればよいですか?
AIへの入力データや出力された下書きのレビュー履歴を、既存のSlackやExcelのワークフロー内に組み込む設計を行います。新しい管理ツールを増やすのではなく、Slackの特定のチャンネルにログを自動連携させるなど、現場が使い慣れたツール上で完結する運用導線を作ることで、二重管理を防ぎ定着率を高めることができます。
無料相談Free consultation
まず、どの業務で詰まっているかを
一緒に整理します。
ツール選定の前に、業務フロー、判断基準、記録が残っていない工程を確認します。
要件が固まっていない段階でも構いません。