Arstruct編集部
現場で使われるAI活用とサービス開発の実務情報をお届けします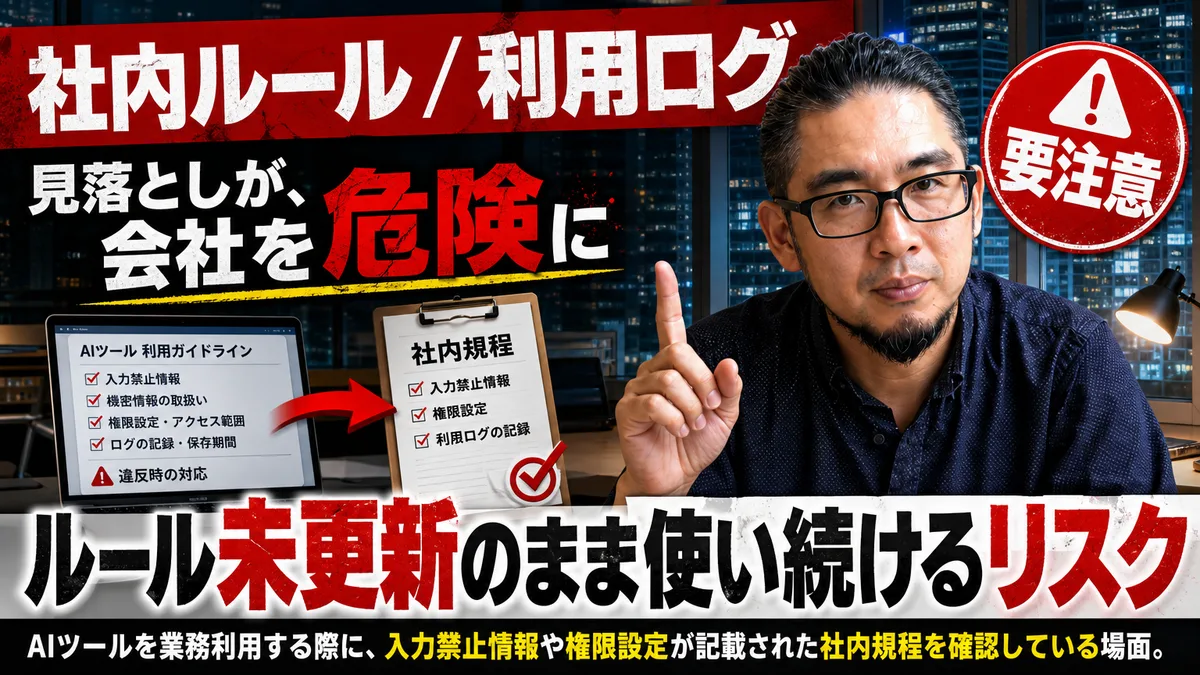
社内でChatGPTや生成AIを使い始めてから、利用ルールを一度も更新していない会社は少なくありません。導入当初に作った「使っていいこと、いけないこと」の一覧が、モデルの大幅更新や新機能追加のたびに実態から乖離していく。その乖離が積み重なるほど、利用ログの記録漏れ、権限の形骸化、入力禁止情報の範囲曖昧化という3つのリスクが静かに大きくなります。
問題はセキュリティ意識の低さではありません。更新頻度が月単位で変わるAI最新動向に対して、規程の見直しサイクルが年1回、あるいはそもそも担当者が決まっていないという構造にあります。この記事では、生成AIの機能追加が社内ルールにどう影響するかを業務単位で整理し、どの工程から見直すべきか、責任者をどう決めるかを具体的に書きます。ツール選定の話ではなく、今使っているツールのまま運用を整える話です。
1.AIに任せてよい記録整理と、任せると危険な規程判断は別の仕事です
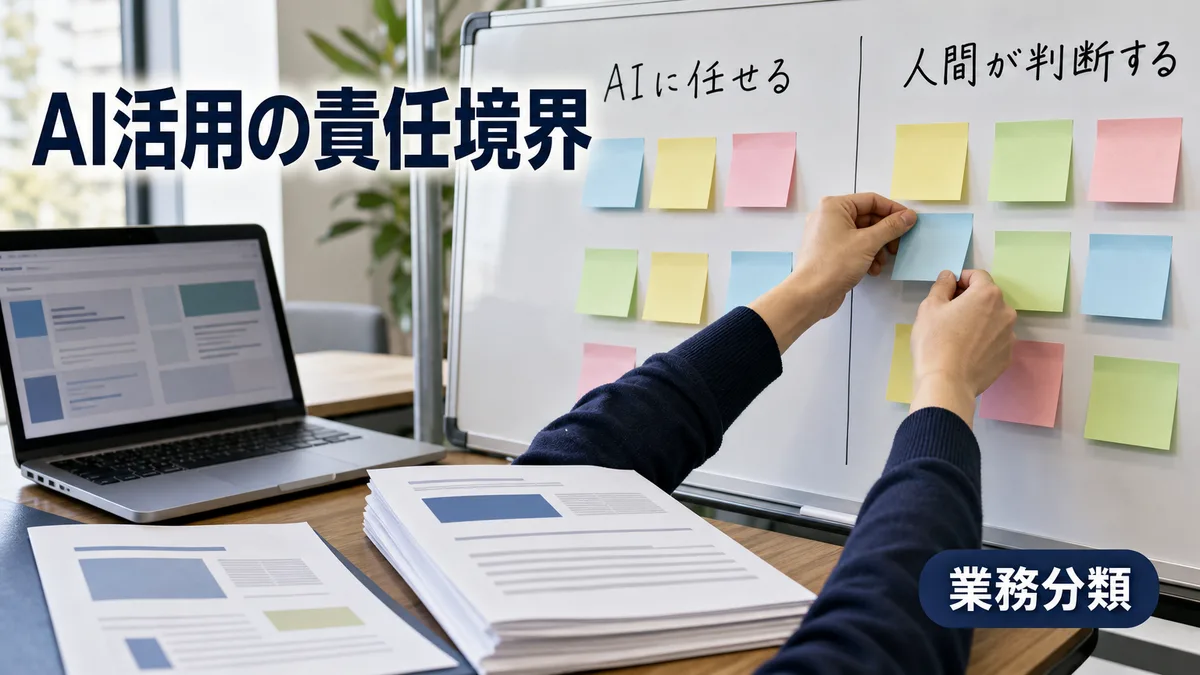
生成AIを業務に使う場合、どこまでAIに任せてよいかの境界を決めることが最初の仕事です。この境界を曖昧にしたまま運用を続けることが、後から最もコストのかかる判断ミスになります。
AIに任せてよい範囲は明確です。利用ログの集計と整理、入力データの分類補助、FAQ更新のための下書き作成、規程改定案のたたき台生成、これらは補助作業としてAIに委ねられます。一方、社内ルールの最終承認、入力禁止情報の範囲決定、権限設定の変更判断、セキュリティインシデント発生時の初動対応方針は、人間が責任を持つ領域です。AIが生成した規程案を確認者なしにそのまま適用するのは危険です。理由は2つあります。第一に、AIは自社の業務上の例外状況や過去のインシデント経緯を知らないため、現場の実態を外した規程を出力することがあります。第二に、規程の内容について社内外への説明責任は担当者と経営者に残るため、AIの出力を根拠にした規程では後から根拠を示せません。
入力禁止情報の範囲をAIに決めさせてはいけない
「どの情報をAIに入力してよいか」という判断をAI自身にさせている運用があります。具体的には、AIに「この文書は社外秘ですか」と聞いて、その回答を根拠に入力可否を決める、というパターンです。これは実務上の判断基準として成立しません。AIは自社の情報分類基準を学習していないため、過去のデータ漏洩リスクや契約上の機密条項を反映した回答を出せません。入力禁止情報の判断基準は人間が定義し、明文化し、定期的に更新する業務です。AIはその基準に従った分類の補助はできますが、基準そのものを代替することはできません。
セキュリティの観点でもう一点付け加えます。IPA情報セキュリティ10大脅威2026でも指摘されているように、AIツールの業務利用におけるガバナンス不備は、組織が意識しないまま進む脅威の一つです。ツールのセキュリティ機能を信頼することと、組織側のルールを整備することは別の対策です。どれだけ安全なAIサービスを使っていても、利用者側の入力管理と権限設定が崩れていれば、情報の取り扱いリスクは組織内に残ります。
2.利用ログと権限の放置が、担当者退職時に業務停止として現れる
AIツールの導入直後に誰がどのアカウントを管理するかを決め忘れたまま運用が続くことがあります。最初は小さな問題に見えますが、担当者が異動・退職したタイミングで、「誰がどのAIツールにアクセスできるか」「過去の利用ログはどこに残っているか」が誰にも分からない状態が発覚します。これは、ツールの問題ではなく、権限管理と利用ログ保存のルールを最初に決めなかった運用設計の問題です。
仮定として試算すると、生成AIツールを5人のチームで使っていて、月に各自50件のデータ入力作業をAI支援で行っている場合、月250件の利用履歴が発生します。この履歴を定期的に確認し、入力内容に禁止情報が含まれていないかを誰も担当していなければ、3か月後には750件の未確認履歴が積み上がります。確認担当が月に2時間この作業をするとして、それを3か月放置した場合、後から追いかける工数は通常の3倍以上になります。さらに、途中でモデルのバージョンや機能が更新されていれば、利用状況の再評価まで必要になります。
「誰が確認したのか分からない」状態が常態化するとき
現場でよく起きるのは、AIが生成した文書や回答がレビューなしに外部へ送られる状態です。担当者は「AIが出力したから品質は問題ないはず」という認識で使い、管理者は「現場が確認しているはず」と思っている。この食い違いが、誰も確認していない運用として定着します。AIの出力品質を信頼することと、組織として確認責任を果たすことは別です。特にChatGPTやClaude、Codex系のコーディング支援ツールを使う場合、生成されたコードや文書が本番環境や顧客連絡に直接使われるリスクがあります。確認フローと確認者を事前に決めることが、運用崩壊を防ぐ唯一の手段です。
放置した場合に失われるのは3種類です。確認待ちと手戻りで消える時間。情報漏洩や誤情報送信が起きたときの顧客との信頼関係。担当者退職時に引き継ぎができない業務停止。いずれも「AIを使っていたから」ではなく「ルールがなかったから」という理由で発生します。
3.GPT-6 AstraとX Search料金改定は、今週中に規程の見直しトリガーを確認する機会です
AI最新動向の中で、現在進行中の変更が社内規程の見直しを促す具体的な理由になっています。OpenAIはGPT-6 Astraを公開しており、コンテキスト長や出力上限、API料金体系の変更が公式Changelogに記載されています。課金開始は2026年10月5日とされており、それまでの期間は追加費用なしで業務評価が可能です。この機会を使って、自社の入力データ分類基準と照合することが現実的な第一歩になります。詳細な単価は公式Changelogで直接確認することを推奨します。
同時に、ChatGPT Business・Enterprise向けにはGPT-5.6 SolのMicrosoft Word統合プレビューが2026年9月17日から30日まで無料提供されています(OpenAI公式ヘルプセンターより)。Wordで生成AIを使う場合、入力する文書の機密レベルが直接問題になります。既存の社内ルールが「チャット画面への貼り付け」を前提に書かれているなら、Word統合のような新しい入力経路が生まれた時点でルールの適用範囲が曖昧になります。新機能が追加されるたびに、入力経路の変化を規程に反映する判断が必要です。
一方、xAIのX Search APIは2026年9月21日以降、ポスト取得とユーザープロフィール取得の料金体系を変更しました(xAI公式ドキュメントより)。SNSデータを分析業務に使っている場合、このAPI料金改定は今週中にコスト影響を試算する必要があります。料金が変わるということは、利用量の上限設定や予算の再配分も見直す必要があり、それは社内ルールとして文書化されるべき判断です。生成AIのAI最新動向は、機能の話だけでなく、運用コストと規程の見直し判断を常に連動させる必要があります。
セキュリティ観点で今週確認すべき3点
- 入力禁止情報の定義が、現在使っているすべてのAIツールの入力経路をカバーしているか
- 利用ログの保存場所と確認担当者が明文化されているか
- モデルやサービスの更新時に規程を見直すトリガーが誰かの役割として定義されているか
この3点のうち1つでも「担当者が決まっていない」なら、次のモデル更新や料金改定が来たときに対応が遅れます。
4.最初に潰す1工程は、入力禁止情報の定義見直しから始める
社内ルール全体を一気に改定しようとすると、どこから手をつけるかで議論が発散し、規程の改定委員会が動かなくなります。典型的な失敗パターンは、利用ガイドライン・権限設定・利用ログ保存・ベンダー審査を同時に改定しようとして、それぞれの担当部署の合意取り付けに時間がかかり、改定が半年以上止まるケースです。その間にも新機能は追加され、現場の利用実態と規程の乖離はさらに広がります。全部を同時に変えようとする判断自体が、リスクの拡大を招きます。
最初の2週間で試すべき1工程は、「入力禁止情報リストの現状確認」です。現行の社内ルールに記載されている入力禁止情報の定義を取り出し、今使っているAIツールのすべての入力経路(チャット、API、Word統合、コーディング支援)に対して適用できるかを確認します。適用できない入力経路があれば、そこだけ補足定義を追加する。この作業は1人が2〜3時間で初稿を作れる規模です。完璧な規程を目指すのではなく、現状との乖離を1点だけ埋める、という判断が定着への最短経路です。
次に確認するのは、利用ログの保存状況です。ChatGPTなどのビジネスプランには利用履歴の確認機能がありますが、それを誰がいつ確認するかが決まっていなければ機能しません。データ入力の確認ではなく、「誰が月次で確認し、どこに記録を残すか」という役割の定義が先です。ツールの機能より、確認者と記録場所を決める方が運用として先に立ちます。
相談を受ける際に最初に確認するのは「今使っているAIツールの一覧」と「その入力経路ごとに禁止情報が定義されているか」の2点です。業務フローの整理からAI活用箇所の選定、既存規程への補足定義の追加、利用ログ確認の運用設計まで、段階を踏んで現場で使われる形にする支援が可能です。今週まず動けることは、社内で使っているAIツールの入力経路を書き出し、それぞれに対して現行の入力禁止情報が適用できるかを1枚の表にまとめることです。その1枚が、規程見直しの起点になります。
生成AIの新機能が追加されるたびに社内規程を見直す必要がありますか?
すべての新機能に対して規程改定が必要なわけではありません。ただし入力経路が増える更新、たとえばWord統合やAPI追加、コーディング支援ツールの追加などは確認が必要です。判断の基準は「既存の入力禁止情報の定義がその入力経路に適用できるか」の1点で、適用できない場合のみ補足定義を追加します。
ChatGPTやClaude、Codexを業務で使う際、セキュリティ上で最初に確認すべき点は何ですか?
最初に確認するのは、入力禁止情報の定義と、利用ログの保存・確認担当者の有無です。ツール側のセキュリティ機能を信頼することと、組織側のルール整備は別の対策であり、どちらが欠けてもリスクは残ります。IPA情報セキュリティ10大脅威2026でも、AIツール利用時のガバナンス不備は組織として対処すべき課題として挙げられています。
AI最新動向の料金改定が自社のコストに影響しているか判断する方法は?
まず月間の利用件数または入出力トークン量を確認し、新しい料金体系と掛け合わせて試算します。xAIのX Search APIは2026年9月21日付で料金体系を変更しており、従来料金との差額を月間取得件数に乗じると影響額が出ます。この試算を今週中に行い、予算超過が見込まれる場合はベンダー選定の見直し判断に使います。
AIツールの利用ログを確認する担当者が決まっていない場合、どこから始めるべきですか?
まず現在使っているAIツールの一覧を書き出し、各ツールで利用履歴を確認できる機能があるかを確認します。次に、月次で確認する担当者と記録場所を1つ決めます。完璧な体制を作ることより、担当者と記録場所が決まっている状態にすることが先で、確認頻度や報告先は運用しながら調整します。
無料相談Free consultation
まず、どの業務で詰まっているかを
一緒に整理します。
ツール選定の前に、業務フロー、判断基準、記録が残っていない工程を確認します。
要件が固まっていない段階でも構いません。