Arstruct編集部
現場で使われるAI活用とサービス開発の実務情報をお届けします
「AIセキュリティ株式会社の製品一覧を見てから判断しよう」という考え方は、一見慎重に見えて実は順番が逆です。高額なAIセキュリティ対策ツールを比較検討している間にも、二要素認証が未設定のアカウント、全員が閲覧できる共有フォルダ、テスト用の使い回しパスワードという基本の穴がそのまま放置されたままになっています。ツールの選定に時間をかけるほど、修正に5分もかからない設定ミスが組織の入り口になり続けるからです。
この記事では、AIセキュリティ対策を検討する前に確認すべき基本項目と、AIを使ったチェックリスト化の実務、そして「ここから先は人間が判断する」という責任境界の引き方を整理します。どのツールを選ぶかではなく、今ある設定の何を先に直すかを判断できるようにすることが目的です。
1.「ウイルス対策ソフトは入っている」という思い込みが、最も修正しやすい穴を放置させる
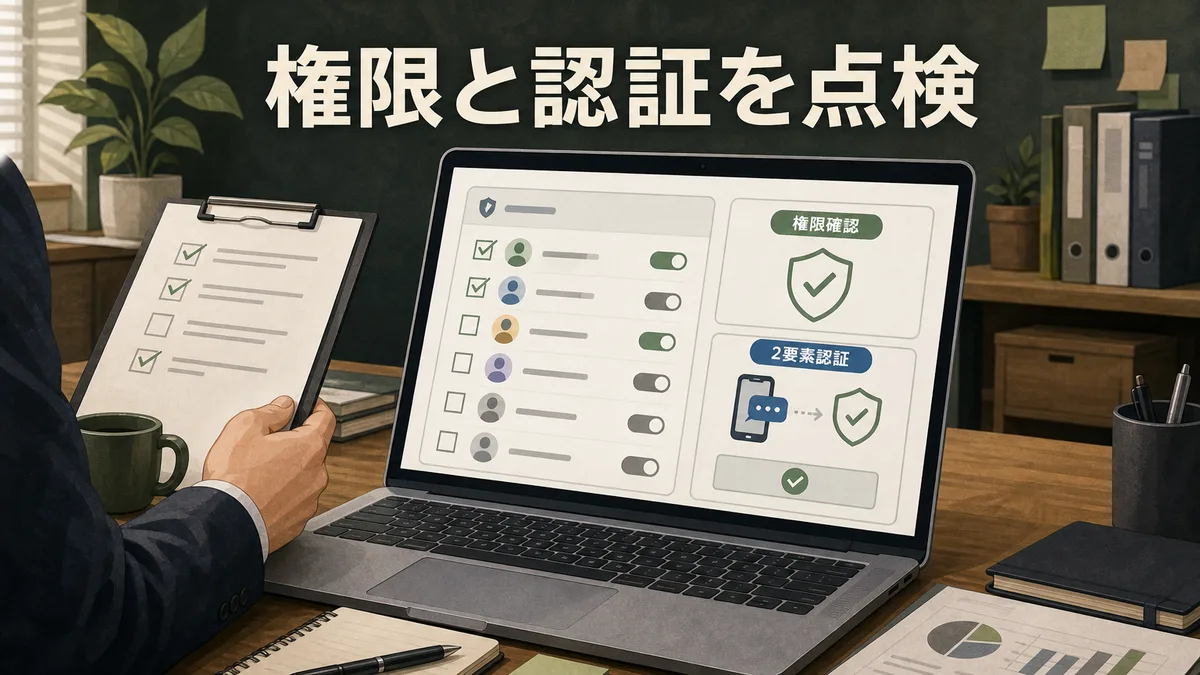
ウイルス対策ソフトを導入していれば守られている、という認識は2026年時点では明確に不十分です。攻撃者は正規の認証情報を使ってログインするか、権限が広すぎる共有設定から情報を持ち出します。これらの経路はウイルス対策ソフトでは検知できません。被害が発生したとき、フォレンジック調査で最初に確認されるのは、どのアカウントがどこにアクセスできたかという権限の設計です。しかし、その設計自体が誰も確認しないまま放置されているケースが後を絶ちません。
具体的な損失を試算してみましょう。たとえばクラウドの共有フォルダに退職者のアカウントが残ったまま、外部からアクセス可能な設定になっているケースです。1件の棚卸し作業に30分かかり、アカウントが100件あれば初回の確認だけで50時間が消費されます。これを後回しにした場合、情報漏洩が発覚した際の原因調査や顧客対応、再発防止策の策定にかかる対応コストは50時間の比ではありません。先送りにはコストがかからないという判断そのものが、最大の損失を招く起点となります。
最初に点検すべき3項目
高額なAIセキュリティ対策ツールを導入する前に、以下の3点が機能しているかを確認してください。
- 二要素認証(2FA)の設定状況:メール、クラウドストレージ、業務システムのすべてに2FAが設定されているか。特に管理者アカウントへの設定漏れは即座に対処する。
- 共有設定の権限範囲:「リンクを知っている全員」が閲覧できる設定になっているファイルやフォルダがないか。退職者のアカウントが残っていないか。
- バックアップの動作確認:バックアップが設定されているだけでなく、実際に復元できる状態かどうか。ランサムウェア感染時に復元できないバックアップは意味がない。
この3点は特別なツールなしに確認可能です。それでも組織の多くが後回しにするのは、誰がいつまでに確認するかという担当と期限が決まっていないからです。タスクが宙に浮いたまま、結局誰も動かない状態が続きます。
2.AIがチェックリストを作れる範囲と、人間が確認しなければならない範囲
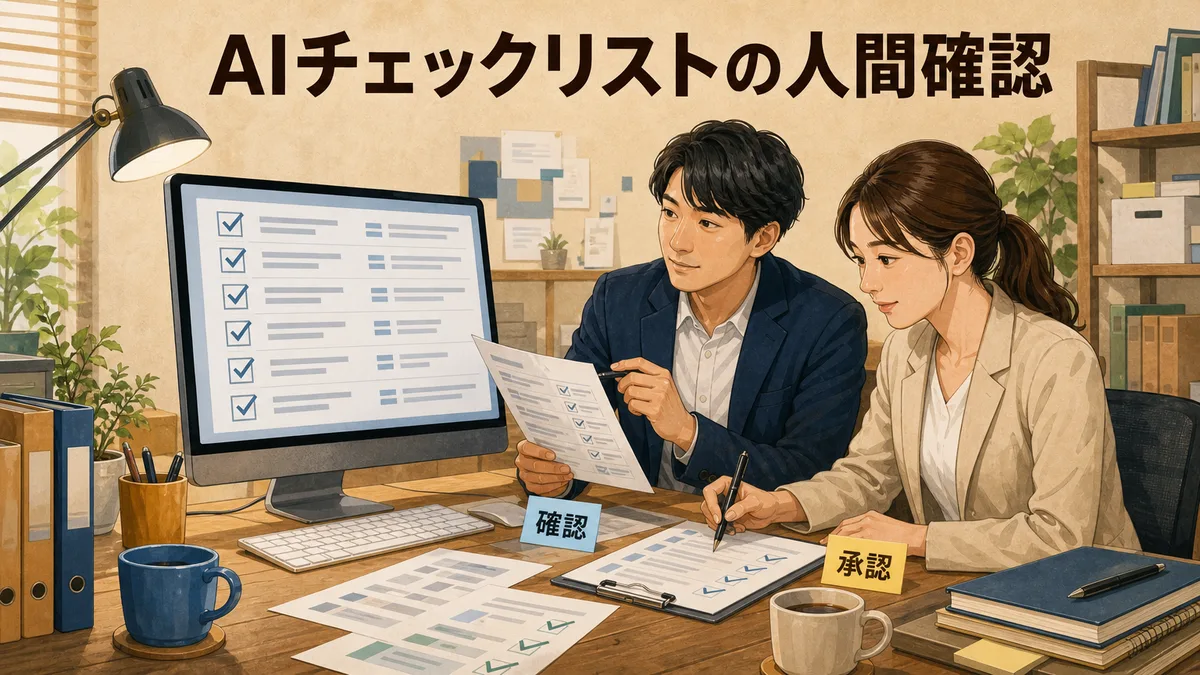
生成AI セキュリティの文脈でよく誤解されるのが、AIに任せれば自動的にセキュリティが強化されるという盲信です。AIは作業の補助には向いていますが、最終的な判断と責任は人間が引き受けなければなりません。この境界を曖昧にしたまま導入すると、誰が確認したのか分からない状態が生まれ、チェックリストが形骸化します。
生成AIの役割は、現在の設定状況をヒアリングした上でチェック項目の草案を出力すること、過去の設定変更履歴を整理した文書を要約すること、および社内向けのガイドライン文書の初稿を作成することに留まります。これらはAIに任せてよい補助作業の範囲です。一方、実際の設定画面を開いて権限の状態を目で確認する作業、退職者のアカウントを削除する判断と実行、バックアップから実データが復元できるかのテスト実行は、人間が手を動かして責任を持つべき領域です。
AIエージェント セキュリティのような自律型の監視システムを導入する場合も同様です。エージェントが検知した異常を対処済みとしてクローズする最終判断を、エージェント自身にさせてはいけません。対処の完了確認は担当者が行い、記録を残す。この手順が崩れると、検知だけされて実際には何も直っていないという状態が続きます。
やめた方がいいAI活用:設定変更の実行をAIだけに任せる
AIに権限設定の変更や、ユーザーアカウントの削除を自動実行させることは、現時点では危険です。AIは不要に見えるアカウントを誤判定する可能性があり、誤って削除した場合の復旧手順が設計されていなければ業務が停止します。加えて、誰がその削除を承認したのかという説明責任が残ります。自動実行が進んだ後で、どの判断根拠でそのアカウントを削除したのかを経営層や顧客に説明できなければ、信頼の損失につながります。AIの役割は候補のリストアップまでです。実行の判断と記録は必ず人間が担います。
3.基本対策を後回しにする組織が被る、時間と信用とデータの損失
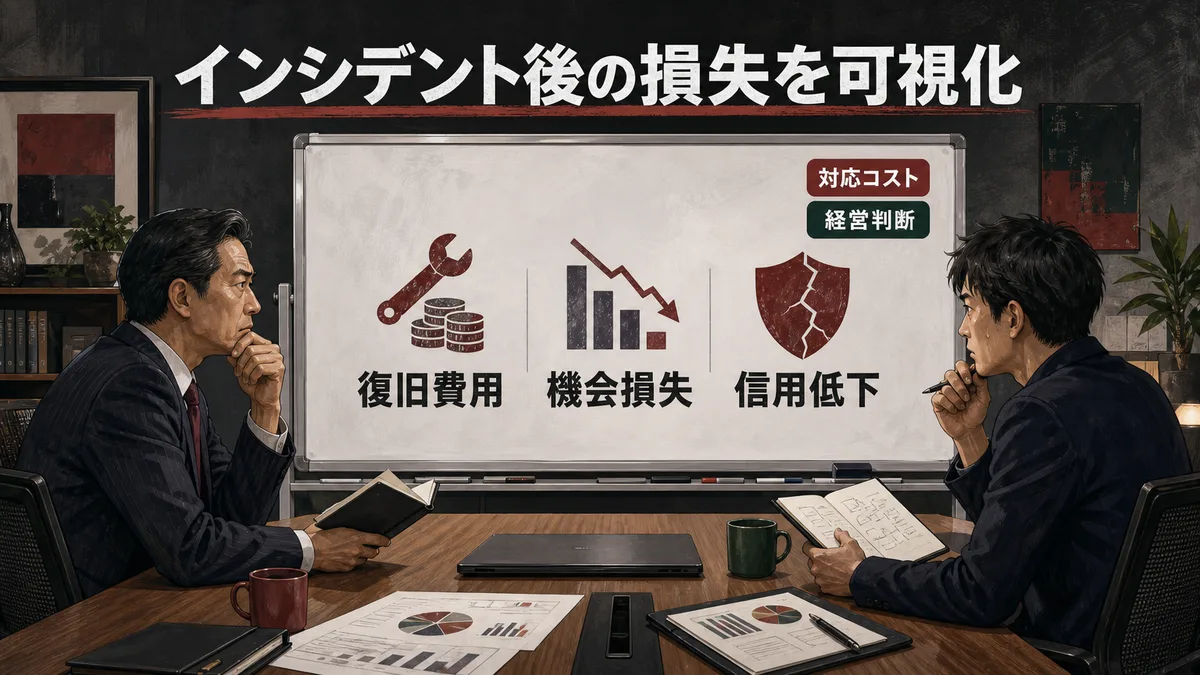
「うちはまだ大丈夫」という根拠のない過信が続くほど、見えにくい損失が積み上がります。最初は時間の損失です。パスワードを使い回している社員が1人でも感染すれば、全アカウントのパスワード変更と影響範囲の調査が走ります。たとえばアカウントが50件あり、1件の変更と確認に10分かかるとすると、それだけで約8時間が消えます。この対応が週末や繁忙期に発生すれば、業務停止の影響は倍以上になります。
次に顧客信用の損失です。情報漏洩が発覚した場合、顧客への通知義務が発生します。なぜ防げなかったのかという問いに対して、二要素認証が未設定だったと説明しなければならない状況は、取引継続の判断に直接影響します。取引先からセキュリティ体制の確認を求められる事例も増えており、基本対策が未整備のまま取引継続を断られる損失は数値化が難しいだけで実在します。
3つ目は手戻り工数の損失です。バックアップが機能していない状態でランサムウェアに感染した場合、データの復元ができず業務データを一から再構築することになります。これは時間と工数だけでなく、過去の記録が消失することで業務判断の根拠が失われるという、より大きな損失につながります。セキュリティ対策のコストと、放置した場合の対応コストを比較するなら、後者の方が常に大きい。
4.一気に全部変えようとした会社が、2週間で元の設定に戻る理由
セキュリティ対策の改善を決めた組織が最初に犯しやすいミスは、パスワードポリシーの変更、二要素認証の全社導入、共有設定の棚卸し、バックアップ設計の見直し、社員研修の実施をすべて同時に進めようことすることです。この進め方では、現場の担当者が処理できる範囲を超え、前のやり方の方が速いという反発が起きます。結果として設定が途中のまま止まり、古いパスワードが一部に残り、確認者が決まらないまま管理が宙に浮きます。
広範囲の同時導入が失敗する構造は、変更の対象が多すぎて、何が終わったのか、誰が確認したのかの記録が追えなくなることにあります。情報システム部門が1〜2名しかいない場合、この問題は顕著です。権限棚卸しの途中でメイン担当者が別案件に引っ張られ、途中まで変更した設定が中途半端な状態で残るというケースは珍しくありません。
失敗しない順序:1工程だけ先に完了させる
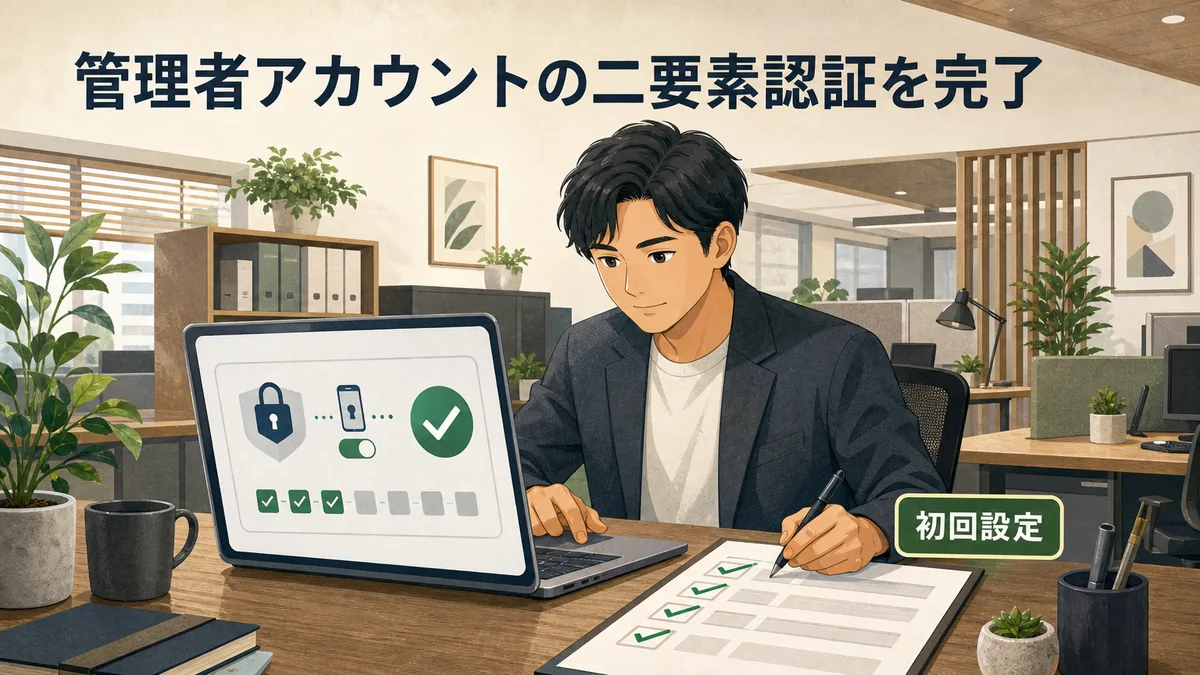
最初の2週間で完了できる1工程として、管理者アカウントへの二要素認証設定を選びます。対象を絞り、完了基準を「全管理者アカウントに2FAが設定され、ログイン確認が取れた状態」と定義します。この1工程が完了したら次のステップへ進む。この進め方は遅く見えますが、途中で止まらないため確実に完了し、記録が残ります。AIセキュリティガイドラインでも、対象範囲を絞った小さな改善サイクルを繰り返す手法が推奨されています。
5.ツールを選ぶ前に組織が決めておくべき、判断の分岐点
AI セキュリティのツールを比較検討する段階になったとき、製品の機能一覧より先に決めておくべきことが2つあります。1つは、検知されたアラートを誰が何時間以内に確認するか。もう1つは、問題が発覚したときに誰が最終的な対処判断を下すかです。この2点が決まっていないまま高機能なツールを導入しても、アラートが管理画面に溜まるだけで誰も対応しないという状態が生まれます。
ツール選定においても、AIセキュリティ合同会社やAIセキュリティ株式会社などの製品を評価する際には、ログの見やすさや通知の即時性だけでなく、自社の体制でそのアラートを処理できるかという運用可能性を確認します。担当者が1名で他業務も兼任している場合、アラートが1日に20件発生するシステムは運用できません。製品の性能より、自社が回せる運用量に合った設計かどうかが選定の判断基準になります。
弊社で相談を受ける場合、最初に確認するのは、今どのアカウントに2FAが設定されていないかと、共有ファイルに何人がアクセスできる状態かの2点です。この確認を通じて、どの穴を先に塞ぐべきか、どこからAIチェックリストを使った自動化が有効かを整理します。ツールの導入提案はその後です。業務フローの整理と、AIに任せる範囲と人間が判断する範囲の切り分けを支援した上で、現場で実際に動く運用設計を一緒に作ることを優先しています。
6.最初の2週間で着手すべき1工程と、先送りした場合の現実
今から何も動かなかった場合、次に起きるのはアカウントの棚卸し未実施のまま担当者が退職し、引き継ぎのないアカウントがクラウドに残り続けるという状況です。退職後も有効なアカウントは、外部から正規の認証情報でログインされた場合にシステムが異常として検知しないため、漏洩に気づくのが遅れます。これは技術的な問題ではなく、誰が確認する担当かが決まっていないという運用設計の問題です。
最初の2週間で着手すべき1工程は、管理者アカウントの二要素認証設定の完了です。対象のアカウント数を洗い出し、設定の完了を1件ずつ記録します。完了基準を全件設定済み・ログイン確認済み・記録ありと定めてからスタートします。この1工程が完了した段階で、次のステップとして共有設定の棚卸しに着手する流れを組みます。セキュリティ対策AIのツール選定は、この2工程が完了してから行うのが適切な順序です。いきなり製品比較から始めて、設定の穴が残ったままツールだけが入った状態にしないこと。それが今日、最初に決める判断です。
AIセキュリティ株式会社のツールを導入する前に何を確認すべきですか?
二要素認証の設定状況、共有ファイルの権限範囲、バックアップの復元可否を先に確認します。これらの基本設定が整っていない状態でAIセキュリティ対策ツールを導入しても、権限の悪用や退職者アカウントからの情報持ち出しは防げません。まず現在のアカウントと共有設定を棚卸しし、管理者アカウントへの二要素認証設定を完了させることが優先です。
セキュリティ対策でAIに任せてよい作業と、人間が必ず確認すべき作業はどう分けますか?
AIに任せてよいのは、点検項目のリスト作成、ログの要約、ガイドライン文書の初稿作成などの補助作業です。設定変更の実行、アカウント削除の判断、インシデント発生時の対処方針の決定は人間が担当し、必ず記録を残します。AIが自動で設定を変更する仕組みは、誤判定時の説明責任が取れないため現時点では避けるべきです。
セキュリティ対策を一気に全社導入しようとして失敗するパターンはどのようなものですか?
パスワードポリシー変更、全社2FA導入、共有設定棚卸し、社員研修を同時並行で進めると、確認担当が決まらず設定が中途半端のまま止まります。特に担当者が兼任の場合、別案件に引き抜かれた時点で対応が宙に浮きます。最初は管理者アカウントへの二要素認証設定という1工程だけを完了させ、記録してから次に進む順序が形骸化を防ぎます。
基本的なセキュリティ対策を後回しにした場合、実際にどのような損失が発生しますか?
インシデント発生時の対応工数、顧客への通知義務に伴う信用低下、バックアップなしでのデータ消失という損失が積み上がります。たとえばアカウント50件のパスワード変更と確認作業だけで8時間以上が消え、これが繁忙期に発生すれば業務への影響はさらに大きくなります。対策コストと放置コストを比較すると、後者が常に大きくなる構造です。
無料相談Free consultation
まず、どの業務で詰まっているかを
一緒に整理します。
ツール選定の前に、業務フロー、判断基準、記録が残っていない工程を確認します。
要件が固まっていない段階でも構いません。