Arstruct編集部
現場で使われるAI活用とサービス開発の実務情報をお届けします
サイバーセキュリティ最新動向や最新AIモデルの更新ニュースを日々追いかけても、自社業務におけるLLMの乗り換え判断基準が定まっていなければ、現場の確認待ち時間や運用コストは減りません。ランサムウェア 最新動向やセキュリティ 最新動向を把握する姿勢は不可欠ですが、得た情報を社内ルールへ反映させる実務設計が抜けていれば、情報収集は単なる消費で終わります。放置すれば、モデル改定のたびに評価作業が紛糾し、旧プランとの二重契約や現場の手戻りといった具体的な損失が残り続けます。
現場では「以前の運用の方が迷わない」「結局社内チャットで確認している」という状態を残したまま、担当者がChatGPT、Claude、Gemini、Grok、Codexなどの選択肢を前に手動調整に追われています。問題はモデルの機能不足ではなく、どの業務にどのLLMを割り当て、どのタイミングで乗り換えるかという判断軸の不在です。この記事では、サイバーセキュリティ最新動向を踏まえつつ、モデル更新や料金・利用制限の変化に振り回されずに現場へ定着させる導入ルールを解説します。
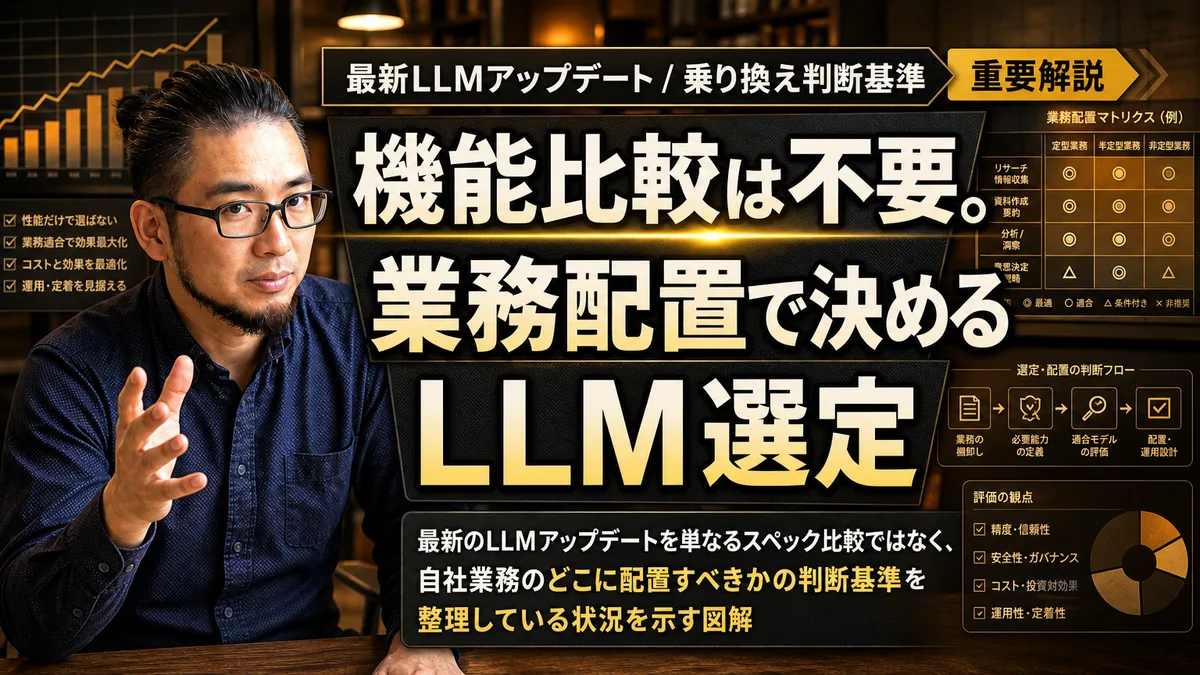
1.機能比較でLLMを選ぶ組織はモデル更新のたびに現場を混乱させる
主要LLMのスペック比較表だけを見て新しいモデルへ乗り換える運用を行っている組織は、ベンダー側の仕様変更や新モデル登場のたびに選定作業を一からやり直すことになります。
モデルのバージョンアップに伴うAPI入力料金改定やプロンプトキャッシュ割引の導入、オープンウェイトモデルの選択肢増加など、提供形態は刻々と変化します。ここで経営陣やIT責任者が判断すべきは、ベンチマークテストのスコアで勝っているモデルを選ぶことではありません。従量課金型のクラウドAPIを継続利用するか、社内環境や専用APIを構築してデータ主権を確保するかという調達構造の決定です。
セキュリティログの分析、社内文書の要約、ソースコードのレビューなど、用途ごとに求める処理速度と許容コストは大きく異なります。ベンチマーク数値だけを基準に全社の標準ツールを頻繁に変更すると、プロンプトの調整や連携システムの再構築に工言が奪われ、業務効率は低下します。スペック比較ではなく、自社業務の許容コストとデータ管理水準に照らして判断する必要があります。
2.モデル更新を放置する組織が抱える二重コストと確認待ち時間の損失
新しいモデルが公開されているにもかかわらず、過去の契約や旧バージョンの運用を明確な理由なく使い続けている組織では、目に見えない形で費用と工言が失われています。
例えば、1人あたり1日15分間、どのAIツールを使うべきか迷ったり、出力された回答を古い手順書と照合したりする時間が発生していると仮定します。これが月20営業日続くと、1人あたり毎月5時間が確認と迷いだけで削られます。10人のチームであれば月50時間の工数が無駄になる計算です。さらに、契約が放置された旧プランの月額費用と、現場が個別に導入した新ツールの課金が重複し、二重コストが発生します。
現状維持を続けた場合と判断基準を揃えた場合には、次のような差が生まれます。
- 放置している組織:部署ごとに異なるツールを個別契約し、利用制限の超過や手戻り工数、二重費用が常態化する
- 判断基準を揃えた組織:業務分類ごとに推奨LLMを規定し、料金改定や機能更新に合わせて乗り換え判断を定期実施する
全社で一括してLLMを切り替えようとすると、現場から「プロンプトが動かない」「操作感が違う」といった反発が起き、運用が停止します。一斉変更を目指すのではなく、特定業務での適合性を見極めて段階的に移行させることが現実的です。
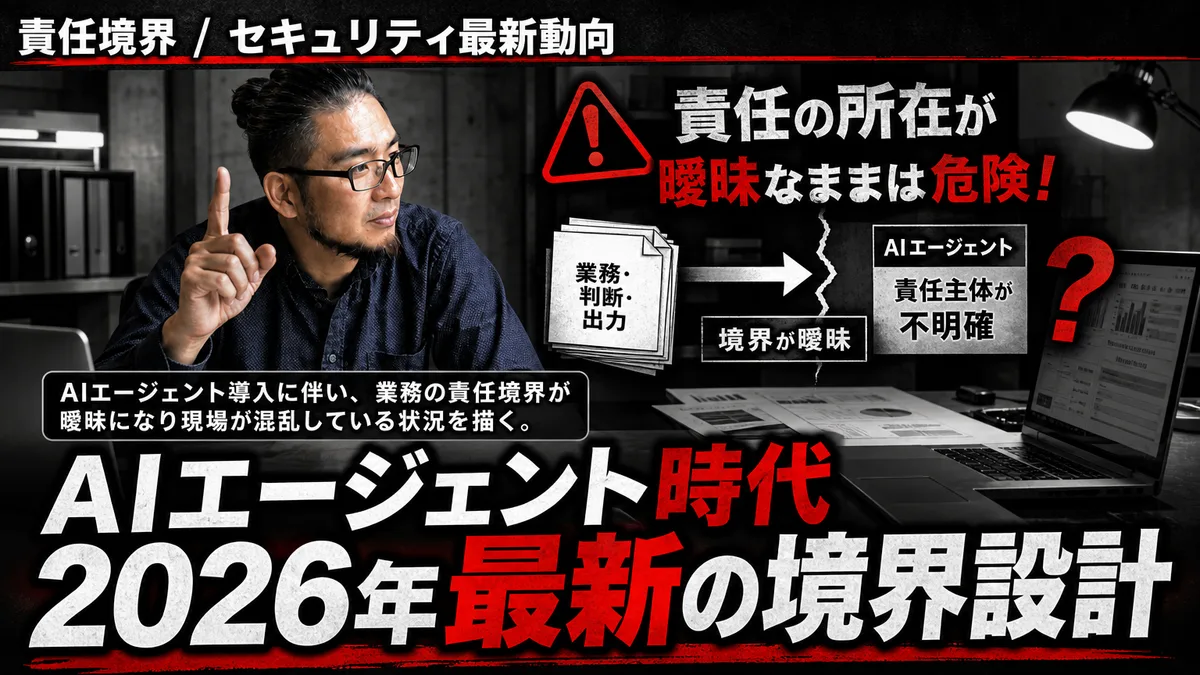
3.AIに乗り換え判断を任せるな。人間が責任を持つべきセキュリティと運用の境界
AI活用を進める中で最も避けるべきなのは、ツールの乗り換え判断やセキュリティ上の例外承認までAIに決定させようとすることです。
サイバーセキュリティ最新動向において、ログ情報の一次整理やFAQの作成といった補助作業をLLMに任せるのは有効です。しかし、機密データの入力可否、セキュリティルールの適用除外、全社で採用するLLMの選定といった最終決定をAIへ委ねてはなりません。万が一、不適切なデータ送信や情報漏洩が発生した際、説明責任を果たせなくなるからです。
「AIの推奨に従って移行した」という説明は、取引先や監査機関には通用しません。AIには各モデルの料金・利用制限やセキュリティ仕様の比較案を作らせ、最終的なリスク評価と採用判断は人間が責任を持って行わなければなりません。
4.最初に潰すのは1つの情報要約業務。2週間の検証で乗り換えルールを固定せよ
モデル更新や新機能の追加に対応するためには、大がかりな全社導入プロジェクトを立ち上げる必要はありません。まずは特定の1業務に絞り、2週間という限られた期間で検証を開始することが最も確実です。
例えば、「セキュリティインシデント事例の一次整理」や「競合動向レポートの要約」など、入力データと成果物が明確な業務を1つ指定します。ChatGPT、Claude、Gemini、Grokなどの候補から最適なモデルを選び、2週間の試用で処理精度、コスト、確認待ち時間の変化を記録します。この局所的なPoCを実施することで、全社展開時のリスクや運用上の不備を事前に解消できます。
運用設計を曖昧なまま導入を先送りにすれば、ツール選定の迷いによる機会損失と二重費用が膨らみ続けます。最新技術を成果につなげる第一歩は、スペック比較に時間を費やすことではなく、1つの業務工程で検証ルールを確定させることです。
株式会社Arstructでは、ツール選定の前に業務フローを解剖し、どこで確認待ちが発生しているか、どのモデルを割り当てるべきかを整理する業務診断を行っています。弊社が相談を受ける際、最初に確認するのはツール一覧ではなく、現場で放置されている手戻り作業の特定です。まずは自社内で最も確認に時間を要している情報整理業務を1つ指定し、乗り換えルールの検証を開始してください。
サイバーセキュリティ最新動向を踏まえてLLMを導入する際、最初に確認すべきことは何ですか?
社内で取り扱うデータのセキュリティレベルを定義し、どのデータをクラウドAPIに入力してよいかルールを明確にすることです。機能の比較から入るとセキュリティ違反や現場の混乱を招くため、まずはデータ管理の責任境界を設定してください。
ChatGPTやClaudeなど複数のLLMを併用すると、二重コストが発生しませんか?
全社員に複数ツールの有料アカウントを付与すると二重コストの原因になります。用途に応じて推奨モデルを明確に分離し、定期的に利用実績を見直して未利用プランを解約する運用ルールを整えることが必要です。
新しいLLMモデルが公開された際、すぐに全社で乗り換えるべきですか?
全社一斉の乗り換えは避けるべきです。まずは情報要約などの1業務を指定し、2週間の小規模検証を行ってプロンプトの挙動やコスト変動を確認した上で順次展開してください。
無料相談Free consultation
まず、どの業務で詰まっているかを
一緒に整理します。
ツール選定の前に、業務フロー、判断基準、記録が残っていない工程を確認します。
要件が固まっていない段階でも構いません。