Arstruct編集部
現場で使われるAI活用とサービス開発の実務情報をお届けします
生成AIを活用したWebサービスや業務改善ツールの開発速度は飛躍的に向上しました。しかし、動いたことへの安堵感からAPIキーやシークレットの設定確認を怠り、そのまま本番環境へ公開してしまう現場が後を絶ちません。確認不足のまま公開されたシステムは、便利な業務機能ではなく、攻撃者にとって格好の侵入口となります。
放置されたシークレットの管理不備は、単なる修正の手間にとどまらず、予期せぬ従量課金の爆発や顧客データの漏洩という取り返しのつかない実害をもたらします。現場に必要なのは、AIにコードを書かせる利便性だけに目を奪われるのではなく、どの情報をサーバー側に隠し、人間がどの権限を担保するのかという公開前の明確な基準です。本記事では、サービス公開時に潜む罠と、事故を未然に防ぐ実務手順を具体的に提示します。
1.APIキーを直接コードへ書き込んで公開する運用は今すぐやめるべきです
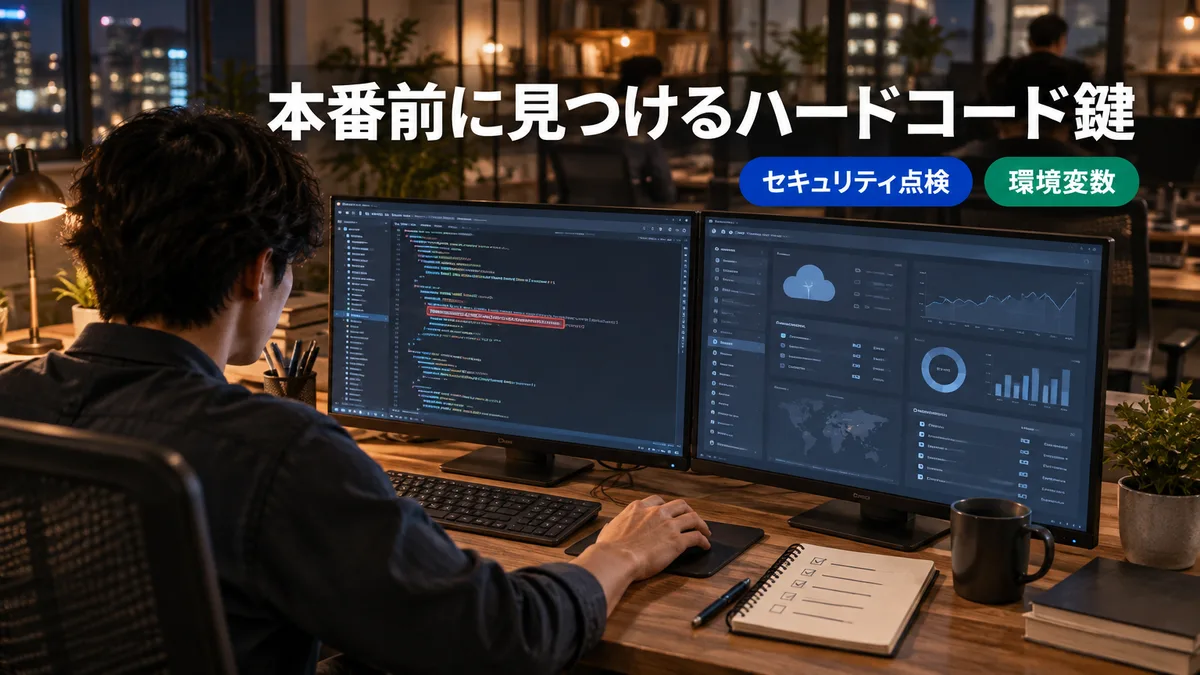
APIキーをコード内に直接書き込んだまま公開するのは極めて危険です。
生成AIツールを使ってプログラムを作成する際、手軽に動作確認を行う目的でコードの先頭やJavaScriptのファイル内にAPIキーやシークレットを直接記述してしまう事例が見受けられます。ローカル環境での試作段階であれば問題なく動いてしまうため、知識の浅い担当者はそのまま本番の環境へファイルをアップロードしがちです。
しかし、ブラウザ側で実行されるフロントエンドのJavaScriptや公開リポジトリに鍵情報が含まれていると、知識を持つ人間であれば誰でも数秒でそのシークレットを抽出できます。AIにソースコードの作成や連携処理の基本構文を出力させる作業自体は補助として有効ですが、発行した鍵をどこに格納し、どうやって外部から遮断するかという設計責任は人間が負わなければなりません。
やめた方がいいAI活用とその実務理由
サービス公開において最も回避すべきなのは、AIが生成したプログラムのセキュリティ構造を検証せず、画面上のJavaScriptや公開設定ファイルの中に直接シークレット情報を埋め込んだまま運用を開始することです。これを放置すると、第三者に鍵を盗用され、社内システムや契約しているAIサービスが勝手に使い倒される事態を招きます。説明責任が残る業務において、鍵の直書きは実務上の自滅行為に他なりません。
2.画面上は動いていても環境変数への分離を怠れば多額の課金被害と情報漏洩を招きます
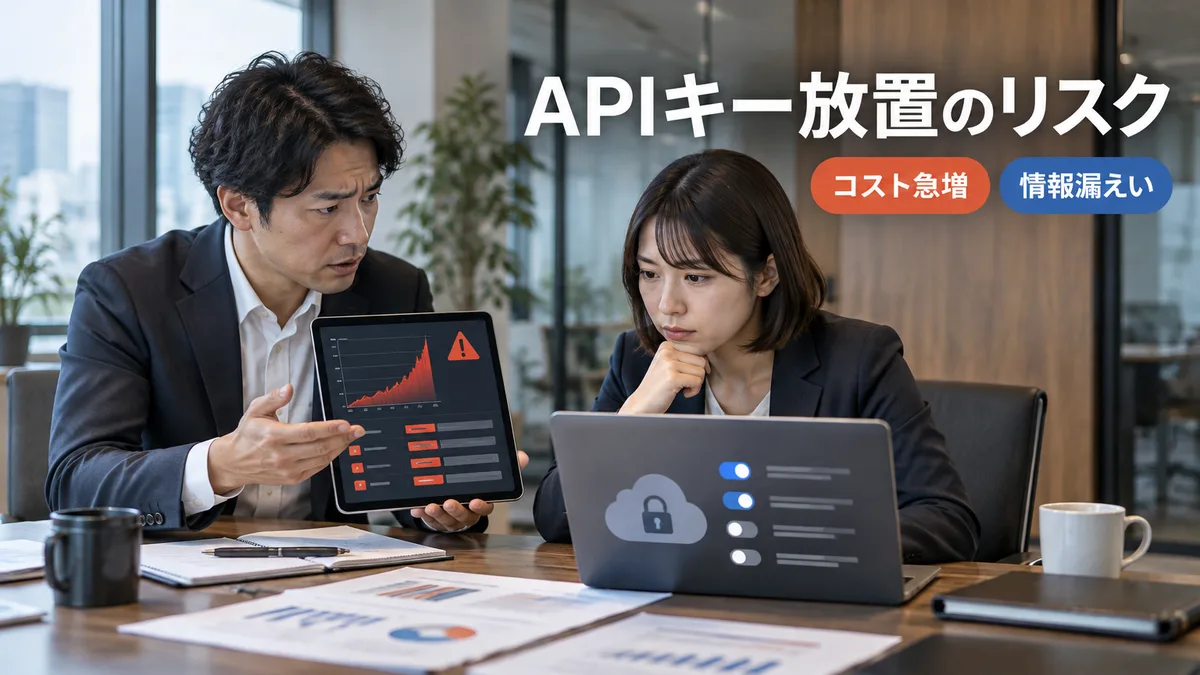
画面上で正常に動作していることと、安全に公開できる状態であることは全く異なります。
ブラウザ上で問い合わせフォームが動き、AIが自動で回答文を生成している様子を見ると、現場の担当者は「問題なく完成した」と誤解します。しかし、公開設定のバックエンド側で環境変数への分離が行われていない場合、システムの内側は無防備な状態のまま放置されています。鍵情報が露出した状態で公開を続けると、企業は主に3つの致命的な損失を被ることになります。
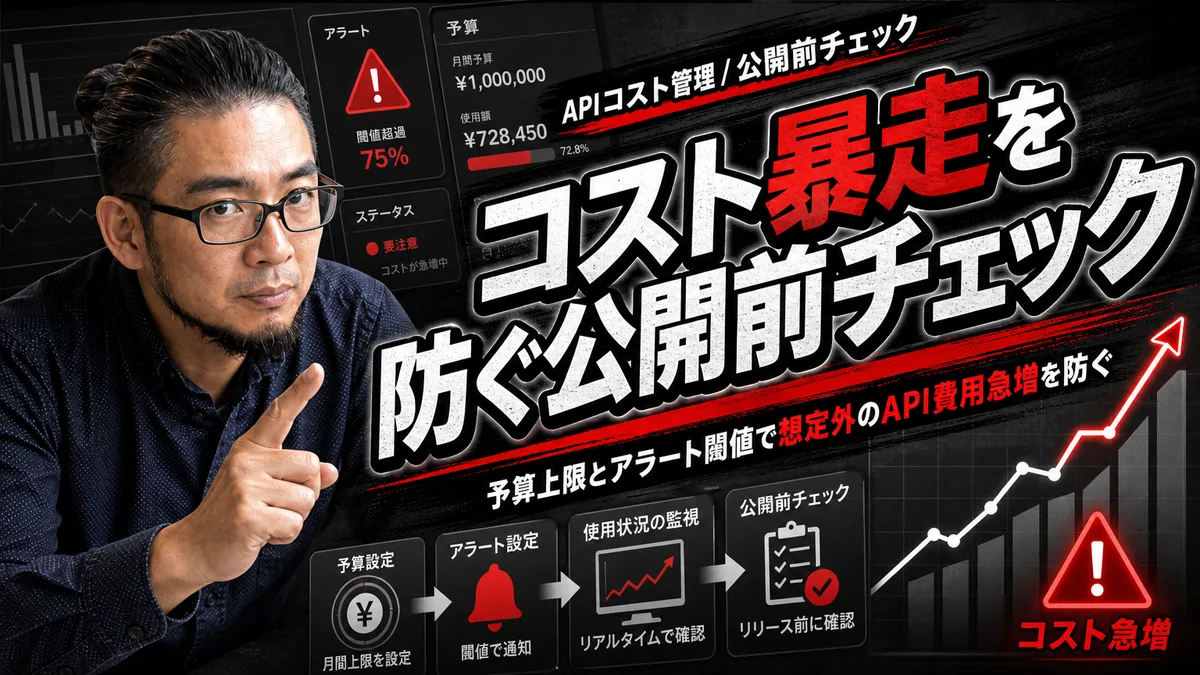
- 不正アクセスによるAPIの大量実行と従量課金の高額請求被害
- システム経由でアクセス可能な顧客データや個人情報の外部漏洩
- 鍵の緊急停止に伴うWebサービスの突然停止と顧客信用の失墜
「画面上は動いているから大丈夫」という甘い判断は、後から莫大な回復コストとなって跳ね返ってきます。たとえば、月額3万円程度で収まるはずのAI API利用料が、露出したAPIキーをプログラムで自動検出された結果、1夜にして100万回以上の呼び出しを受け、数百万円規模の請求が発生するようなケースは珍しくありません。たった一度の確認怠慢が、数か月分の業務利益を一瞬で吹き飛ばします。
現状維持で失われる工数と安全性のギャップ
シークレットをソースコードから分離せず放置する組織では、何かトラブルが起きた際に「どのファイルにキーを書いたのか分からない」「誰がいつ発行した鍵なのか記録がない」という確認待ちが発生します。緊急メンテナンスに追われ、本来注力すべき開発や営業活動が完全にストップする損失は、日常の点検コストとは比較にならないほど巨大です。
3.便利なAI機能を安全に動かす会社と漏えいを引き起こす会社の分岐点は公開前の権限管理にあります
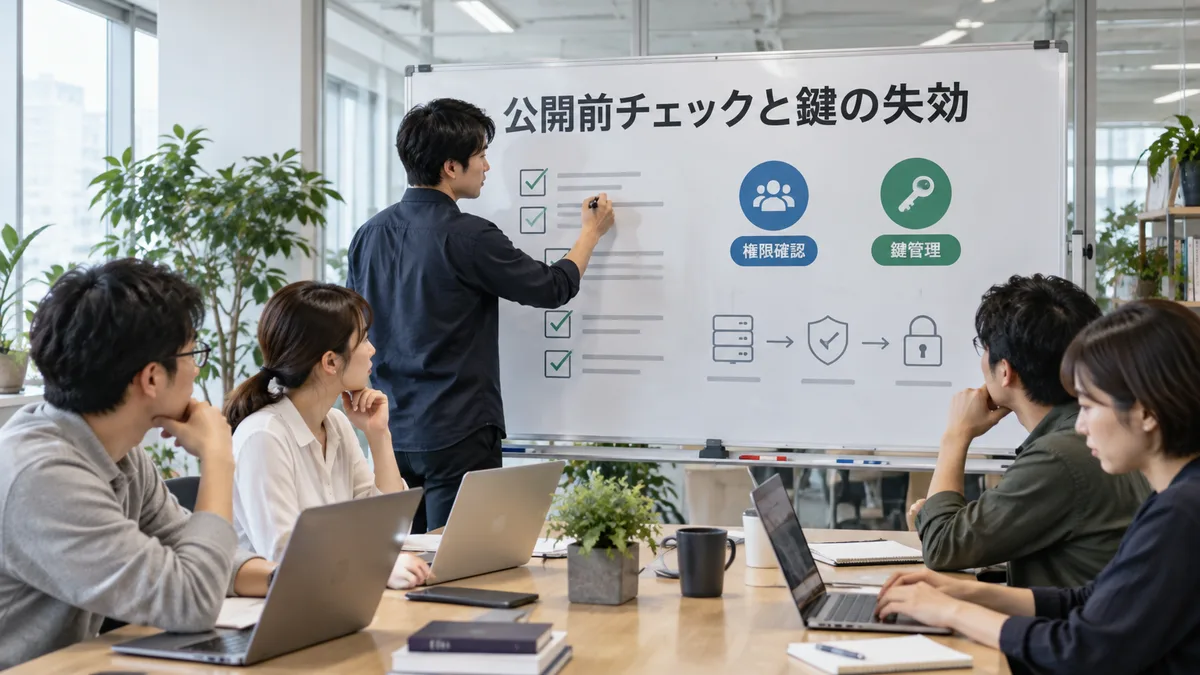
効果的な運用を実現している組織と、重大なインシデントを引き起こす組織の差は、導入するツールの性能ではなく公開直前のアクセス制御手順にあります。
失敗する組織によく見られるのは、開発されたWebサービスの全機能を一斉に公開しようとし、認証処理やアクセス制御の検証を後回しにするパターンです。問い合わせ機能、マイページ機能、AI要約機能を同時に稼稼動させようとして現場の確認体制がパンクし、結果としてAPIキーにフル権限を与えたまま本番環境へ配置してしまいます。
一方で事故を防ぐ組織は、APIキーを発行する段階で「このキーにはテキスト生成の実行権限のみを与え、データの削除やモデルの再学習権限は持たせない」という権限絞り込みを徹底しています。万が一キーが流出しても、被害を最小限に食い止める設計をあらかじめ組み込んでいます。
AIに任せる範囲と人間が管理する範囲の明確化
AIは、環境変数を読み込むための標準的な処理プログラムを書くことや、安全なコーディング規約の雛形を提示することに長けています。しかし、プロジェクトごとにどの権限レベルのキーを発行し、どのサーバー環境に秘匿値としてセットするかを決めるのは人間の役割です。過去の接続ログをAIに分析させつつ、実際の認証ルールやアクセス権限の付与基準は人間が厳格に管理する必要があります。
4.最初の公開前チェックでAPIキーの露出と失効手順を確実に潰すステップ
サービス公開によるセキュリティ事故を防ぐためには、いきなり全機能を展開するのではなく、まずはシークレット管理のルールを1つの機能から検証することが鉄則です。
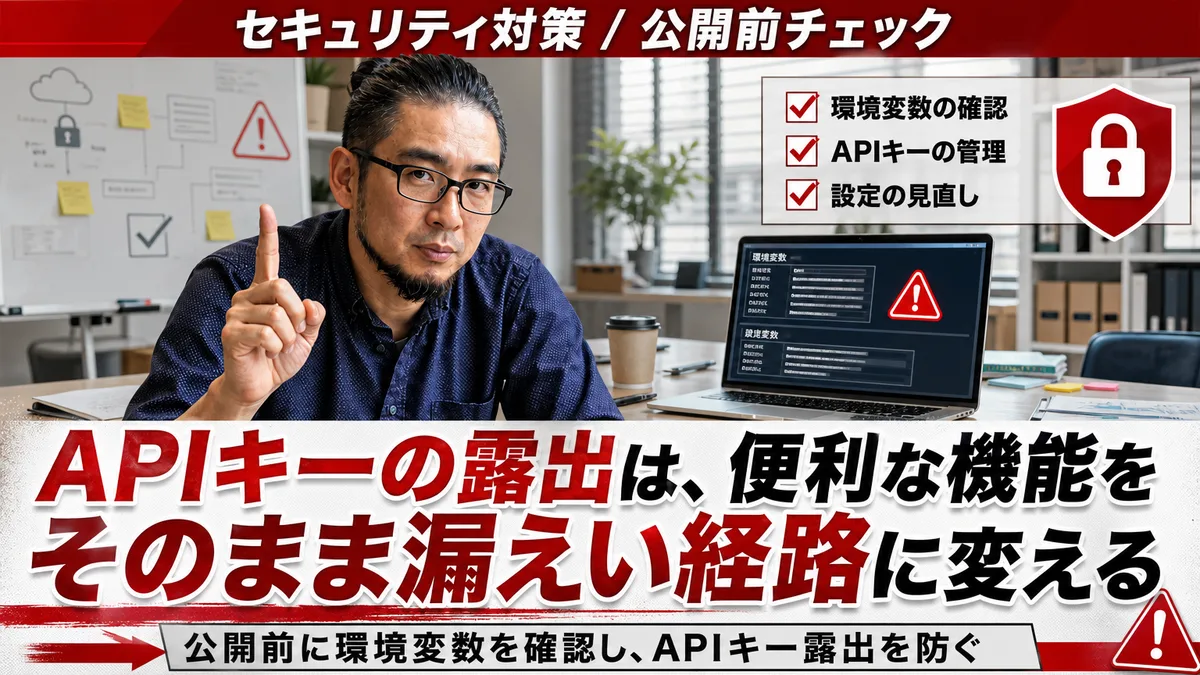
最初に実施すべきなのは、ソースコード内を検索して直接記述されたシークレットが存在しないか確認し、すべてサーバー側の環境変数から呼び出す仕組みに切り替える作業です。さらに、キーが流出した場合に備えて、クラウド上の管理画面から即座に該当の鍵を無効化(失効)し、新しい鍵へ差し替える運用手順書を1枚作成しておきます。これがない現場では、漏えいが発覚しても「誰が管理画面のログイン権限を持っているのか分からない」となり、被害が拡大し続けます。
放置した場合のリスクと、小さな確認フローを構築した場合の相違は明確です。ルールを後回しにすると、予期せぬ脆弱性を突かれて顧客からの信用を即座に失いますが、公開前チェックを定着させれば、新規機能の追加時にも安全性を担保したまま素早くサービスを提供できるようになります。
弊社Arstructで開発や業務自動化のご相談を受ける場合も、最初に取り組むのは最新ツールの選定ではなく、既存のコード構造におけるAPIキーやシークレットの配置状態、および公開前チェック体制の診断です。何から着手すべきか迷う場合は、AIを活用して構築したWebサービス全般の技術・データ・法務リスクを網羅的に確認できる「Code診断ラクダ」のような客観的な診断基盤を活用し、自社の現状を定量的に把握することをおすすめします。
自社のWebサービスを本番環境へ公開する前に、まずは今回作成したプログラムの環境設定ファイルを開き、生データとして残っているAPIキーが1つでも存在しないか確認することから始めてみてください。
AIで作成したWebサービスを公開する前に最小限確認すべき点とは何ですか?
ソースコード内にAPIキーやデータベース接続情報が直書きされていないか、シークレットが環境変数へ正しく退避されているかを最優先で確認してください。合わせて、使用しているAPIキーの権限が最小限に絞り込まれているかと、流出時の失効・再発行手順が準備されているかを点検します。
APIキーが漏洩した場合に最も優先して行うべき実務対応は何ですか?
該当APIキーの即時失効処理を管理画面から実行し、影響範囲のアクセスログを確認することが第一です。その後、原因となったソースコードや公開設定を修正し、再発行した新しいキーを環境変数へ安全にセットして再配置します。
APIキーの管理を怠ったまま放置するとどのような損失が発生しますか?
第三者による不正アクセスが発生し、数千ドル規模の不要な従量課金が発生するリスクがあります。また、システム内の個人情報や機密データが持ち出されることで、法的な損害賠償や企業信用の失墜といった不可逆な損失に直結します。
無料相談Free consultation
まず、どの業務で詰まっているかを
一緒に整理します。
ツール選定の前に、業務フロー、判断基準、記録が残っていない工程を確認します。
要件が固まっていない段階でも構いません。