Arstruct編集部
現場で使われるAI活用とサービス開発の実務情報をお届けします
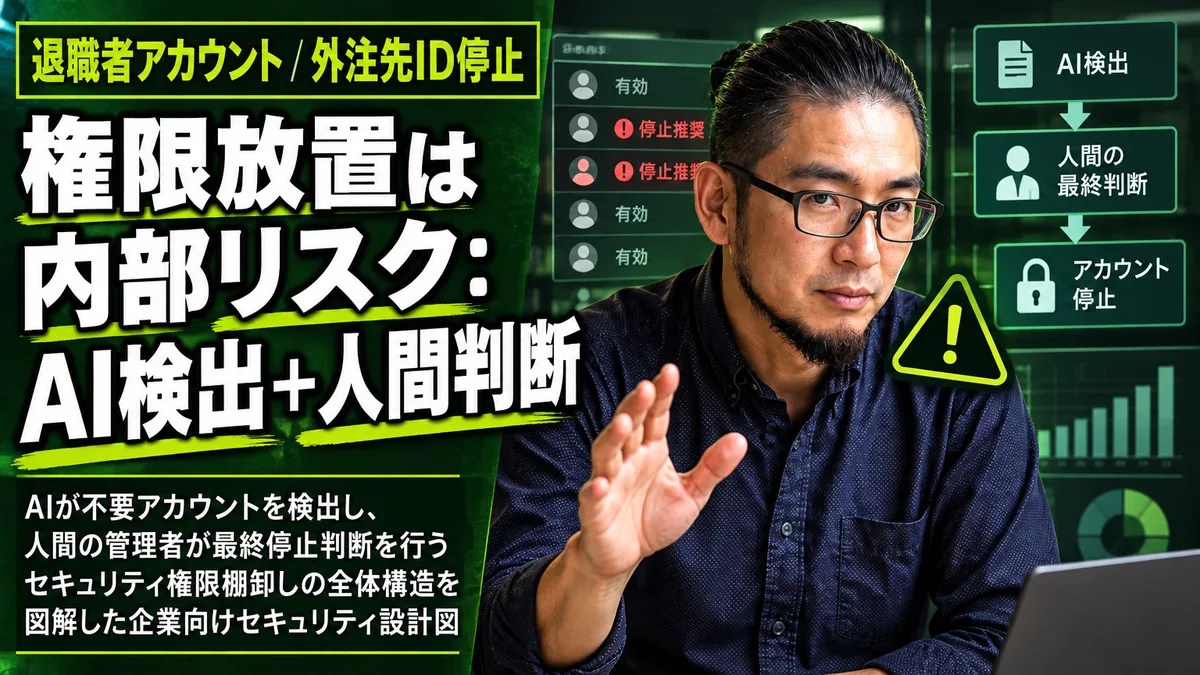
退職者アカウントが削除されないまま半年が経過している。外注先に付与したアクセス権が、契約終了後もそのまま有効になっている。これは特殊なケースではなく、担当者が1〜2名しかいない情報管理体制では、アクセスログの確認さえ月に一度も行われていない組織が珍しくない。攻撃者が社外からシステムに侵入するより前に、すでに「有効だが誰も使っていないはずのアカウント」が内部に存在している。
問題はツールの不足ではなく、権限の棚卸しを誰が、いつ、どんな基準でやるかが決まっていないことだ。セキュリティ費用の議論が出るたびに「まず高額なツールを入れるべきか」という方向に流れがちだが、ツールを入れる前に棚卸しの仕組みを持っていなければ、ツールは現状の放置をより高コストで継続するだけになる。この記事では、権限棚卸しをどの工程から始めるか、AIでどこまで洗い出せるか、どこから先は人間が停止判断を持つべきかを切り分けて整理する。
1.権限の放置は、静かに損失を積み上げる工程だ

退職者アカウントや外注先へのアクセス権が放置された状態を「今のところ何も起きていないから問題ない」と判断するのは、現実の損失を見ていない。まず起きているのは、アクセスログが意味をなさなくなるという問題だ。誰がいつどのファイルに触れたかを確認しようとしても、すでに退職した人物のIDが混在していれば、ログの照合作業は大幅に複雑になる。セキュリティインシデントが発生してから調査しようとすると、ログの解析に余分な時間がかかる。
次に積み上がるのは取引先や顧客への説明コストだ。取引先から情報セキュリティに関する問い合わせが来たとき、「退職者の権限を都度整理しています」と即答できる体制があるかどうかは、信頼の問題として現れる。答えられなければ、口頭での説明対応に時間を取られるだけでなく、取引継続の判断に影響することもある。たとえば権限棚卸しの確認作業に1回2時間かかり、それが月に4回発生するなら、月8時間が確認だけに消える計算になる。これを人件費に換算するかどうかは組織によるが、担当者が他の業務を止めてその時間を使っていることに変わりはない。
積み上がる3種の損失
- アクセスログの信頼性低下と、インシデント発生時の調査工数の増加
- 取引先からのセキュリティ問い合わせに即答できないことによる信頼の毀損
- 退職者や外注先経由の不正アクセス経路が開いたまま放置されるリスクの蓄積
損失の中でもっとも見えにくいのは「不正アクセスが起きていないだけで、起きる構造は完成している」という状態だ。有効なまま残る外注先アカウントは、その外注先が別の顧客とトラブルを起こした場合や、外注先自身が情報漏洩を起こした場合に、自社の情報が引き込まれる経路になる。自社では何も操作していなくても、被害を受ける経路が開いたままになっている。
2.AIで洗い出せる範囲と、人間が停止判断すべき範囲を分けて考える
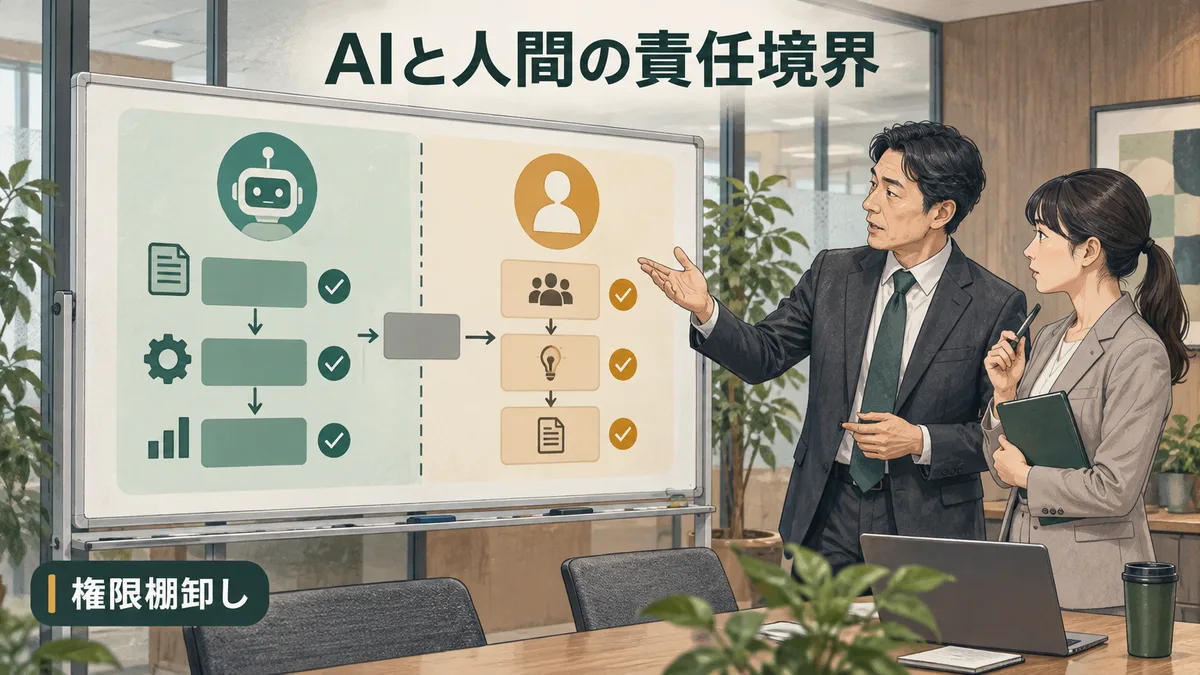
権限棚卸しにAIを活用するとき、最初に整理すべきなのは「AIに任せてよい作業」と「人間が判断を持つべき工程」の境界だ。この境界を曖昧にしたまま導入すると、AIが候補を列挙しても誰も確認せず、結局Excelで管理している方が速いという状態に戻る。
AIに任せてよい作業
アクセスログの収集と集計、退職者リストとアカウント一覧の突合、直近90日間アクセスのないアカウントの抽出、外注先ごとのアクセス権一覧の生成、これらは記録の整理・候補抽出・比較材料の作成に分類できる。いずれも人間が手作業でやると時間のかかる照合作業であり、AIを使った自動化の効果が出やすい工程だ。AIがアクセスログを分析して「過去120日間、一度もログインがないアカウント一覧」を出力するだけでも、担当者が手作業で確認する対象を大幅に絞り込める。
人間が停止判断を持つ工程
アカウントの停止・削除の実行判断は人間が行う。これは原則として変えてはならない。理由は単純で、過去のアクセスデータだけからは「まだ必要かもしれないアカウント」を正確に判定できないからだ。たとえば長期プロジェクトに関与している外注先が、直近3か月だけアクセスしていない場合、それはプロジェクトの一時停止であり権限削除の対象ではない可能性がある。AIが候補を挙げても、業務上の事情を知っているのは担当者や管理者であり、その判断をAIに代替させるのは危険だ。AIにアカウント停止を自動実行させる設計は、現時点では避けるべきだ。自動停止が誤って業務中のアカウントを無効化すれば、業務停止と復旧対応の双方で損失が出る。
また、外注先への権限変更を通知する工程も人間が担う。外注先に対して権限を変更・削除する場合、事前確認や通知の手順が必要になる。これは契約関係や守秘義務に関わるため、AIが自動でメッセージを送るような設計は作らない方がいい。通知文の下書き生成にAIを使うことは有効だが、送信判断と実行は担当者が行う。
3.一気に全部変えようとすると、確認する人が誰もいなくなる
権限棚卸しにAIを導入した組織が最初につまずくパターンは、ほぼ共通している。アカウント管理、外部アクセス権、ログ監視、定期レポート生成を一度に仕組み化しようとして、どの工程の確認責任者も決まらないまま運用が始まり、数週間後には「誰が確認したのか分からない」状態になる。
これは現場担当者の怠慢ではなく、導入設計の問題だ。複数の工程を同時に変えると、各工程の責任者を決める前に仕組みだけが動き出す。AIが毎朝「要確認アカウント一覧」をSlackに流しても、それを見る担当者が確定していなければ通知は無視されるか、全員が「誰かが見ているだろう」と判断して誰も動かない。
典型的な失敗例は、ログ監視ツールと権限管理ツールを同時期に導入し、両方の通知が担当者のメールに集まった結果、通知を処理するだけで半日かかるようになり、現場から「前の方がシンプルだった」という声が出るケースだ。ツールが増えることで管理コストが増し、本来やりたかった権限の整理は後回しになる。
導入順序として現実的なのは、まず退職者アカウントの棚卸しだけを先に完結させることだ。対象が明確で、判断基準も「退職済みかどうか」という一点に絞られるため、AIの突合作業と人間の停止実行の役割分担を最も小さく試せる工程になる。外注先の権限整理は、退職者アカウントの棚卸しが一周できてから着手する方が、運用の崩れが少ない。
4.最初の2週間でやる1工程は、退職者アカウントの突合に絞る

先送りのコストを改めて確認しておく。退職者アカウントが1件放置されるごとに、そのアカウントへの不正アクセスが成立した場合の調査範囲が広がる。ログの照合対象が増えるほど、インシデント発生時の初動対応に時間がかかり、外部への報告が遅れる。報告遅延は取引先からの問い合わせ件数を増やし、対応にかかる人件費が積み上がる。セキュリティの問題はコストが見えにくいが、放置のコストは発生した瞬間に複数の工程で同時に現れる。
定期点検の仕組みを持っていない組織の特徴として、権限棚卸しが「何かあった時だけ動く作業」になっていることが挙げられる。これは点検の判断基準を持っていないからであり、ツールの問題ではない。最初に決めるべきは「何日間アクセスがないアカウントを要確認とするか」という基準と、「誰が確認して、誰が停止実行するか」という責任の割り当てだ。この2つが決まっていないと、AIがリストを出力しても誰も動かない。
向いている組織の条件は、人事データと社内システムのアカウントリストを照合できる状態にあることだ。データが分散していて突合作業自体が手作業になる場合は、まずデータの整理から始める必要がある。向いていない導入順序は、ログ監視から始めることだ。ログの量は多く、ノイズも多いため、判断基準がない段階でログ監視を入れると通知だけが増えて疲弊する。退職者アカウントの突合は対象が絞られており、効果と負担のバランスが最もとれた最初の1工程になる。
権限棚卸しの導入を検討する際、まず確認すべき2点がある。ひとつは「人事データと社内アカウント一覧が照合できる状態にあるか」、もうひとつは「停止実行の責任者が誰か決まっているか」だ。この2点が決まっていない段階では、ツールの選定より先に業務フローの整理を行う必要がある。AIによる候補抽出の設計だけでなく、確認者の確定と定期点検のスケジューリングまで含めた運用設計があって初めて、棚卸しは現場で使われる仕組みになる。次の定期点検のタイミングを初日に決めておくことが、棚卸しを「一度やって終わり」にしない唯一の方法だ。費用対効果を問う前に、まずこの2点を確認してほしい。
権限棚卸しを後回しにするとどんなリスクが積み上がりますか?
退職者や外注先のアカウントが有効なまま残ると、アクセスログの照合精度が下がり、セキュリティインシデント発生時の調査が大幅に複雑になります。加えて、取引先からのセキュリティ問い合わせに即答できない状態が続くと、信頼面での損失も蓄積します。放置期間が長いほど、整理に必要な工数も増える傾向があります。
権限棚卸しにAIを使う場合、まず何から始めればよいですか?
最初は退職者アカウントと社内システムのアカウント一覧を突合する工程だけに絞ることを勧めます。対象が明確で、判断基準も「退職済みかどうか」の一点に絞られるため、AIの活用効果が確認しやすく、運用が崩れにくいからです。外注先の権限整理は、この工程が一周できてから着手した方が現場の負担を抑えられます。
AIにアカウントの停止を自動実行させてはいけない理由は何ですか?
業務上の事情を考慮せず停止すると、実際には稼働中のアカウントが無効化されて業務が止まるリスクがあります。長期プロジェクトの一時停止中で直近アクセスがない外注先アカウントなど、過去のアクセスデータだけでは判断できないケースが出るためです。停止実行の判断は、業務上の事情を知っている担当者が行う工程として設計してください。
権限棚卸しの費用対効果はどう判断すればよいですか?
ツールの費用を判断する前に、現在の手作業による確認工数を計算することを勧めます。たとえば権限確認に月8時間かかっている場合、その工数削減と不正アクセス発生時の調査・対応コストの回避を合わせて判断するのが現実的です。高額なツールを先に選ぶより、まず既存の人事データと社内アカウント一覧が照合できる状態にあるかを確認するのが先決です。
無料相談Free consultation
まず、どの業務で詰まっているかを
一緒に整理します。
ツール選定の前に、業務フロー、判断基準、記録が残っていない工程を確認します。
要件が固まっていない段階でも構いません。