Arstruct編集部
現場で使われるAI活用とサービス開発の実務情報をお届けします
「動いているから大丈夫」は、ソースコード脆弱性診断を後回しにする最も危険な判断です。APIキーがコード内に直書きされていても、環境変数の設定が抜けていても、Webサービスは普通に起動します。動作確認とセキュリティ確認は別の問いです。公開後にAPIキー露出が発覚した場合、まず着手しなければならないのは技術的な修正ではなく、外部への説明と信用の回復です。
本記事では、ソースコード脆弱性診断の中でもとくにAPIキーやシークレットの管理に絞り、公開前に確認すべき設定、AIに任せてよい作業と人間が判断すべき範囲、そして広範囲に診断を入れようとして現場が止まるよくある失敗を取り上げます。セキュリティ診断の費用感についても後半で触れます。
1.「正常に動く」は安全の証明ではない。漏えいしやすい場所から先に閉じる
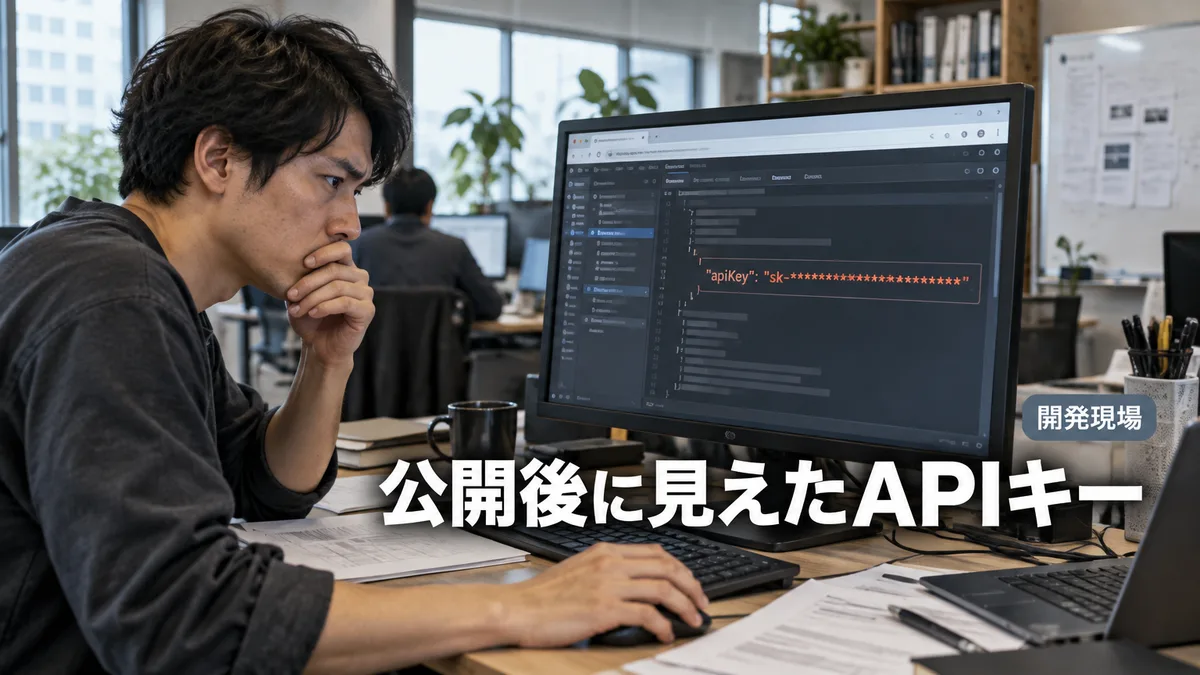
生成AIで開発速度が上がった結果、コードを書いた本人が動作確認だけで公開判断を下すケースが増えています。ここで見落とされやすいのが、APIキーやシークレットの露出経路です。露出しやすい場所は大きく3つに分類できます。
- ソースコードへの直書き: 開発中に便宜上ハードコードしたAPIキーをそのまま本番コードに残す
- フロントエンドへの混入: バックエンドで使うべきシークレットがJavaScriptファイルやHTMLに含まれ、ブラウザから誰でも参照できる状態になる
- リポジトリの公開設定ミス: GitHubやGitLabのリポジトリをプライベートにすべきところを誤ってパブリックに設定し、コミット履歴ごと公開される
たとえば外部のAI APIを呼び出す機能を1つ組み込んだWebサービスを想定してください。フロントエンドのJavaScriptにAPIキーを直書きした場合、利用者がブラウザの開発者ツールを開けば数秒で確認できます。攻撃者が悪用すれば、そのAPIキーに紐付いた利用料金の請求はサービス運営者に届きます。そして課金停止と再発行の処理が終わるまで、AI機能そのものが使えない状態が続きます。
公開設定に関しては、SupabaseやFirebaseなどBaaS(Backend as a Service)を使っている場合、データベースのアクセスルールがデフォルトで「全員に読み書き許可」になっているケースがあります。動作確認の目的で開放したまま公開に至るパターンです。これは機能テストだけでは発見できません。バグレポートより先に、利用者の個人情報が外部に取り出されます。
損失の見えにくさが判断を遅らせる
APIキー露出による損失は、発覚するまで積み上がり続けます。漏えいした鍵が悪用されていても、ログをリアルタイムで監視していなければ誰も気づきません。たとえば1日数百回のAPI呼び出しが不正に走った場合、月次の請求書が届くまで誰も異変を検知できない、という状態は珍しくありません。「誰がどれだけ使ったか分からない」という状況は、発覚後に経緯を説明する立場を著しく困難にします。
2.ソースコード脆弱性診断で、AIに任せる作業と人間が確認する判断を切り分ける
ソースコード脆弱性診断とは、公開前または運用中のアプリケーションのコードを対象に、セキュリティ上の問題箇所を検出する作業です。診断の手法には、ツールによる自動スキャンと、専門家による手動レビューの2種類があります。費用は対象システムの規模や診断範囲によって変わり、自動スキャンツールの利用だけであれば月数万円からの選択肢がある一方、専門家による手動診断を含める場合は数十万円から数百万円の範囲に達することが多いです。公開前チェックとして最初に行う場合は、自動スキャンと主要リスク項目の手動確認を組み合わせる構成が現実的な出発点です。
AIを使ったコード診断ツールは、シークレットのハードコードやよく知られた脆弱なコードパターンの検出を高速に行えます。これは繰り返し確認が必要な定型チェックとして、AIに任せることに適した作業です。AIに任せてよい範囲は、パターン検出、ログ整理、候補箇所の抽出です。
一方で、AIに任せてはいけない判断があります。検出された問題が「許容できるリスクか、公開を止めるべきリスクか」の最終判断は、サービスの設計意図を理解した人間が下すべきです。AIが出力する診断結果はパターンマッチングであり、そのAPIキーが何に使われているか、漏えいした場合に影響を受けるユーザーは誰かという事業上の前提をツールは持っていません。診断結果を受けて公開を判断するのは人間の責任です。この境界を曖昧にして「AIがチェックしたから大丈夫」とする組織は、確認したという記録だけが残り、実際に誰も責任を持っていない状態に陥ります。
環境変数の確認が最初の1工程
公開前に最初に確認すべきなのは、環境変数の設定です。環境変数とは、APIキーやパスワードなどをコードの外側に分離して管理するための仕組みです。ローカル開発環境では.envファイルに記載し、本番環境ではサーバーやホスティングサービスの設定画面で登録します。.envファイルがGitの管理対象に含まれていないか、.gitignoreに正しく記載されているかを確認するのは、コード診断の中でも特に優先度が高い手順です。
弊社で公開前チェックを進める際、最初に見るのはリポジトリの公開範囲と.envの取り扱いです。コードが正しく動くかどうかよりも先に、シークレットが外に出ていないかを確認します。技術的に動くかどうかと、安全に公開できるかどうかは問いの順番が逆です。
3.一気に全項目を診断しようとすると、現場で確認が止まる
診断を初めて導入する際によくある失敗は、認可設定、APIキー管理、データベース権限、個人情報の取り扱い、利用規約の準備を一括でチェックしようとすることです。担当者が1人か2人のチームでこれを同時進行させると、途中で確認の優先順位が崩れ、「どれかやったから大丈夫だろう」という曖昧な状態で公開判断が下されます。「結局、誰がどれを確認したのか分からない」という状態が最もリスクの高い結末です。
診断項目を一気に広げた場合のもう一つの問題は、各項目の確認責任者が決まらないことです。開発担当者は技術面を見るが法務面は見ない、事業責任者は法務面を気にするが設定の詳細は確認しない、という分断が生まれます。公開後に問題が出たとき「その設定は誰が確認したのか」に誰も答えられない組織構造が出来上がります。
最初に潰す1工程:シークレットの漏えい経路だけ先に閉じる
最初の2週間で検証すべきなのは、シークレット管理の1工程だけです。具体的には、コード内のAPIキーを環境変数へ移行し、.gitignoreの設定を確認し、リポジトリのアクセス設定を見直す、この3点に絞ります。これだけで、最もリスクが高い露出経路の大部分を閉じられます。
一見すると問題なく動いているサービスでも、次の3種類の損失が静かに積み上がっているケースがあります。APIキー不正利用による課金損失、個人情報露出に伴う信用対応コスト、そして公開後の修正対応で発生する開発手戻り工数です。たとえばAPIキーの不正利用が1週間気づかれずに続いた場合、請求額の確認・失効・再発行・影響範囲の調査だけで数日の作業が発生します。先に1時間かけて環境変数の設定を確認する方が、明らかに少ないコストです。
4.やめるべき使い方と、公開判断に必要な最後の確認
AIを使ったコード診断ツールは確認速度を上げますが、一つやめた方がいい使い方があります。AIの診断結果だけを根拠に公開判断を下すことです。AIが「問題なし」と出力した場合でも、それは設定済みのパターンに合致する問題が見当たらなかったという意味にすぎません。AIが知らない独自の実装上の前提、外部サービスとの連携時に発生する権限逸脱、個人情報保護法やサービス利用規約との整合性は、ツールのスキャン対象に含まれないことがほとんどです。診断結果を材料にして最終判断を下すのは人間であり、その責任を診断ツールに移譲することはできません。
漏えい発生後に行う失効と再発行の手順も、事前に確認しておくべき判断です。APIキーを失効させると、そのキーを使っている全ての機能が即時停止します。再発行したキーを全ての設定箇所に反映し終えるまで、AI機能が使えない状態が続きます。この手順をあらかじめ文書化していない場合、インシデント発生時に「どのサービスのキーをどこに設定しているか」を確認するだけで数時間が消えます。
AIで開発したWebサービスを公開する前に、技術・運用・データ・法務の複数観点でリスクを確認するサービスとして、弊社ではCode診断ラクダ(https://code-rakuda.com/)を提供しています。10カテゴリ・計100要素の診断項目で現状把握に使えます。自動修正や法的判断の代替は行いませんが、どこにリスクが集中しているかを把握する出発点として機能します。公開前の確認をどこから始めるべきか判断しかねている場合、まず診断結果を業務フロー整理の材料として使うことを弊社ではお勧めします。公開判断を先送りするほど、後で対応する損失は重なります。今週中にシークレット管理の確認から始めてください。
ソースコード脆弱性診断の費用はどのくらいかかりますか?
診断の範囲と手法によって大きく変わります。自動スキャンツールのみであれば月数万円から利用できる選択肢があり、専門家による手動診断を加える場合は数十万円から数百万円の範囲が多いです。公開前の初回確認であれば、まず自動スキャンで主要リスクを把握し、問題が見つかった箇所だけを手動で深掘りする構成がコストを抑えやすい順序です。
APIキーをコードに直書きしてしまった場合、どう対処すればいいですか?
まず該当のAPIキーを即時失効させ、新しいキーを発行してください。失効させるとそのキーを使う全機能が停止するため、再発行したキーを全設定箇所に反映し終えるまでAI機能が使えない状態になります。再発行後は環境変数へ移行し、コードリポジトリのコミット履歴にキーが残っていないかを確認する手順が必要です。
Web脆弱性診断とは何ですか?
公開前または運用中のWebアプリケーションを対象に、外部からの攻撃や情報漏えいにつながるセキュリティ上の問題箇所を検出する作業です。ソースコード脆弱性診断はコードそのものを対象にするのに対し、Web脆弱性診断は動作中のサービスに対してリクエストを送りながら応答を確認する手法も含みます。どちらも「動いているから安全」とは言えない前提で行うものです。
AIで開発したサービスでも脆弱性診断は必要ですか?
必要です。生成AIが出力したコードでも、APIキーの直書きや権限設定のデフォルト開放などの問題は発生します。開発手段がAIに変わっても、コードが公開環境で安全かどうかは別の確認が必要です。公開中のAI開発製Webアプリを調査した研究では高い割合で脆弱性が見つかったという報告もあり、動作確認だけで公開判断を下すのはリスクを見ていない状態です。
無料相談Free consultation
まず、どの業務で詰まっているかを
一緒に整理します。
ツール選定の前に、業務フロー、判断基準、記録が残っていない工程を確認します。
要件が固まっていない段階でも構いません。