Arstruct編集部
現場で使われるAI活用とサービス開発の実務情報をお届けします
「ツールを導入すれば現場の負担が消える」という期待は、運用の設計なしには幻想に終わる。サイバーセキュリティ最新動向において、AIエージェントによる業務委任が現実味を帯びる2026年現在、多くの組織で起きているのは業務の効率化ではなく、「誰が最終確認をしたのかわからない」という責任の放置状態だ。市場では「サイバーセキュリティ株の今後の動向」への関心が高まり、関連企業の成長が予測されているが、足元の業務設計を怠る企業は、確認待ちの発生や返信遅延、情報漏洩リスクといった実質的な損失を抱え続けることになる。
日々の商談準備や顧客対応が滞り、担当者が不在のたびに業務が止まる現場で、AIに判断まで丸投げするのは大きなリスクを伴う。問題は、最新のLLMやAIエージェントの機能不足ではなく、どこまでをAIに委任し、どこからを人間が引き受けるかという「業務の責任境界」が曖昧な点にある。本記事では、ChatGPTやClaude、Geminiなどの最新モデルを実務に組み込む際、破綻しない承認フローと監査ログの設計基準を解説する。
1.全自動化を急ぐ組織が陥る「手動運用への逆戻り」という皮肉
AIエージェントの導入で最も避けるべきは、最初からすべての工程を自動化しようとして現場に過度な負担を強いることだ。業務を丸ごとAIに投げ出すと、現場からは「前のやり方のほうが確実で速い」という不満が噴出し、結局は使い慣れたExcelやSlackでの個別連絡といった属人的な運用に逆戻りする。
例えば、営業の商談準備から失注理由の分析、提案書の下書き作成までを一気に自動化しようとした場合を考える。入力データの精度が不十分なまま、あるいはAIの生成した提案書を誰がレビューするのかというルールがないまま進めると、現場は不正確な出力の修正作業に追われる。これでは手戻り工数が増えるだけで、確認待ち時間は削減されない。現場が求めているのは、過度な自動化ではなく、目の前のボトルネックを解消する現実的な仕組みだ。
特に、顧客理解を欠いたまま大量の自動営業メールをAIに送信させるような運用は推奨されない。企業の信頼を損なうだけでなく、返信遅延や未対応案件の山を作り出し、顧客信用の低下という致命的な損失を招くからだ。AIはあくまで補助であり、顧客との関係構築というコア業務を代替することはできない。
2.「下書きはAI、最終判断は人間」の境界線をシステムで固定する
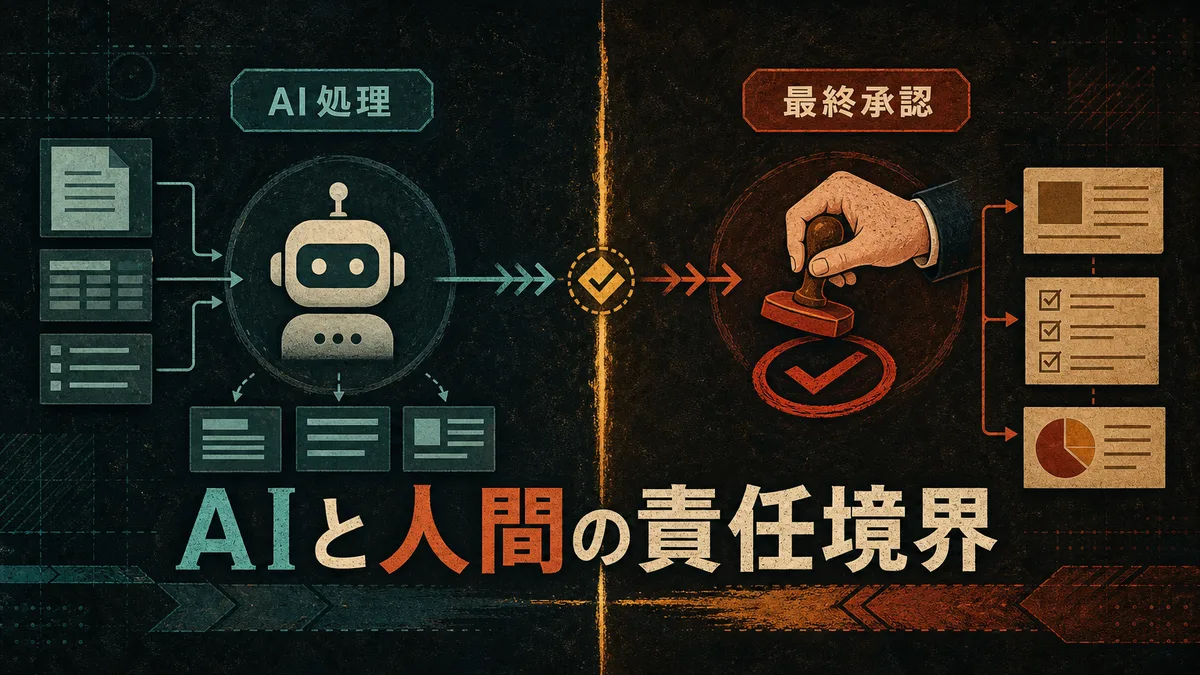
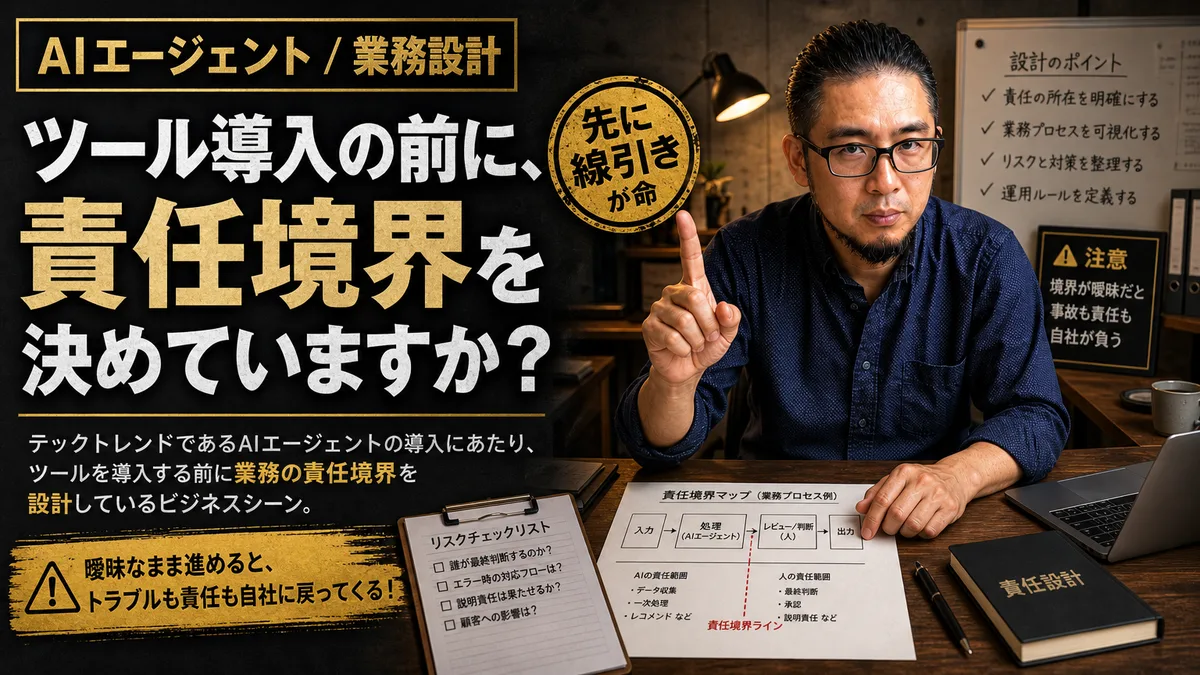
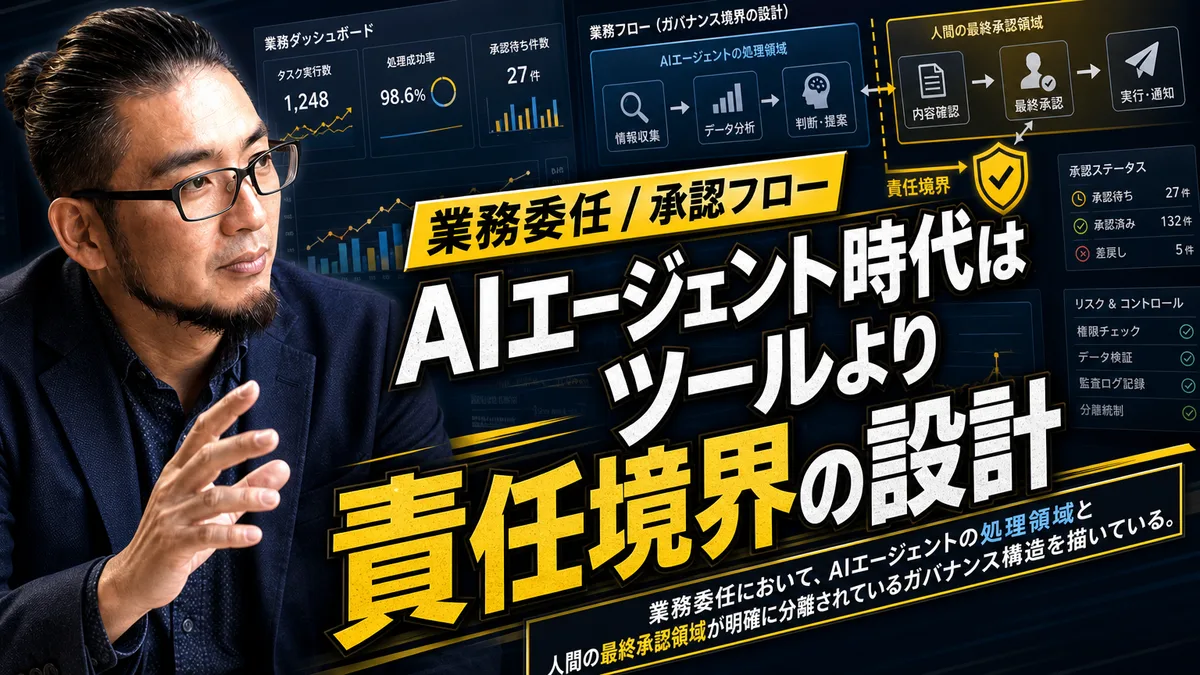
AIエージェントの自律稼働を成功させるには、AIに任せる「作業」と、人間が責任を持つべき「判断」の境界線を明確に引くことが欠かせない。この責任境界が曖昧な組織では、AIの誤った出力をそのまま顧客に届けてしまい、重大なトラブルに発展する。
AIに委任すべき範囲は、商談準備のための情報収集や、問い合わせに対する一次回答の下書き作成、過去の対応履歴の要約といった補助的な作業に留めるべきだ。一方で、顧客への最終的な提案内容の決定や、謝罪方針、返金可否の判断といった例外対応は、必ず人間が責任を持って承認しなければならない。
導入前のチェックリストとして、まずは「その業務の最終決定権は誰にあるのか」を明確に定義してほしい。AIに業務を委任する際も、必ず人間によるレビューを挟む承認フローをシステムとして構築することが、運用を安定させるための前提条件となる。この境界線を引くことで、技術の急激な変化に振り回されることなく、安全に最新AIの恩恵を享受できるようになる。
3.監査ログを残せない自律型エージェントは、企業の防衛ラインを破壊する
どれほど優れた最新LLMであっても、自律的に動いた結果のログが追えない状態では、企業のセキュリティ体制は崩壊する。導入に成功する企業と失敗する企業の差は、技術力の有無ではなく、監査ログを記録し検証する体制があるかどうかだ。
AIエージェントが自律的に外部のAPIと連携し、CRMのデータを更新したり、見込み客へフォローメールを送信したりする際、その行動履歴が監査ログとして残っていなければ、トラブル発生時に原因追究が不可能になる。これはサイバーセキュリティ最新動向における「情報セキュリティ 最新動向」の観点からも極めて危険な状態だ。最新の動向を踏まえると、自律型AIの行動そのものがサイバー攻撃の標的となるリスクも指摘されている。
自律型AIの導入判断において、自社がどちらに該当するかを以下の基準で確認してほしい。
- 導入に適した企業:AIの行動履歴(監査ログ)を常に監視し、不適切な動作があれば即座に承認フローを差し戻せる管理体制と、セキュリティ最新動向に対する高い感度を持っている。
- 導入に適さない企業:ツールを導入しただけで運用を現場に丸投げし、ログの確認すら怠り、問題発生時の責任の所在が曖昧な組織。
4.1回15分の確認待ちが生む損失。手戻り工数から逆算する導入の分岐点
AIエージェントの費用対効果を測る際、曖昧な「業務効率化」という言葉で濁してはならない。現状維持のまま放置することで、どれだけの損失が発生しているかを具体的な時間とコストで算出する必要がある。
たとえば、営業担当者が商談準備のための競合調査や顧客情報の整理に1回15分かけており、これが月に20件あると仮定する。この場合、担当者1人あたり月5時間が、単なる下調べと記録という作業だけに消費されている。これが社員10人であれば、毎月50時間の確認待ち時間と作業工数が発生し、実質的な商談機会の損失に繋がっている。
企業の投資判断において、投資主体別売買動向 最新のデータを分析すると、サイバーセキュリティ分野への資金流入が顕著だ。これは、AI処理を支える半動体 最新動向と連動して、自律型システムの脆弱性を狙う攻撃への警戒感が高まっていることを示している。しかし、現場がセキュリティ 最新動向やランサムウェア 最新動向を無視してAIエージェントを自律稼働させるのは、自ら脆弱性を晒すようなものだ。
効果を上げる組織は、この50時間の確認作業をAIエージェントによる自動下書き作成に置き換え、人間は5分間のレビューだけで済む仕組みを作る。一方で、失敗する組織は、ツールの月額料金やAPIコストの安さだけで導入を決め、現場が使いこなせずに二重管理となり、結果としてコストだけが膨んでいく。技術の進化を追ことと、自社のコスト構造を理解することは全くの別問題だ。
5.全社一斉導入が招く「誰も回答品質を確認しない」という機能不全
全社一斉のAI導入は、ほぼ確実に機能不全を引き起こす。各部署で「誰がAIの回答品質を確認するのか」という責任境界が決まらないまま、形骸化したルールだけが増えていくからだ。
問い合わせ対応にAIエージェントを導入した企業の失敗例を見てみましょう。FAQ更新や一次回答の自動化を一気に進めた結果、AIが誤った回答を顧客に連発し、現場は「結局Slackで個別に確認し直している」という二重手間の状態に陥った。さらに、回答の正確性を誰も確認しないまま放置したため、顧客からのクレームが急増し、返信遅延による顧客信用の低下を招いた。
AIは過去のデータに基づき動作するため、新規の問い合わせや例外的なトラブルには対応できない。こうした例外処理が起きた際に、即座に人間へエスカレーションする運用設計がなければ、現場は未対応チケットの山に埋もれて疲弊するだけだ。全社に広げる前に、まずは1つの部署、1つの業務で確認者を固定し、運用が回るかテストを重ねる必要がある。
6.最初の2週間で検証する、商談準備 of 1工程に絞ったスモールスタート
AIエージェント化への備えとして、まず取り組むべきは「最初の2週間で、商談準備の1工程だけを徹底的に効率化する」という極小の検証だ。全社規模のシステムを構築する前に、特定の1業務に絞ってプロトタイプを作成し、現場で使われる形に落とし込むことが成功への近道となる。
避けるべきは、導入計画の策定に数ヶ月を費やし、仕様書を固めてから開発を始めることだ。最新のLLMやAIエージェントのトレンドは数ヶ月単位で変化するため、時間をかけた計画ほど無駄になりやすい。まずは以下のステップで進めることを推奨する。
- 営業担当者が商談前にCRMから顧客情報を取得する。
- AIが自動で提案の切り口を3パターン作成する。
- 作成された下書きを人間がレビューし、承認フローを通して提案書に反映する。
- この一連の動作履歴を監査ログとして保存し、運用上のボトルネックがないか検証する。
私たち株式会社Arstruct(アーストラクト)がAI導入を支援する際、最初に確認するのはツールの機能ではなく、現場の「業務の詰まり」だ。複雑な業務フローを分解し、どこで時間が失われ、どこに記録が残っていないかを可視化した上で、最適なAI活用箇所の選定、プロトタイプ作成、そして現場で使われる運用設計までを一貫して伴走する。まずは、次回の商談準備から、AIに任せる下書きの範囲と、人間が確認すべき承認フローを1つに決めることから始めてほしい。
サイバーセキュリティ株の今後はどうなりますか?
AIエージェントの普及に伴う新たな脆弱性の発生や、ランサムウェア最新動向に見られるサイバー攻撃の高度化により、中長期的な需要は非常に高く、成長が続くと予測されます。ただし、単にセキュリティ製品を導入するだけでなく、企業の監査ログ管理や運用体制の構築まで支援できる企業が市場で高く評価されるでしょう。
AIエージェントを導入すると、既存 of ExcelやSlack運用と二重管理になりませんか?
業務の責任境界を決めずに導入すると、確実に二重管理が発生し現場は混乱します。これを防ぐためには、最初からすべての業務を置き換えるのではなく、商談準備など特定の1工程に絞り、2週間程度のPoC(概念実証)で現場の運用導線に組み込むことが求められます。
2026年のセキュリティトレンドは?
AIエージェントによる業務の自動実行(業務委任)に伴う、認証情報の管理や実行ログの監査が最重要課題となっています。AIが自律的に判断して外部APIを叩くため、人間がどの段階で承認フローを挟むかという『責任境界設計』がセキュリティ対策の核となります。
無料相談Free consultation
まず、どの業務で詰まっているかを
一緒に整理します。
ツール選定の前に、業務フロー、判断基準、記録が残っていない工程を確認します。
要件が固まっていない段階でも構いません。