Arstruct編集部
現場で使われるAI活用とサービス開発の実務情報をお届けします
最新技術を全社一斉に導入しようとする試みは、多くの場合、現場の混乱と業務の停滞を招きます。流行のAIツールを導入すれば組織が自動的に変わるという幻想を捨てない限り、確認待ち時間の増加や手戻り工数の発生、さらには商談機会の損失といった具体的な不利益が現場に積み上がり続けます。日々、チャットツールでの不毛な指示出しや、既存システムへの二重入力、そして誰が作成したか分からない提案書の修正に追われる現場担当者の負担は増加する一方です。問題はツールの機能不足ではなく、導入する検証範囲が広すぎて、現場の実務に即した運用設計が追いついていない点にあります。本稿では、サイバーセキュリティ最新動向や最新AIの機能を安全かつ確実に現場へ定着させるために、なぜ1業務の小規模検証から始めるべきなのか、その具体的な判断基準と手順を提示します。
サイバーセキュリティ最新動向において、JNSA 2025セキュリティ十大ニュースなどの発表が注目を集めています。しかし、多くの組織が陥る最大のセキュリティリスクや運用破綻の原因は、外部からの高度なサイバー攻撃そのものよりも、新機能を全社へ一斉導入しようとして運用の責任境界が曖昧になり、現場のルールが形骸化することにあります。最新の動向を追いかけるだけで終わらせず、自社のガバナンスと実務のバランスを取るためには、全社規模での一斉展開を避け、1つの業務に絞った小規模検証から始める必要があります。
1.サイバーセキュリティ最新動向を追うだけで現場が動かないのは、検証範囲が広すぎるからです
情報セキュリティ最新動向やランサムウェア最新動向、さらにはマルウェアなどのセキュリティ最新動向といったニュースを熱心に調べている経営層やシステム部門は少なくありません。しかし、その得られた知識をそのまま全社向けの巨大なセキュリティルールやAI利用規約の策定に直結させてしまうと、現場はがんじがらめになり、結果として業務改善のスピードが完全に停止します。セキュリティ最新動向に対応するために、すべてのAI利用を一律で厳しく制限したり、逆に安全性の検証が不十分なまま全社規模でAIエージェントを導入しようとしたりする極端な判断が、現場の混乱を招く原因です。一見すると問題なく回っているように見える組織でも、実際には以下のような見えない損失が発生しています。
- 既存ツールとの二重管理:AIの出力をわざわざ手動でExcelに転記する無駄な手戻り工数
- 曖昧な確認手順:AIが生成した提案書を誰も最終確認せず、誤った情報が顧客へ送られるリスク
- 現場のシャドーIT化:厳しいルールを避けるため、個人スマホで未承認 of AIツールを使うセキュリティリスク
このような損失は、現場の担当者だけでなく、最終的には顧客に対する信頼低下や重大なインシデント初動の遅れとして、経営全体に跳ね返ってきます。技術トレンドを追うことと、自社の実務に適用することは全くの別物です。まずは自社の業務フローを細かく分解し、どの特定の工程であればリスクを抑えてAIを試せるかを見極めることが、すべての出発点となります。
2.営業活動をAIに丸投げしない。小規模検証で切り分けるプロンプトと人間の責任境界
AI最新動向において、最も避けるべき活用方法は、顧客理解を欠いたまま大量の自動営業メールを送信することです。これを営業活動に導入すると、受け取った見込み客は一瞬で不快感を抱き、企業のブランドイメージは致命的に損なわれます。最新のLLMやAIエージェントの機能を活用するにあたっては、「AIに任せる範囲」と「人間が責任を持つ範囲」の境界線を明確に引く必要があります。この境界線を引かずに「最新モデルだから何でもできるはずだ」と現場に丸投げすると、現場からは「前のやり方の方が速い」という不満が噴出し、導入プロジェクトは瞬時に頓挫します。
AIに任せてよい範囲と人間が責任を持つ範囲の定義
具体的には、以下のように役割を明確に切り分けます。AIに任せてよい範囲は、商談準備における顧客情報の要約、特定のプロンプトを用いた提案書の下書き作成、過去の失注理由の傾向分析といった、あくまで「記録と整理、下書き作成」の補助作業にとどめます。一方で、人間が責任を持つべき範囲は、生成された提案書の内容が本当に顧客の課題に合致しているかの最終確認、見込み客へのアプローチ方針の決定、そして商談における実際の合意形成や例外対応の判断です。この役割分担がプロンプトテンプレートや運用マニュアルに明記されていないと、現場は「誰が確認したのか分からない」という不安を抱えたまま作業を続け、やがてツール自体を使わなくなります。
3.失敗時の戻し方を決めずに進めるから、現場から前のやり方の方が速いと突き返される
多くの企業がAI導入で失敗するのは、効果が出なかった場合の「元の業務フローへの戻し方」を設計していないからです。新しいツールを検証する際、現場は「失敗したら自分の仕事が増えるのではないか」という強い警戒心を抱いています。そのため、失敗した際の撤退基準と復帰手順を事前に用意しておくことが、現場の協力を得るための絶対条件となります。ここで、営業の商談準備における仮定計算をしてみましょう。たとえば、1回の商談準備における顧客情報の調査と要約に1回30分かかり、月に20件の商談がある場合、月10時間の時間がこの作業だけに消えていることになります。
AIを導入してこの10時間を削減しようと試みるのは有意義ですが、もし「AIの出力精度が低く、結局手動で調べ直している」という状態が発生した場合、現場には二重の負担がかかります。効果が出ない会社の典型的な失敗例は、AIの出力が不正確であるにもかかわらず、元の手動フローに戻すことを許さず、無理にプロンプトの修正を現場に強要し続けるパターンです。これを防ぐためには、「2週間試して、手動フローより時間がかかる場合は、一度元のExcel管理に戻す」という撤退基準を最初から合意しておくべきです。これにより、現場は安心して新しい検証に協力できるようになります。
4.最初の一歩は全社導入ではない。最初の2週間で営業の商談準備を部分自動化する運用記録の設計
全社一斉のDXを掲げるのをやめ、まずは特定の1部署・1業務で2週間の小規模検証を確実に回す運用記録を作りましょう。向いている企業は、大きなシステム投資をする前に、まず目の前の営業担当者が毎日行っている「商談準備」や「フォロー漏れ」の防止といった、泥臭い1業務から着手する企業です。逆に、向いていない企業は、最新の半導体最新動向や投資主体別売買動向最新といった自社の実務に直接関係のないマクロトレンドばかりを気にし、自社の業務フローの分解を後回しにする企業です。最初の2週間で検証すべきなのは、特定のプロンプトを用いて営業の提案書作成を支援する仕組みです。毎日、AIが生成した下書きの精度と、それにかかった修正時間を「運用記録」としてスプレッドシート等にシンプルに残します。この運用記録こそが、次の段階へ進むべきか、あるいはプロンプトを修正すべきかの客観的な判断基準になります。
弊社Arstructでご相談をお受けする場合、最初に確認するのは導入するツールの名前ではなく、現場のどの業務で時間が失われ、どこで判断が属人化しているかという業務フローの詰まりです。単なるツールの提供にとどまらず、現場の業務を分解し、現実的な責任境界を設計した上で、現場で本当に使われる形でのプロトタイプ作成や運用設計の定着までを一貫して支援しています。まずは次回の商談準備から、顧客情報の要約に使うプロンプトを1つ固定し、その効果を記録することから始めましょう。
最新AIを導入したものの、現場から「前のやり方の方が速い」と拒絶された場合はどうすればよいですか?
一度導入を一時停止し、元の業務フローに戻すことを推奨します。現場が拒絶するのは、AIの出力精度が低いために手戻り工数が発生し、既存ツールとの二重管理になっていることが原因です。まずは2週間限定の小規模検証として、失敗時の戻し方を事前に合意した上で再スタートしてください。
セキュリティが心配で最新AIの導入に踏み切れません。サイバーセキュリティ最新動向を踏まえた現実的な対策はありますか?
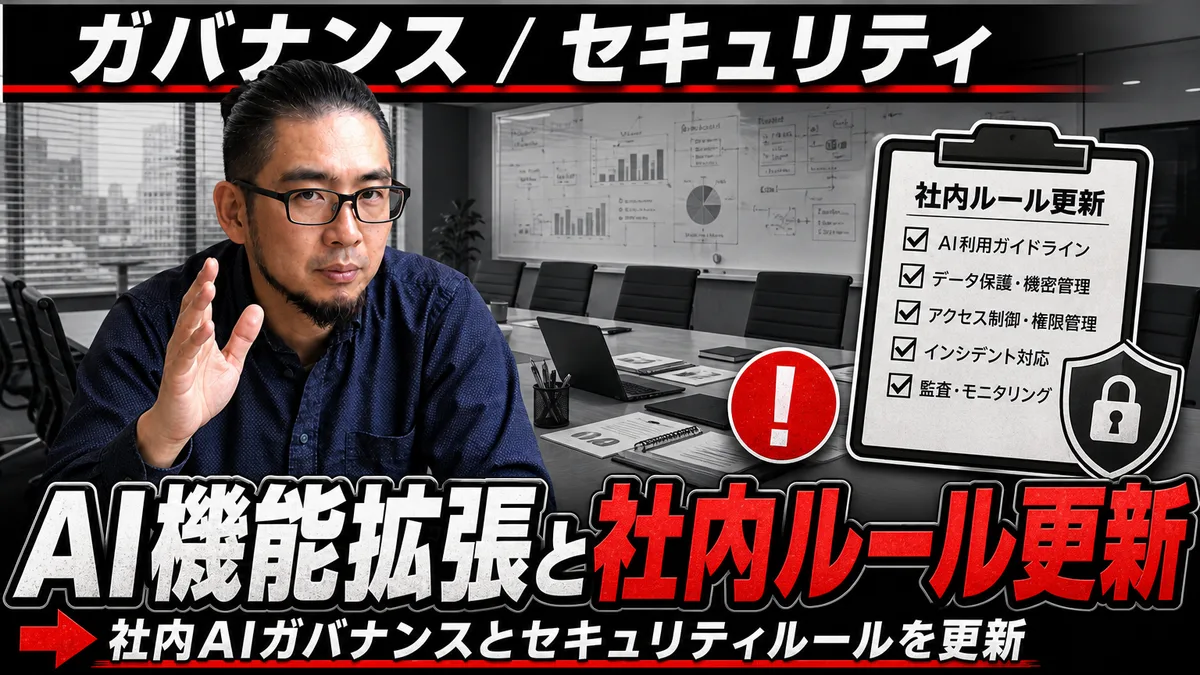
全社的な利用を一律禁止するのではなく、入力してよい情報の境界線を明確にしたAI利用ガイドラインを策定することが現実的です。顧客の個人情報や極秘の社外秘データはプロンプトに入力しないというルールを徹底し、まずは公開情報のみを扱う商談準備などの小規模検証から始めてください。
AIエージェントなどの最新機能を導入する際、費用対効果をどのように判断すべきですか?
全社的なシステム投資額で考えるのではなく、特定の1業務における時間削減効果を仮定計算して判断します。たとえば、営業の提案書作成の下書きをAIに任せることで、1件あたり30分の手戻り工数が削減できる場合、月20件で10時間の削減価値があると算出し、その検証に必要なコストと比較します。
無料相談Free consultation
まず、どの業務で詰まっているかを
一緒に整理します。
ツール選定の前に、業務フロー、判断基準、記録が残っていない工程を確認します。
要件が固まっていない段階でも構いません。