Arstruct編集部
現場で使われるAI活用とサービス開発の実務情報をお届けします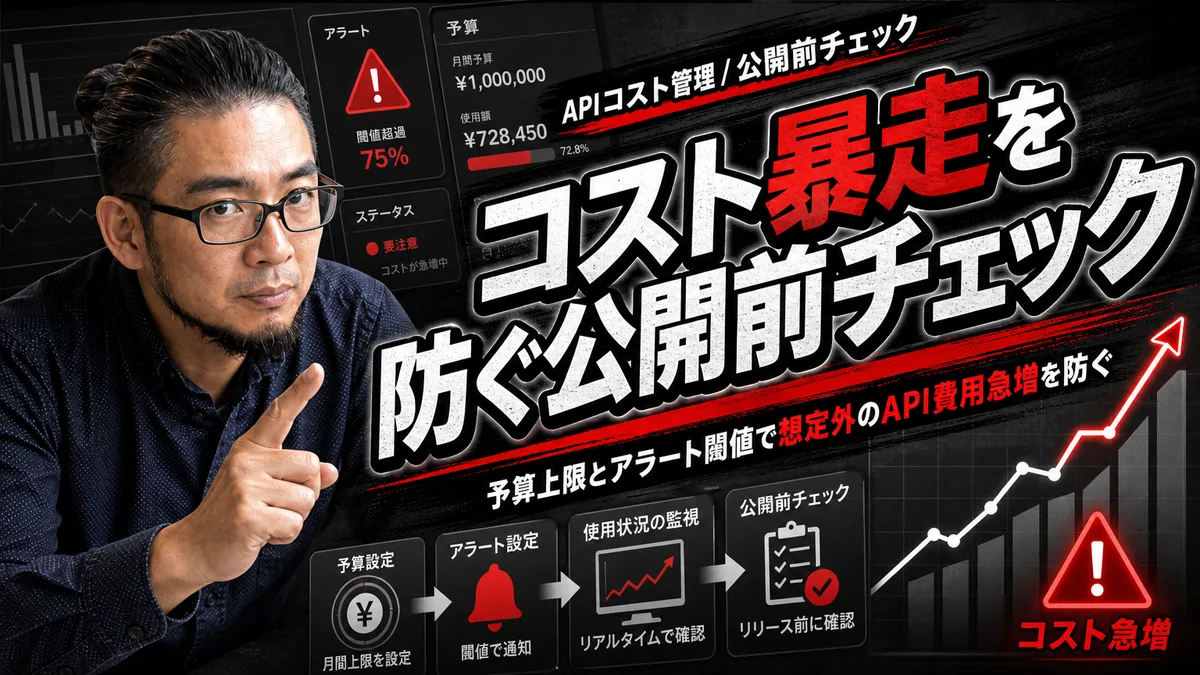
動くから安全という思い込みは、公開後に最も高くつく負債になります。生成AIを連携したWebサービスやホームページを、利用上限やレート制限の設定を曖昧にしたまま公開すると、想定外 of ループ処理や悪意ある大量アクセスによって、一晩で数十万円規模のAPIコスト暴走という致命的な損失を被ることになります。
現場では、ChatGPTやClaudeを利用したバイブコーディングで素早く動くものが作れるようになった一方、セキュリティ対策や個人情報の取り扱い、コスト監視の設計が放置され、公開ボタンを押すだけの状態になっている場面が多々あります。問題は、開発速度の向上ではなく、公開前チェックにおける運用設計と責任境界の不在です。この記事では、AI APIの予算上限の決め方と、異常時にシステムを即時停止する判断ルールを設計し、安全にサービスを公開するための実務を解説します。
1.動作確認の成功は安全の証明ではない。APIコスト暴走を招く想定外の経路
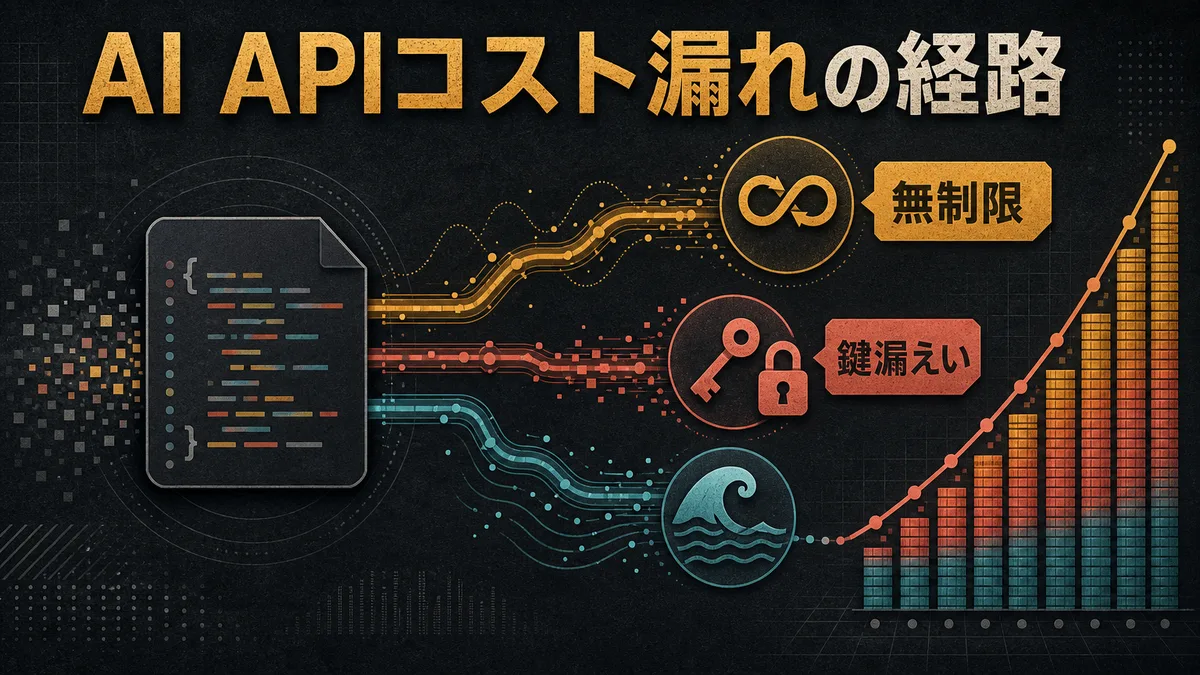
テスト環境で正常に動いたからといって、そのまま本番公開する判断は極めて危険です。AI APIを組み込んだアプリケーションにおいて、動作確認の成功はセキュリティやコストの安全を何一つ保障しません。現場で実際に起きるAPIコスト暴走の経路は、主に以下の3つに分類されます。
1. 例外処理の考慮漏れによる無限ループ
ユーザーから想定外の入力があった際、プログラムがエラーを検知して自動で再試行を繰り返す設計になっていると、生成AIへのリクエストが無限ループに陥ります。エラーハンドリングが不十分なまま公開されたシステムは、開発者が気づかないうちにAPIの利用回数を自己増殖させ、一瞬で予算を食いつぶします。
2. レート制限の欠落による大量アクセス
APIの呼び出し回数に対する時間あたりの制限(レート制限)を設けていない場合、悪意ある第三者によるスクレイピングや、DDoS攻撃のような大量リクエストの標的になります。これにより、通常の利用枠を大幅に超えたAPIコストが瞬時に発生します。
3. APIキーの露出と個人情報の漏洩リスク
開発時に設定したAPIキーがシークレット管理されず、クライアント側のソースコードに直接記述されたままホームページに公開されるケースです。キーが外部に露出すると、悪意ある開発者にAPIキーを盗用され、他人のアカウント経由で高額なモデルを大量に消費されます。さらに、適切なセキュリティ対策が施されていない場合、プロンプトに入力された顧客の個人情報が外部に漏洩するインシデントにも発展しかねません。
2.すべてをAIに任せない。利用上限の設定と人が責任を持つべき運用の境界線
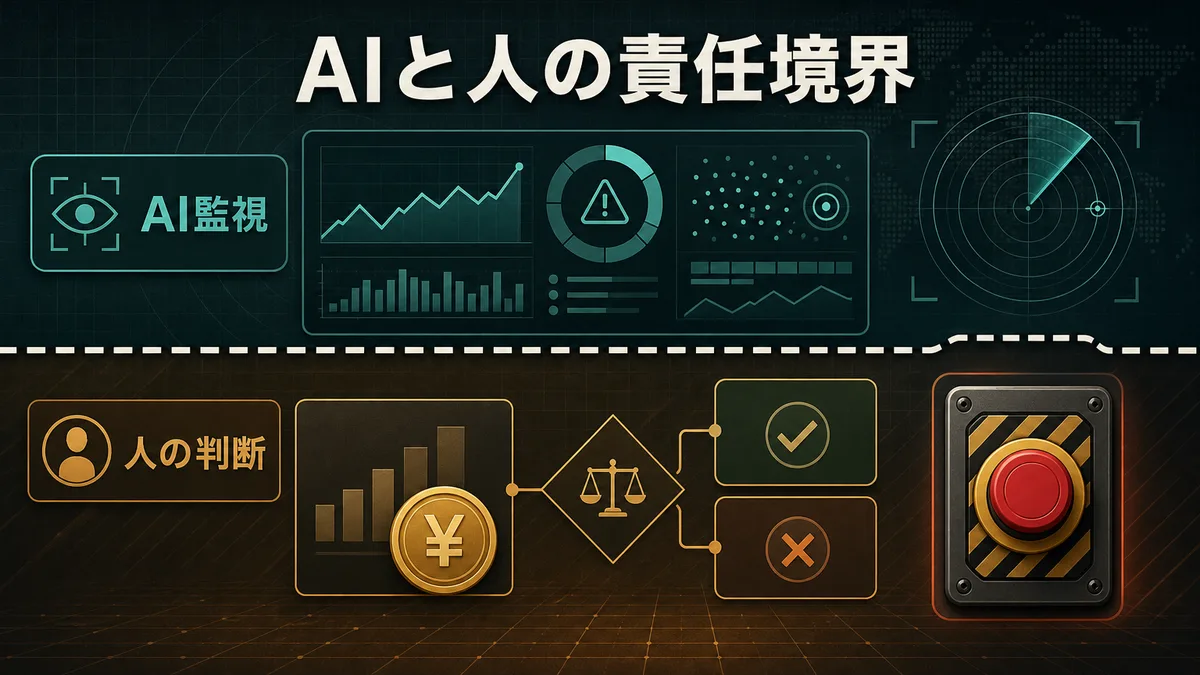
APIコストの管理において、自動化ツールやAIによる監視だけに依存しすぎるのは危険です。ここまではAIに任せてよい範囲と、ここから先は人間が責任を持つ範囲の境界線を、設計段階で明確に引いておく必要があります。
AIに任せてよい範囲は、日々の利用ログ監視や、アクセスパターンの統計分析、異常値の検知アラートの送信といった補助的な監視作業です。一方で、人間が責任を持つ範囲は、APIの月次予算の上限決定、レート制限の閾値設定、そしてアラート検知時のサービス一時停止という経営判断です。
問い合わせ対応でAIに謝罪方針まで任せるべきではないのと同様に、コスト監視において、アラート受信後のシステム停止判断そのものをAIに丸投げするような活用は避けるべきです。AI의 判断ミスによって正常なユーザーを締め出してしまったり、逆に例外処理の網をすり抜けたコスト暴走を放置してしまったりするリスクがあるためです。誰が確認したのか分からないという責任の曖昧さをなくすために、異常発生時の緊急連絡先と、停止判断を下す責任者をあらかじめ定めておくことが不可欠です。
3.一度のコスト暴走で数か月分の利益が吹き飛ぶ。公開前15分の確認が分ける損失の差
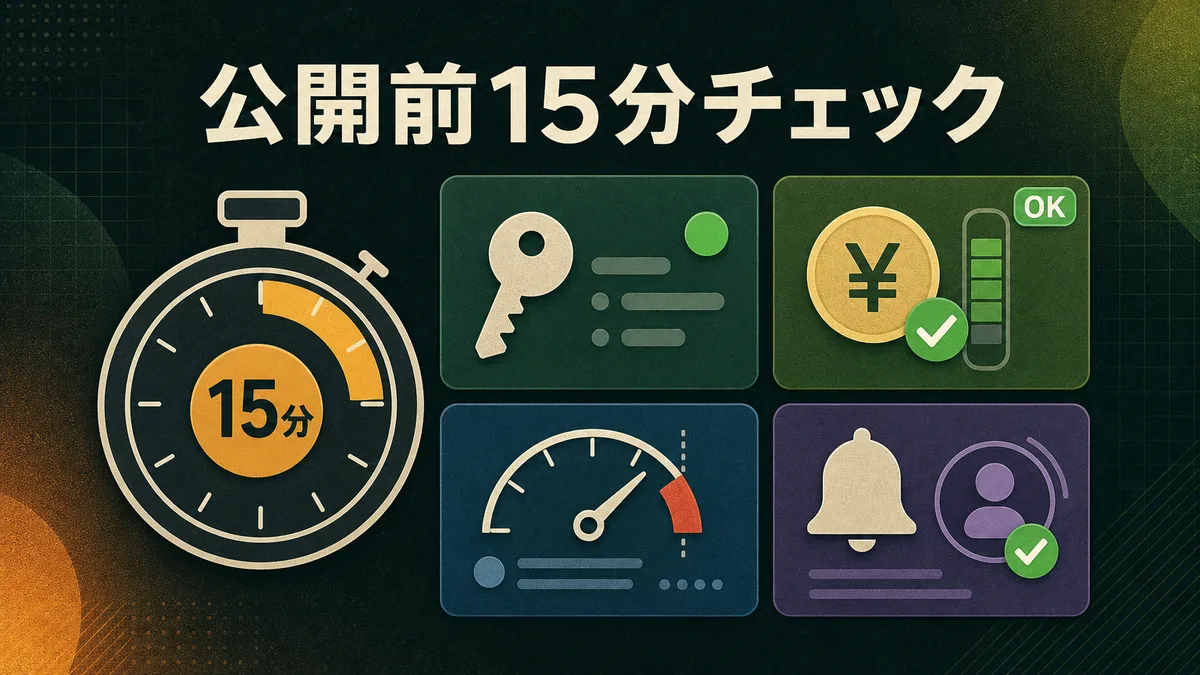
事前に対策を打たない組織は、問題が起きてから数倍のコストを支払って事後処理に追われます。一方で、公開前チェックを仕組み化している企業は、無駄な手戻り工数や公開遅延を徹底的に排除しています。ここで、対策を放置した場合と小さく始めた場合の損失を比較してみましょう。
- 対策を放置した場合:無限ループのバグにより、1リクエスト10円のAPI処理が秒間100回発生し、1時間放置されただけで36万円のAPIコスト暴走が発生。さらにAPIキー露出によるセキュリティ漏洩で顧客信用の低下を招き、インシデント対応に追われる。
- 小さく始めて対策した場合:公開前の15分チェックを導入し、APIキーの適切な格納と、プラットフォーム側での利用上限(ハードリミット)を設定。万が一の暴走時も自動停止するため、損失は数千円以内に抑えられる。
たとえば、1回15分の確認が月20営業日続くと、合計で月に5時間が確認作業に消える計算になります。しかし、この5時間を惜しんで対策を先送りにした結果、一度のコスト暴走で数十万円の金銭的損失と、それ以上の信用失墜を被るのはあまりにも不条理です。効果が出ない会社の失敗例として、最初からすべてのセキュリティ対策を自動化しようとし、結果的に現場の運用ルールが複雑化して誰も確認しなくなるパターンが挙げられます。まずは1つのAPIキーに対して利用上限を設定する、という極めてシンプルな1工程から始めるべきです。
4.公開前の15分で完了するチェック体制と、最初に導入すべきAIコード診断サービス
安全なWebサービス公開のために、全社一斉に高度なセキュリティガバナンスを導入する必要はありません。まずは次の公開予定のサービスに対して、15分の最終チェック手順を適用することから始めます。最初の2週間で検証すべき1業務は、現在開発中、あるいは稼働しているホームページやアプリのAPIキーの格納場所と予算アラートの設定の確認です。これを先送りすると、ある日突然、身に覚えのない請求書が届き、原因究明と復旧のためにすべての開発業務が停止するリスクがあります。
弊社で相談を受ける場合、最初に確認するのは、開発されたシステムの見た目の完成度ではなく、データの認可不備やAPI管理といった、現場で見落とされがちな運用の詰まりです。AIで開発したWebサービスの公開前確認や現状把握に課題を感じているなら、AI開発Webサービスのリスクを技術・運用・データ・法務の多角的な視点から診断するAIコード診断の活用を推奨します。
特に、公開前チェックを効率化するサービスとしてCode診断ラクダ(https://code-rakuda.com/)の活用が有効です。自動修正や完全な安全を保証するものではありませんが、公開前に見落としがちな利用上限の設定不備や脆弱性を100要素の診断基準で可視化し、現場で本当に使われる安全な運用の構築を支援します。
次回のシステム公開やアップデートのタイミングから、APIの予算上限値と異常時の緊急連絡先を1つの管理シートに記録し、確認者を明確にする実務を今すぐ開始してください。
開発時にAPIの利用上限を設定し忘れた場合、どのような損失が想定されますか?
無限ループや悪意ある大量アクセスにより、数時間で数十万円規模のAPIコスト暴走が発生します。また、APIキーが露出した場合は不正利用による金銭的損失だけでなく、セキュリティ漏洩に伴う顧客信用の低下や、サービス公開遅延といった深刻な手戻り工数が発生します。
AI APIのコスト監視をすべて自動化し、AIに停止判断まで任せることは可能ですか?
コスト監視アラートの検知までは自動化できますが、サービスの停止判断までAIに丸投げするのは避けるべきです。AIの誤判定により正常なユーザーのアクセスを遮断するリスクや、例外的なアクセスを正しく処理できないリスクがあるため、最終的な停止判断と例外承認は人間が責任を持ちます。
公開前のセキュリティチェックやコスト管理を、少人数の開発体制で無理なく始めるにはどうすればよいですか?
最初から完璧なセキュリティガバナンスを目指すのではなく、まずはAPIキーの格納場所と予算アラートの設定の2点に絞って、公開前15分のチェックルールを作ります。また、客観的なリスク診断を行うCode診断ラクダなどの外部サービスを導入することで、現場の負担を抑えながら安全な公開体制を構築できます。
無料相談Free consultation
まず、どの業務で詰まっているかを
一緒に整理します。
ツール選定の前に、業務フロー、判断基準、記録が残っていない工程を確認します。
要件が固まっていない段階でも構いません。