Arstruct編集部
現場で使われるAI活用とサービス開発の実務情報をお届けします
標的型メールへの対応を「怪しいと思ったら無視する」社員任せにしたまま放置している組織が、AIセキュリティ診断ツールの比較に時間を使っている。問題の順番が逆です。AIで検知精度を上げる前に、社員が不審メールを受け取ったとき誰に・どう報告するかが決まっていなければ、検知しても初動が止まります。
この記事では、AIセキュリティ診断を導入する前に整備すべき標的型メール対応の初動ルールと報告先の設計、そしてAIに任せてよい範囲と人間が判断しなければならない範囲を切り分けます。ツールの選定より先に何を決めるべきか、担当者・責任者が今週中に動ける単位で整理します。
1.「AIが検知すれば安心」という思い込みが初動を止める
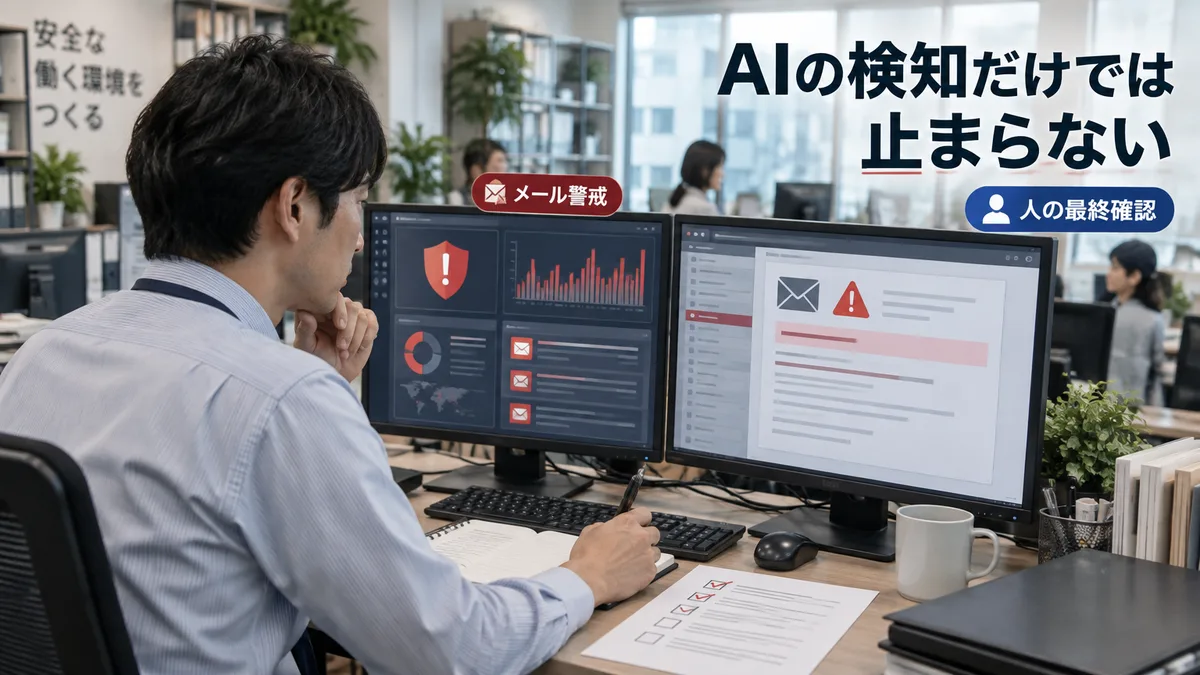
AIを使ったメールフィルタリングや脅威検知は、たしかに有効な手段です。フィッシングURLのパターン照合、送信元ドメインの異常検出、添付ファイルのサンドボックス解析など、AIが担える範囲は広い。しかし検知したあとに「誰が・何を・どの順番で確認するか」が決まっていない組織では、アラートが上がっても現場で止まります。
実際に起きがちなのは、AIツールがフラグを立てたメールを受け取った社員が「たぶん大丈夫だろう」と判断してリンクを開いてしまい、後になって報告が上がるパターンです。あるいは逆に、フラグがついていないメールでも巧妙に作られた標的型メールは通過し、社員が「返信してから上司に聞いた」という状態になる。AIが検知できるのは既知パターンとの照合が中心であり、巧妙に作られた標的型メールは検知をすり抜けることがあります。そのとき頼れるのは社員の判断と、その判断を補う初動ルールです。
AIに任せてよい範囲
メールフィルタリングにおいてAIが担えるのは、疑わしいメールの候補抽出、送信元の信頼スコア算出、添付ファイルの挙動解析、過去のフィッシング事例との照合といった補助的な絞り込みです。これらは人間が1件ずつ目視で確認するより速く、見落としも少ない。社員教育の前段階として、フィルタリングの精度を上げることには実務上の意味があります。
AIに任せてはいけない判断
問題は、「このメールは安全か危険か」という最終判断をAIだけに委ねることです。AIのスコアリングは過去データをもとにした確率的な判定であり、新しい攻撃手口や個別の業務文脈を理解していません。取引先を装ったBEC(ビジネスメール詐欺)は、文面が自然で送信元ドメインも類似しており、フィルタリングを通過することがあります。スコアが低くても実際には標的型メールだった場合、「AIが問題なしと判定した」という記録が、後の原因調査と説明責任を曖昧にします。判定結果を参考にしながら、最終的な対応方針は担当者が確認して決める設計を維持することが基本です。
2.初動ルールがない職場で本当に失われているもの
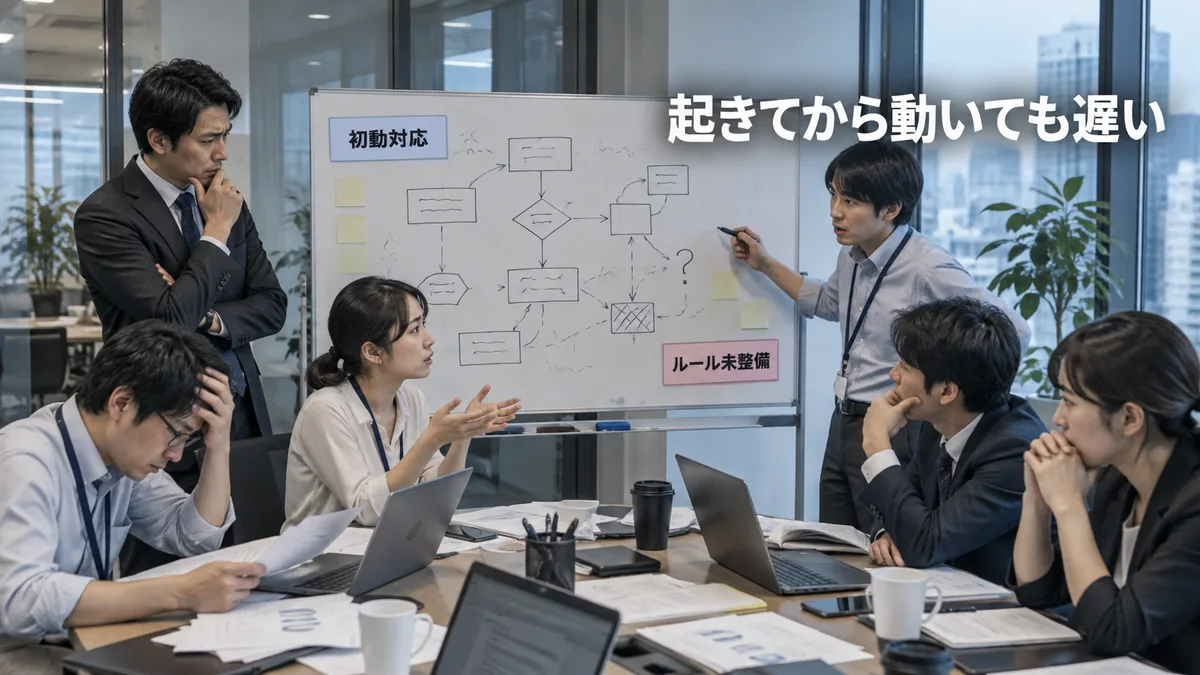
「怪しいメールを受け取ったら管理者に転送する」というルールが紙の規程に書いてあっても、実際に使われているかどうかは別の話です。社員が不審メールを受け取ったとき、報告するかどうかを個人が判断している組織では、次の3種類の損失が静かに積み上がっています。
- 初動の遅れ:報告先が分からず「後で確認しよう」と置かれたメールが、翌日の確認時には添付ファイルが開かれていた、というケースは珍しくない。インシデント対応では初動の数時間が被害範囲を左右します。
- 報告漏れによる調査不能:誰がどのメールを受け取ったか記録されていなければ、インシデント発生後の原因追跡ができません。個人情報が含まれる場合、漏洩範囲の特定が遅れるほど報告義務のある当局対応も遅れます。
- 社員教育のやり直し:訓練メールを年1回送っても、現場の対応手順が定着していなければ効果は翌月には薄れます。教育コストが毎年かかる一方、実際の対応力は上がらない状態が続きます。
現場でよく起きるのは「あのメール、怪しいと思ったんですけど、誰に言えばいいか分からなかったので自分で判断しました」という状態です。これは社員の問題ではなく、報告ルールと報告先が明文化・周知されていない組織設計の問題です。個人の判断に任せている限り、ChatGPTで精巧に作られた詐欺メール文面や、取引先になりすましたBECには対応しきれません。
インシデントが実際に発生した場合の調査・対外報告・顧客対応の工数は、平時の確認業務とは桁が違います。ルールが整備されていない期間にそのコストが見えないのは、起きてから初めて数えることになる構造にあるためです。先送りの期間が長いほど、蓄積される潜在的なリスクと対応コストは大きくなります。
3.AIで検知精度を上げても運用が崩れる会社の分岐点
AIセキュリティ診断ツールを導入した後、現場での活用が定着しない会社に共通するパターンがあります。ツールの導入と社員教育と報告ルール整備を同時に進めようとして、どれも中途半端になるケースです。メールフィルタリング、エンドポイント検知、ログ監視、インシデント対応フローを一気に変えようとすると、「以前の確認方法の方が分かりやすかった」という現場の声が出始め、ツールだけが稼働して誰も確認しない状態になります。
生成AIを活用した標的型メールは、文体や誤字のパターンで判別していた従来の見分け方が通用しなくなっています。NTT Comが公開している情報によると、AIを悪用したサイバー攻撃ではフィッシングメールの品質が格段に向上しており、業務上の自然な日本語文面で送られてくるケースが増加しています。この状況でAIツールだけを入れても、社員が「なぜこのメールが危険なのか」を理解していなければ、AIのアラートを無視する判断を繰り返します。
効果が出る条件
AIセキュリティ診断や検知ツールが現場で機能するのは、次の3つが先に整っている場合です。第一に、不審メールを受け取った社員が報告する先と手順が1つに決まっていること。第二に、AIがフラグを立てた場合に誰が最終確認を行うかが役職・名前レベルで指定されていること。第三に、報告した社員が不利益を受けない文化と仕組みがあること。3つ目は形式的な規程ではなく、実際に報告した際に迅速なフィードバックが返ってくる運用として定着しているかどうかで判断します。
判断の分かれ目
AIツールの導入判断より前に確認すべきことは、「今、社員が不審メールを受け取ったとき、何をするか全員が答えられるか」という1点です。答えられない場合、ツールへの投資より先に報告ルールの設計と周知が優先します。
4.最初に潰す1工程は「報告先の1本化」と「初動確認の手順明文化」
AIセキュリティ診断ツールの比較や社員向けセキュリティ研修の企画より先に、今週中に決めることがあります。「不審メールを受け取ったとき、誰に・何を・どの手段で報告するか」を1枚のドキュメントにまとめ、全社員に配ることです。システム投資ではなく、意思決定の設計です。
具体的な初動確認の流れは次のように設計します。まず社員が不審メールを受け取った場合、添付ファイルを開かず・リンクをクリックせず、メールをそのままIT管理者または指定の報告窓口に転送する。次に、IT管理者が受け取ったメールをAIセキュリティ診断ツールまたはサンドボックスで分析し、判定結果を記録する。最後に、実際の標的型メールと判定された場合は、影響範囲の確認と関係部署への周知を行う。この流れで重要なのは、AIが分析を担う工程は第2ステップだけであり、第1ステップの報告判断と第3ステップの影響確認は必ず人間が行うことです。
明確に避けるべきAI活用として挙げるとすれば、AIのスコアだけで「安全」と判定して社員への周知を省略するフローです。AIの判定精度は上がっていますが、新しい攻撃手口や業務文脈に依存した判断ミスは起きます。AIが安全と判定したメールを開いて実際に被害が出た場合、「AIが問題なしと言ったから」という説明は、顧客や取引先への説明責任として成立しません。
標的型メール・BECの手口は生成AIの普及とともに精巧化しており、2026年時点では業務文面のクオリティで判別する方法は実質的に機能しなくなりつつあります。初動ルールと報告先が整備されていない状態で1件のインシデントが発生した場合、調査・顧客対応・当局報告・再発防止策の策定にかかる工数は、ルール整備に要する工数とは比較になりません。
担当者として最初に動くとすれば、「不審メールの報告手順ドキュメントを1枚作り、社内で共有する」ことから始めてください。報告先が1本に決まれば、AIセキュリティ診断ツールの選定も、社員教育の設計も、具体的な要件が見えてきます。ツールの評価は、その後で行う作業です。
標的型メール対策でAIセキュリティ診断ツールを導入する前に確認すべきことは何ですか?
まず「社員が不審メールを受け取ったとき、誰に・何を・どの手段で報告するか」が全社員に周知されているかを確認してください。報告ルールと初動確認の手順が整備されていない状態でAIセキュリティ診断ツールを導入しても、アラートが上がった後の対応が止まります。ツールの比較・選定は、初動フローと報告先の設計が完了してから進めるのが実務上の正しい順序です。
社員への標的型メール対策の教育はどこから始めるべきですか?
最初に取り組むべきは、不審メールを受け取ったときの報告先と初動手順を1枚のドキュメントにまとめ、全社員に配ることです。年1回の訓練メールや長時間の研修より、「何かあれば○○に転送する」という1アクションを全員が即答できる状態を作ることが優先です。生成AIを悪用した標的型メールは文体での判別が難しくなっており、個人の判断力だけに頼る運用は実態として機能しません。
AIセキュリティ診断ツールは標的型メールやBECの完全な対策になりますか?
なりません。AIを活用したフィルタリングや脅威検知は、既知パターンとの照合や疑わしいメールの候補抽出において有効ですが、巧妙に作られた標的型メールやBECはフィルタリングを通過することがあります。AIの判定結果は参考情報として使い、最終的な安全・危険の判断と対応方針は担当者が確認して決める設計を維持することが基本です。AIだけに最終判断を委ねた場合、被害発生後の顧客・取引先への説明責任が曖昧になります。
ChatGPTなど生成AIを業務で使っている社員がいる場合、個人情報の扱いで注意すべき点は何ですか?
業務上の個人情報や取引先の機密情報を生成AIサービスに入力しないルールを、利用前に明文化して社員に周知することが先決です。生成AIサービスによっては入力内容がモデルの学習に使われる場合があり、社員が意図せず個人情報を外部に送信するリスクがあります。入力してよい情報と入力してはいけない情報の判断基準を具体的に定め、定期的に確認する運用を設けることが実務上の対策になります。
無料相談Free consultation
まず、どの業務で詰まっているかを
一緒に整理します。
ツール選定の前に、業務フロー、判断基準、記録が残っていない工程を確認します。
要件が固まっていない段階でも構いません。