Arstruct編集部
現場で使われるAI活用とサービス開発の実務情報をお届けします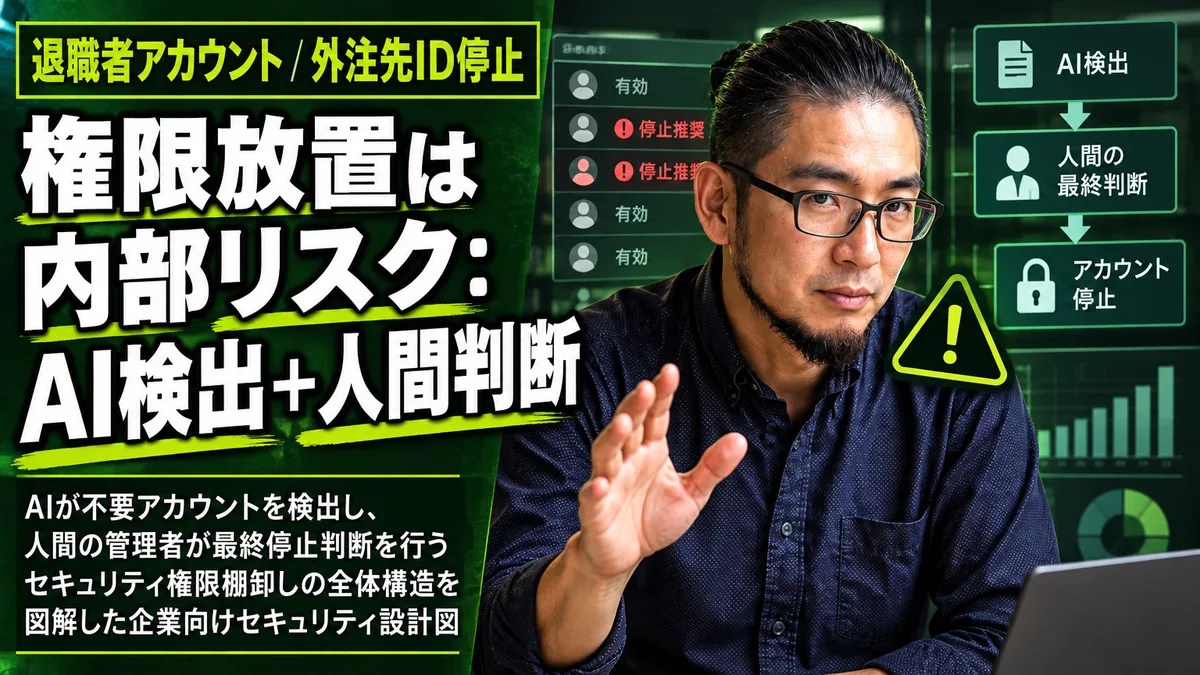
外部からのサイバー攻撃への備えとしてAI セキュリティ診断ツールを導入し、「これで対策は万全だ」と判断している組織が陥りがちな盲点がある。それは、退職した社員のアカウントや契約が終了した外注先のアクセス権限がシステム内に放置されたままになっているという、内側からのリスクだ。生成AIを活用した脅威検出やログ監視がどれほど精巧でも、不要な権限を持つIDが存在する限り、そこは攻撃者と内部不正者の両方にとって格好の侵入経路になる。
この記事では、AIセキュリティ対策の観点で見落とされやすい権限棚卸しの実務に焦点を絞る。AIで洗い出せる候補と人間が停止判断を下すべき範囲を明確に切り分け、定期点検を継続できる運用設計の考え方を具体的に示す。ツールを選ぶ前に、自社のアクセスログと退職者リストを突き合わせる工程がなぜ先決なのかを理解してほしい。
1.ログ収集ツールを入れても、削除の実行者を決めない組織は半年で形骸化する
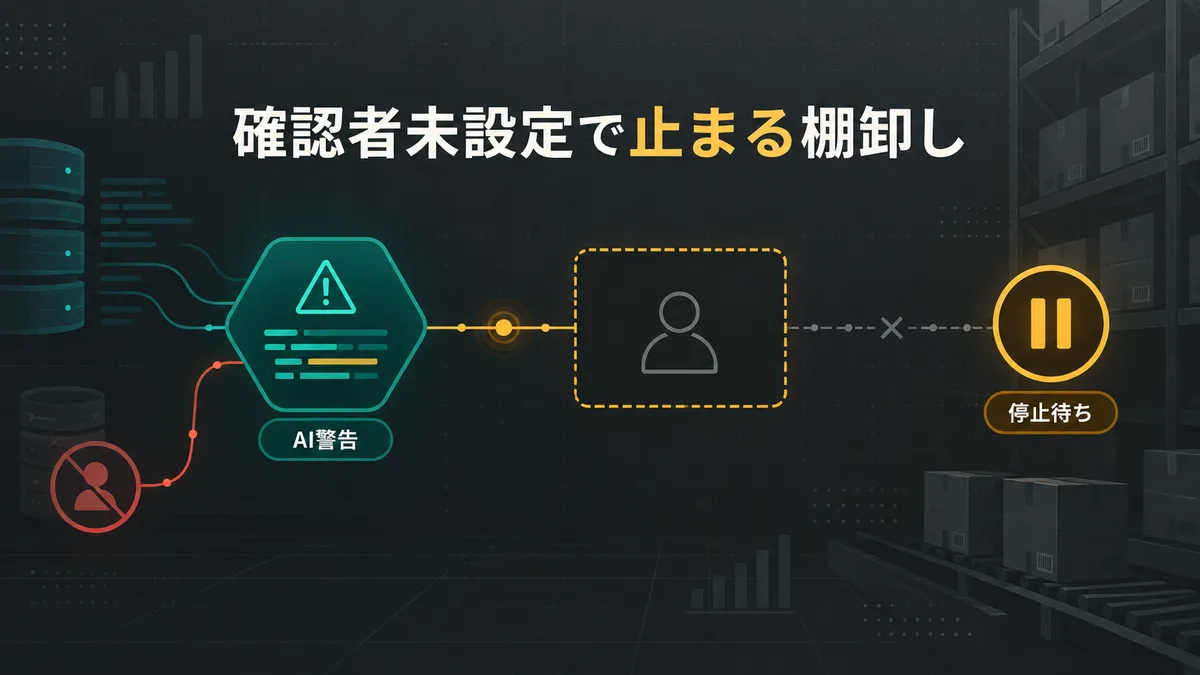
AIを活用したアクセスログの自動収集や異常検知ツールを導入したにもかかわらず、運用が3ヶ月で止まる組織には共通のパターンがある。ツールがアラートを出し続けても、そのアラートを誰が確認し、誰が最終的にアカウントを停止するかが決まっていないのだ。「誰が確認したのか分からない」という状態が続くと、管理台帳の更新は自然に後回しになり、AI セキュリティ診断のダッシュボードは開かれなくなる。
退職者アカウントの放置は、損失として見えにくいが確実にリスクを積み上げる。退職した元社員が持っていたIDが有効のまま残り、そのIDが第三者に悪用された場合、被害が発覚するまでに数ヶ月を要することがある。アクセスログの証跡が残っていても、どの操作が正規ユーザーによるものかを遡って判別する作業は膨大な手戻り工数を発生させる。外注先の権限についても同様で、業務委託契約の終了後もSaaSの閲覧権限やデータベースの読み取り権限が残ったままになっているケースは珍しくない。
現場で起きる管理の停滞
人事部門から退職者リストが情シスへ共有されても、そのリストとクラウドサービスのIDが紐付いていないため確認作業が止まる。個別メールで現場の担当者に確認を送ったまま返信が来ず、未対応のアカウントがそのまま放置される。この状況が半期に一度の棚卸しタイミングまで続くと、最終的に「以前の手作業管理の方が早かった」という声が上がり、AIツールの活用自体が止まる。導入後の運用が崩れる原因は機能不足ではなく、確認者と実行者の不在だ。
2.AIは候補を抽出する。アクセス遮断の最終判断は必ず人間が下す
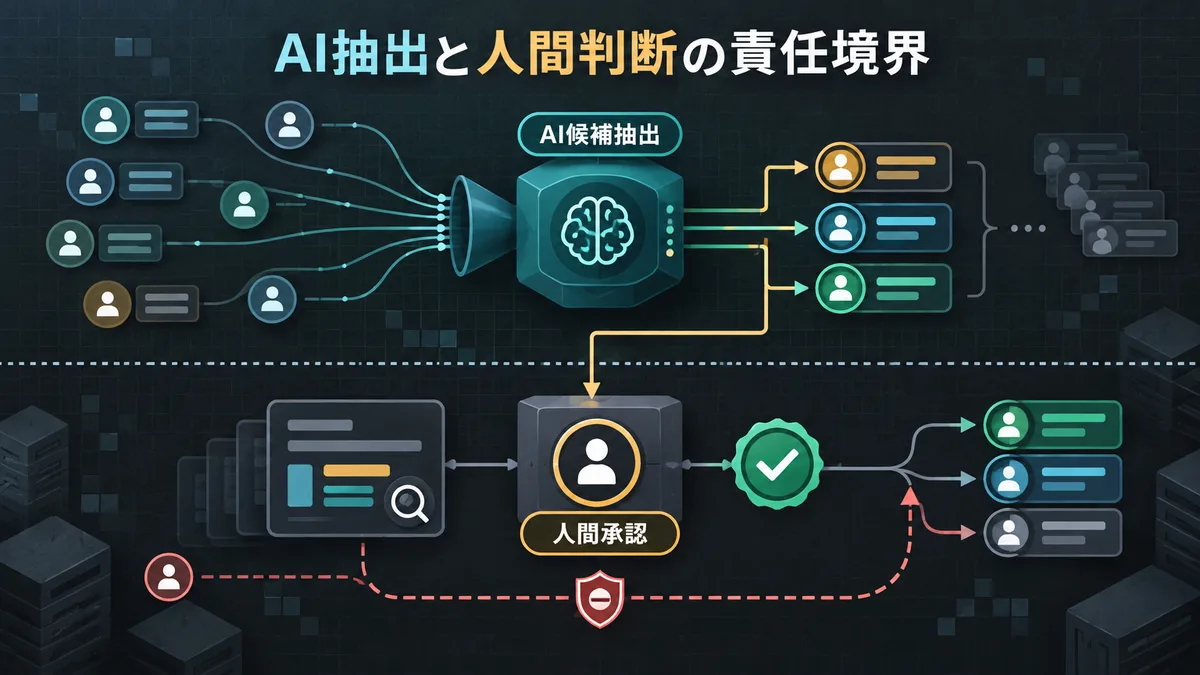
AIセキュリティ対策とAIエージェントセキュリティの両面で共通して言えることは、AIは補助装置であり、判断装置ではないという点だ。権限棚卸しにAIを活用する場合、任せてよい範囲は明確に絞られる。人事データベースと各種SaaSのアクセスログを突合し、90日以上ログインがないIDや契約終了日を過ぎた外注先のアカウントを検出してリスト化する一次整理の自動化がAIの守備範囲だ。
一方で、アカウントの停止実行をAIに完全自動化させるのは危険だ。業務引き継ぎ中で一時的に利用継続が必要なアカウントや、契約変更の手続き中で延長が承認されている外注先のIDを誤って遮断すると、基幹業務の停止という深刻な事態を招く。セキュリティ対策においてAIに停止判断まで任せるべきではない。過去のアクセスログだけを根拠にした機械的な判断は、現場の事情や利用目的を把握していない分、例外処理を拾えない。最終的な遮断の承認はシステム管理者が根拠を確認した上で実行する運用設計が前提になる。
AIセキュリティ ガイドラインや生成AI セキュリティの指針においても、自動化できる範囲と人間の確認が必要な範囲の区分けは一貫して強調されている。AIが出力するフラグは「判断材料」であり「判断結果」ではない。この区別を現場の運用ルールとして明文化しておかないと、「AIが問題ないと判定したから確認しなかった」という責任の曖昧さが生まれる。
3.過去ログが整備されていない組織がAI診断を入れても、誤検知と抜け漏れが増えるだけだ
AIを活用したセキュリティ診断ツールが効果を発揮するのは、入力データとなるアクセスログとアカウント情報が一定の品質を満たしている場合に限られる。IDの命名規則がシステムごとにバラバラで、「test-admin」「share-user」といった個人に紐付かない共有アカウントが混在している環境では、AIはどれが不要な権限なのかを正確に判別できない。結果として、誤検知レポートが大量に出力されるだけで、現場の担当者は確認作業を諦める。
AI セキュリティ診断が向いている組織と向いていない組織の違いは以下の点で判断できる。
- 向いている状態:アカウント発行をIdPで一元管理しており、SaaSごとの利用者リストを定期的に抽出できる組織
- 向いていない状態:事業部ごとに独立したSaaS契約が存在し、シャドーAIやシャドーITが横行していてIT部門が全体を把握できていない組織
- 先に行うべき整備:共有アカウントを個人IDへ移行し、アカウント発行・廃止の申請フローを1箇所に集約すること
- AI診断に入力すべきでないデータ:業務内容の本文や個人の私的な通信記録など、権限判別と無関係な情報
AIセキュリティ ガイドラインを参照しても、ログ整備が先決という点は共通している。生成AI セキュリティの観点でも、AIが参照するデータの品質が低ければ出力の信頼性は下がる。ツールを導入する前段階として、既存のアカウント一覧と命名ルールを点検することが最初の実務判断になる。
4.全IDを一括で精査しようとする計画は、必ず現場の恐怖感で止まる
権限棚卸しプロジェクトが失敗する最も典型的なパターンは、社内の全システム、全SaaS、全ユーザーを一度にAI診断へ連携させようとする全社一括アプローチだ。影響範囲が広すぎると、「必要なアカウントを誤って削除したら誰が責任を取るのか」という不安が現場に広がり、確認作業の開始そのものが遅延する。数千件の警告リストが一括送付された現場では、「前の管理方法の方が迷わなかった」という感覚が生まれ、ツールの利用が止まる。
たとえば、権限確認のために1アカウントあたり15分の確認作業が必要で、月に40名分の退職者・異動者・外注終了者が発生する組織を想定する。月10時間が純粋な確認作業だけに費やされる計算になる。これをAIによる一次スクリーニングで自動リスト化できれば、確認が必要なアカウントの絞り込みが自動化され、管理者の判断工数を大幅に圧縮できる。ただしこの計算は、AI出力のリストに対して管理者が内容を確認し、遮断を承認するという人間の工程が維持されていることが前提になる。
成功させるための入口は「最も判断が明快な対象」に絞ることだ。退職後30日を過ぎた社員アカウントと、契約終了日から60日を超えた外注先のアクセス権限の2点に対象を限定し、2週間の試行検証を回す。この小さな工程を1サイクル完走することで、確認者・実行者・承認者の運用ルールが実態に合う形で固まる。
5.取引先からの監査要求が来てから整備を始める会社は、調査費用と手戻りで二重の損失を出す
AIセキュリティ対策を後回しにしてきた組織が、取引先のセキュリティチェックシートや監査対応で初めて権限管理の実態を問われる場面は増えている。2026年度末に運用開始が予定されているセキュリティ対策評価制度の動向を見ても、取引先からの要求対応が現実の業務課題として顕在化しつつある。問題は、監査対応を起点に整備を始めると、過去数年分のアクセスログを遡って確認する手戻り工数が一気に発生することだ。
退職者のアカウント削除日を証明する記録が存在しない場合、外部のセキュリティコンサルタントやフォレンジック調査機関への緊急依頼が必要になる。本来なら定期的な権限棚卸しで防げた損失が、調査費用・担当者の対応工数・契約保留による商談機会損失として三重に積み上がる。日常的にAIでアクセスログの異常検知と棚卸し履歴を記録しておけば、監査要求に対してレポートを出力して提出するだけで対応が完結する。後回しにすることはコストの削減ではなく、将来の支払いを繰り延べにしているだけだ。
AIエージェント セキュリティの領域でも同様の構造が指摘されている。AIエージェントが業務を自律的に実行する環境では、エージェント自身が保有するアクセス権限の棚卸しが新たな管理対象として加わる。エージェントに付与した権限が不必要に広い場合、外部から悪用されるリスクだけでなく、内部の誤操作や過剰アクセスによるデータ損傷リスクも高まる。AIを活用する組織ほど、権限の定期点検を仕組みとして持っておく理由がある。
6.最初に潰すのは退職者アカウントの1工程だけ。それ以外は2週間後に判断する
権限棚卸しの自動化を現場で使われる形にするには、導入範囲を徹底的に絞ることが最初の判断だ。最もリスクが高く、削除の判断が容易な対象は「過去3ヶ月以内に退職した社員のクラウドアカウント」に絞られる。この1工程だけをAIの一次スクリーニングで自動抽出し、管理者が画面上で内容を確認して停止を承認するワークフローを2週間試行する。この1サイクルを完走することで、自社の確認フローのどこに遅延が生じるかが明確になる。
やってはいけないAI活用は、権限停止の実行判断をAIに完全委任することだ。自動削除ルールを設定してAIが即時停止を実行する設計は、現場の個別事情を持たない機械判断が例外ケースを排除できないために危険だ。説明責任が問われる場面でも、誰がどの根拠で停止を決定したかを追跡できなくなる。権限棚卸しにおけるAIの役割は、記録・整理・候補抽出の補助作業に限定する。最終判断は必ず管理者が担う。
弊社Arstructへ相談が来る場合、最初に確認するのは「現状のアカウント発行・廃止フローがどこで止まっているか」と「退職者リストとシステムIDの突合が手作業か自動化されているか」の2点だ。業務フローの詰まりを特定した上で、AIが補助できる工程と人間が判断を持つ工程を明確に分けた運用設計を組む。高額ツールの無条件推奨ではなく、現場が継続して回せる形への落とし込みを支援している。権限棚卸しの最初の一手は、今日中に退職者名簿と主要クラウドサービスのユーザー一覧を照合することから始められる。
退職者アカウントを放置するとどのようなリスクが生じますか?
退職者のIDが有効なまま残っていると、第三者による不正ログインや情報の持ち出しに利用されるリスクが継続します。被害が発覚した場合、過去のアクセスログを遡って正規操作と不正操作を分別する手戻り工数が膨大になるほか、取引先の監査でアカウント削除記録を提示できなければ契約保留に発展することもあります。
AI セキュリティ診断ツールを導入する前に整備しておくべきことは何ですか?
まず社内のアカウント発行・廃止フローを1箇所に集約し、IDの命名規則を統一することが先決です。事業部ごとに独立したSaaS契約が存在し、シャドーAIやシャドーITが横行している状態で診断を行っても、誤検知レポートが大量に出力されるだけで現場が疲弊します。IdPによる一元管理が難しい場合でも、主要クラウドサービスのユーザー一覧を月次で抽出できる状態にしてからツール導入を検討してください。
権限棚卸しをAIで自動化する際、人間がどの判断を持つべきですか?
AIに任せてよい範囲は、不活性アカウントの検出・候補リスト化・フラグ付けまでです。アカウントの停止実行は、業務引き継ぎや契約延長など個別事情のある例外を判別できないため、AIに完全委任すると誤遮断が発生します。最終的な停止承認は管理者が根拠を確認した上で実行し、誰がいつ何を根拠に判断したかの記録を残すことが説明責任の担保になります。
取引先からセキュリティ監査の対応を求められた場合、何から着手すべきですか?
まず過去6ヶ月分の退職者アカウント削除記録と外注先の権限停止ログを確認し、提出できる証跡があるかを確認してください。記録がない場合は遡及調査の工数が膨大になるため、今後の棚卸しからでもAIによる自動ログ抽出と管理者承認記録の仕組みを導入することを優先します。監査対応を起点に整備を始めると手戻りと調査費用が重なるため、定期点検の仕組みを先に作る判断が損失を抑える近道です。
無料相談Free consultation
まず、どの業務で詰まっているかを
一緒に整理します。
ツール選定の前に、業務フロー、判断基準、記録が残っていない工程を確認します。
要件が固まっていない段階でも構いません。