
インシデント
Incident
IT基礎解説Overview
情報漏洩やシステム障害、ウイルス感染など、企業の事業活動やセキュリティの安全性に重大な支障をきたす、またはその原因となる可能性のある保安上の出来事や事故のこと。
さらに詳しく解説Details
インシデントとは、情報漏洩やシステム障害、ウイルス感染など、企業の事業活動やセキュリティに重大な支障をきたす可能性がある出来事や事故のことを指します。単なる軽微なトラブルとは異なり、放置すれば業務停止や顧客情報の流出、社会的信用の失墜につながりかねない重要な「予兆や異常事態」を広く含む概念です。
たとえば、社員が誤って顧客データを外部にメール送信してしまった場合や、社内サーバーへの不正アクセスが検知された場合、あるいは業務システムが突然停止した場合などが代表的なインシデントに該当します。これらは発生直後の初動対応が非常に重要であり、「インシデント対応手順(インシデントレスポンス)」をあらかじめ整備しておくことが求められます。
事業現場における活用例として、インシデントが発生した際に担当者・管理者・経営層への報告ルートを明確化し、迅速に被害範囲の特定と封じ込めを行う体制を構築することが挙げられます。対応記録を残すことで、再発防止策の立案にも役立ちます。
注意点として、インシデントを「大したことない」と過小評価して報告を怠ると、被害が拡大するリスクがあります。小さな異常でも速やかに共有・記録する文化を組織全体に根付かせることが、セキュリティ強化の第一歩です。
関連用語Related terms
この用語が登場した記事Related articles15件
ソースコード脆弱性診断を後回しにするなら、APIキーを公開設定で出すのと変わらない
AIで開発したWebサービスが動いていても、ソースコード脆弱性診断を後回しにすれば、APIキーや個人情報の漏えい経路を見落としたまま公開することになります。公開前に確認すべきシークレット管理の実態と、人間が判断すべき責任境界を整理します。

退職者と外注先の権限を放置するのは、攻撃を待っているのと変わらない
退職済みのアカウントや外注先へのアクセス権が、誰にも確認されないまま残り続けている。この状態を「とりあえず問題ない」と判断している組織ほど、内部リスクの棚卸しを後回しにして損失を積み上げている。権限棚卸しの判断をどう設計するかを切り分けて考える。
生成AI最新動向を追いながらツールを選べない組織は、業務の詰まりを言語化する前に比較表を作っている
Claude・Gemini・OpenAIが2026年11月に相次いで価格改定とエージェント機能を投入した。生成AI最新動向を把握する前に、自社のどの工程が詰まっているかを言語化しないと、ツール選定の判断は永遠に後回しになる。
生成AI最新動向を追うだけでは損をする。モデル更新と料金変更を業務判断に変える問いの整理
生成AI最新動向の変化速度が上がるほど、情報収集だけで終わる組織の損失も静かに積み上がる。料金変更・モデル更新・利用制限の影響を自社業務に戻さなければ、コスト再評価の機会は毎月失われていく。
怪しいメールの対応を社員任せにしている会社が、AIセキュリティ診断より先に決めるべきこと
標的型メールや詐欺メールへの対応を社員個人の判断に任せたまま放置すると、初動の遅れと報告漏れが重大インシデントに直結します。AIを使った検知の前に、報告ルールと初動確認の手順を整備すべき理由と、AIに任せてよい範囲を切り分けます。
APIキーをコード内に直接残して公開すればAI機能は漏えい経路と化します
AIを活用したWebサービスや自社ツールの公開において、APIキーやシークレットの管理不備は致命的なセキュリティ事故を引き起こします。ソースコードや画面側への鍵の露出放置が招く損失と、公開前チェックで最初に確認すべき設定・運用境界を実務目線で解説します。

サイバーセキュリティ最新動向を追うより先にLLM乗り換え判断の基準を揃えよ
サイバーセキュリティ最新動向や主要LLMのモデル更新を追うだけでは現場は変わりません。ChatGPT、Claude、Gemini、Grokの機能比較ではなく、料金・利用制限と業務影響に基づく乗り換え判断を策定し、確認待ちと二重コストを削減する運用設計を解説します。
サイバーセキュリティ最新動向に学ぶ、AI全社導入の失敗を防ぐ「1業務・2週間」の小規模検証手順
サイバーセキュリティ最新動向やAIの流行に流され、全社一括導入を進めていませんか。本書は、営業の商談準備や提案書作成における手戻り工数や機会損失を防ぐため、1つの業務に絞って2週間で効果を測定する小規模検証の具体的な手順と、人とAIの責任境界の設計手法を解説します。
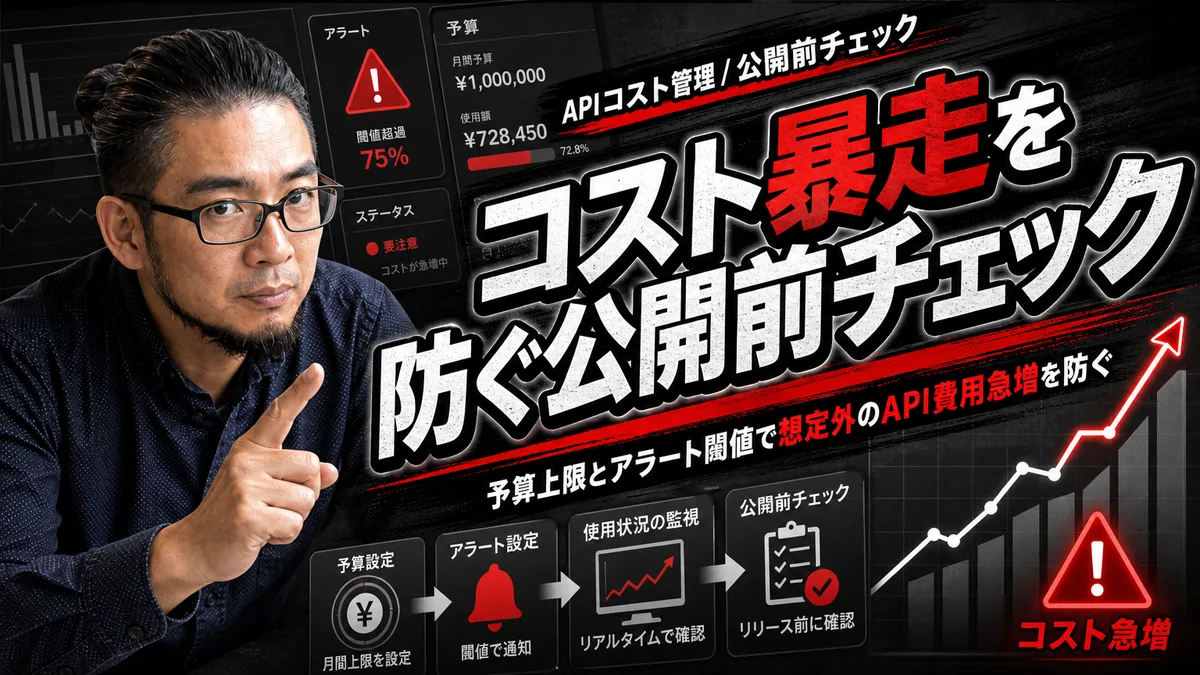
AI APIのコスト暴走を防ぐ公開前チェックと利用上限の設定手順
AIを用いたWebサービス開発で、動作確認だけで公開していませんか。利用上限やレート制限、コスト監視のルールを決めずに運用を始めると、想定外のループ処理によりAPIコストが暴走します。公開前チェックで潰すべきリスクと、責任境界を明確にした運用体制の設計方法を解説します。
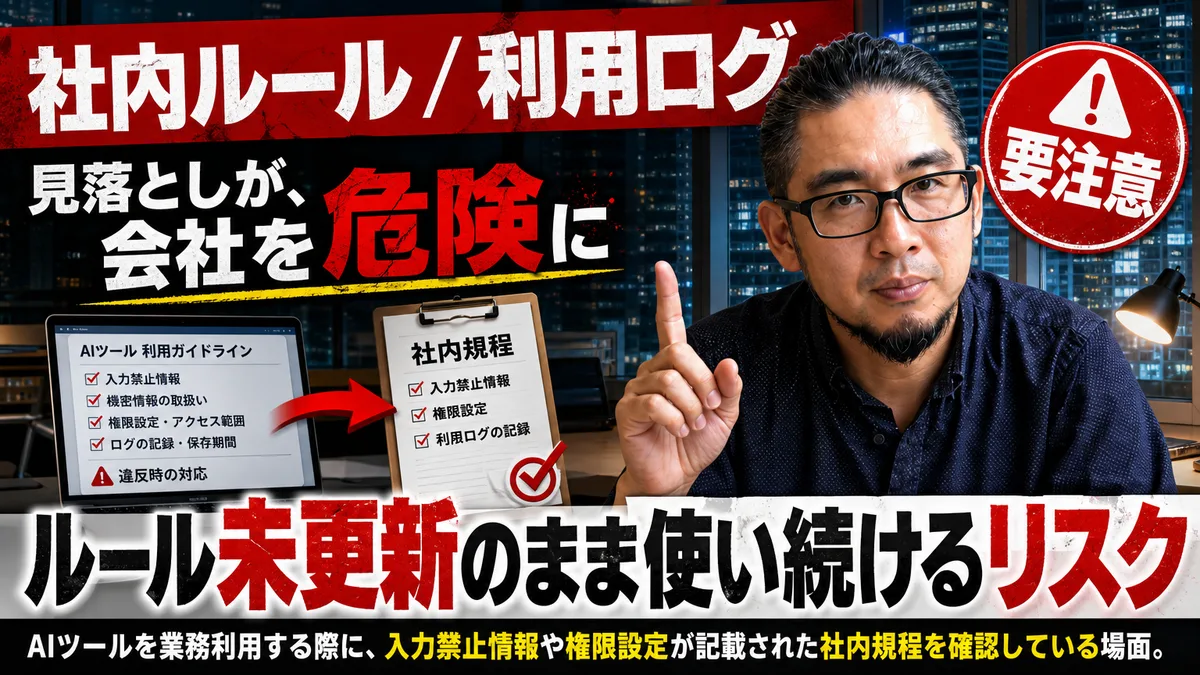
AIの新機能が増えるたびに、社内ルールを更新しない会社のリスクが積み上がる3つの工程
生成AIの機能追加ペースは、社内規程の更新サイクルをすでに超えています。入力禁止情報の範囲が曖昧なまま、利用ログも権限設定も放置される。セキュリティ上の問題が発覚したとき、責任者が誰か決まっていない会社は、ツールではなく運用設計を先に直す必要があります。

ec サイト 構築 後の欠品を防ぐ。需要予測をAIに任せ発注基準は人間が決定する在庫管理術
ec サイト 構築 後の欠品や過剰在庫は、勘に頼る発注が原因です。販売履歴から需要の兆候をAIで検知しつつ、最終的な発注判断は人間が責任を持つ運用設計を解説します。現場 of 属人化を解消し、販売機会損失を最小限に抑えるための具体的な業務フローを提示します。
pfas規制 最新動向を追うだけの組織は崩壊する。モデル更新の業務影響を見極める実務設計
pfas規制 最新動向などの外部環境の変化を追うだけで、自社の実務プロセスやAIモデル更新に落とし込めない組織は、確認待ちや返信遅延などの損失を膨らませます。業務影響を見極め、責任境界を明確にして現場で使われる運用を設計する手順を解説します。
ログイン成功は安全の証明にならない。AI 活用 アプリのデータ認可不備を公開前に潰す検証ルール
ログイン機能の動作確認だけでは、他人のデータが丸見えになる認可不備を防げません。事業責任者が主導すべき公開前の検証手順と、セキュリティにおける AI 活用 の限界、人間が負うべきレビュー責任の境界線を実務ベースで解説します。
AIセキュリティ株式会社の製品を選ぶ前に、パスワードと共有設定の穴を潰すのが先決です
高額な対策を急ぐ前にやるべき基本があります。AIセキュリティ株式会社の導入や評判を調べる前に、パスワードや共有設定の不備といった足元のリスクを点検すべきです。本書では、低コストで始めるセキュリティ対策とAIによるチェックリスト運用の極意を解説します。
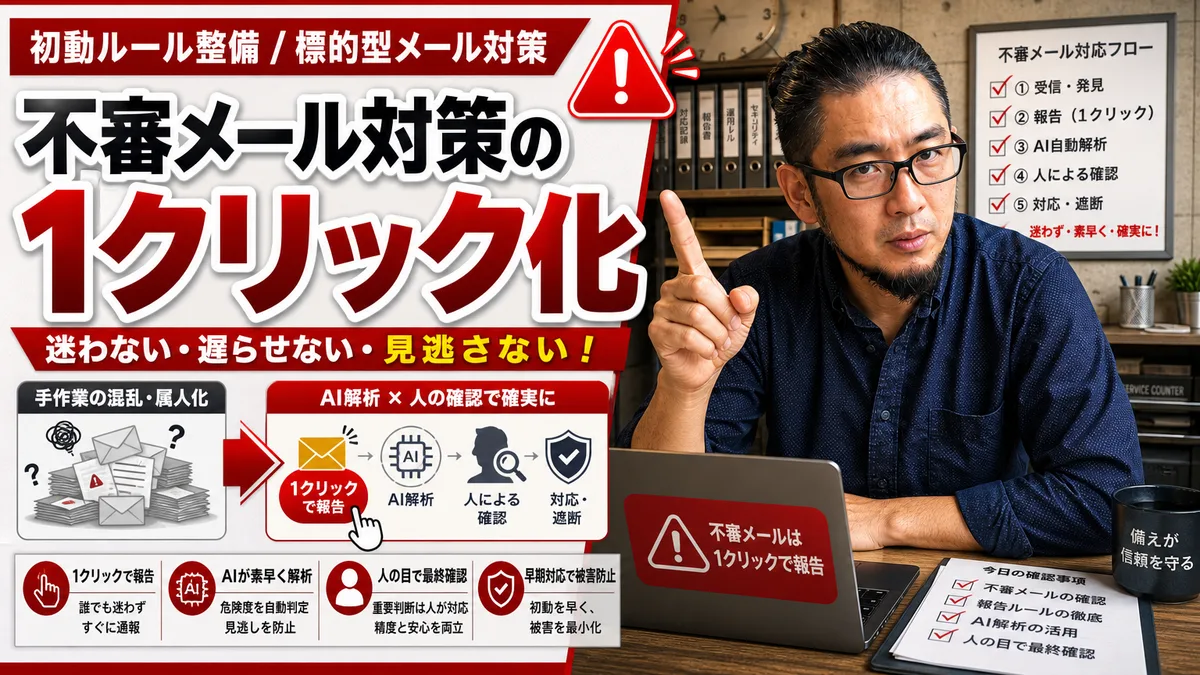
AIセキュリティ 株式会社のシステムでも防げない、標的型メールの判断を社員に丸投げする組織の盲点
標的型メール対策を社員の判断力に依存していませんか。AIセキュリティ 株式会社のシステムを導入する前に、現場の初動確認と報告ルールを整備しなければ脅威は防げません。インシデント時の損失を最小限に抑える運用の境界線を解説します。