 セキュリティ・コード診断
怪しいメールの対応を社員任せにしている会社が、AIセキュリティ診断より先に決めるべきこと
標的型メールや詐欺メールへの対応を社員個人の判断に任せたまま放置すると、初動の遅れと報告漏れが重大インシデントに直結します。AIを使った検知の前に、報告ルールと初動確認の手順を整備すべき理由と、AIに任せてよい範囲を切り分けます。

Category
情報漏洩、サイバー攻撃、内部不正などのリスク対策と、AIで開発したWebサービスの認可・権限、APIキー、AI APIコスト、規約・法務などの公開前チェックを扱うテーマです。
セキュリティリスクと公開前の技術・運用・データ・法務リスクを早期に見つけ、継続的に対策できる状態を作ります。
対象業務、判断基準、社内で確認する担当者、使ってよい情報の範囲を先に決めると、AI活用は小さく始めやすくなります。
セキュリティ・コード診断
標的型メールや詐欺メールへの対応を社員個人の判断に任せたまま放置すると、初動の遅れと報告漏れが重大インシデントに直結します。AIを使った検知の前に、報告ルールと初動確認の手順を整備すべき理由と、AIに任せてよい範囲を切り分けます。
 セキュリティ・コード診断
AIを活用したWebサービスや自社ツールの公開において、APIキーやシークレットの管理不備は致命的なセキュリティ事故を引き起こします。ソースコードや画面側への鍵の露出放置が招く損失と、公開前チェックで最初に確認すべき設定・運用境界を実務目線で解説します。
 セキュリティ・コード診断
AI セキュリティ診断ツールを導入しても、退職者アカウントや外注先のアクセス権限を放置した組織では内部リスクは消えません。権限棚卸しをAIで自動化する範囲と、人間が判断すべき停止決定の境界を具体的に解説します。
 セキュリティ・コード診断
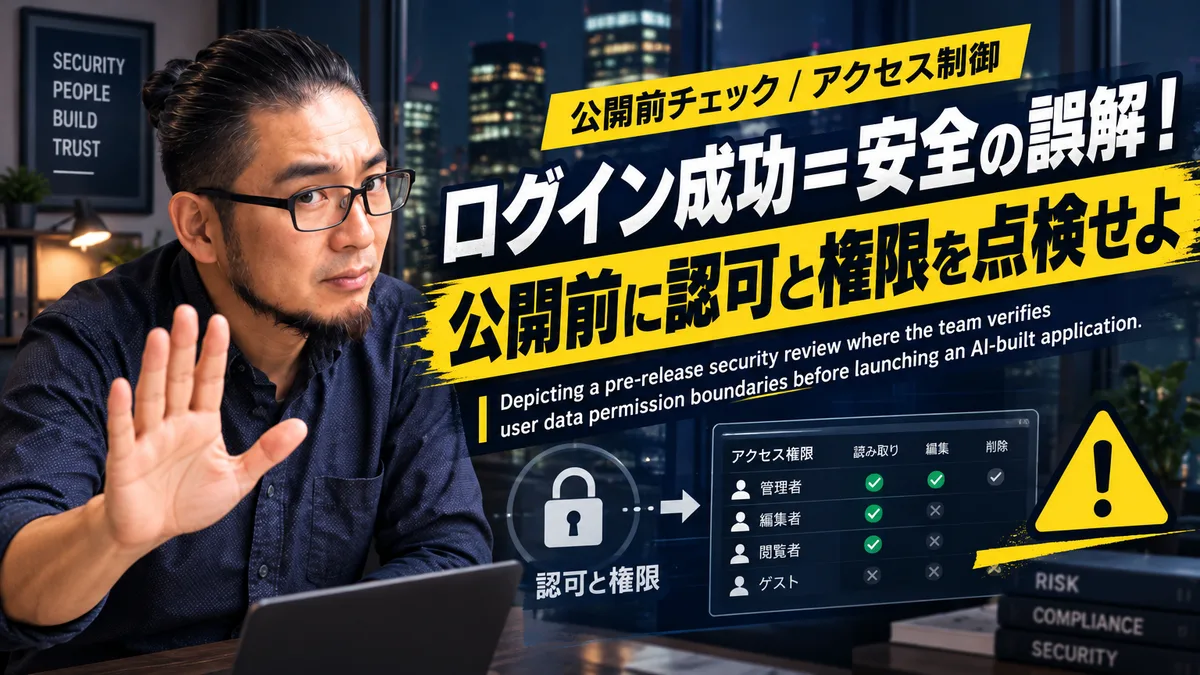
AI 活用でWebアプリや管理画面の開発が早まる一方、ログイン後の認可や権限設定の不備によるデータ参照トラブルが増えています。動くことと安全なデータ保護は別です。公開前に他人のデータが見えないか確認する検証手順と責任境界を解説します。
 セキュリティ・コード診断
高額なシステムを導入すれば情報漏洩を防げるという考えは誤りです。費用をかける前に、現場で放置されているパスワード管理やクラウドの共有設定の穴を潰すことが先決です。AIを点検の補助として活用し、低コストで運用を定着させる具体的な手順を解説します。
 セキュリティ・コード診断
AIセキュリティ株式会社の製品を比較する前に、二要素認証や共有設定、バックアップの基本設定が機能しているか確認すべきです。高額ツールを入れても土台が崩れていれば防げる被害を防げません。放置に伴う損失と、最初に着手すべき具体的な工程を整理します。
 セキュリティ・コード診断
AIを用いたWebサービス開発で、動作確認だけで公開していませんか。利用上限やレート制限、コスト監視のルールを決めずに運用を始めると、想定外のループ処理によりAPIコストが暴走します。公開前チェックで潰すべきリスクと、責任境界を明確にした運用体制の設計方法を解説します。
 セキュリティ・コード診断
Web開発でのAI 活用は便利ですが、動作確認だけで公開するのは危険です。API利用上限やレート制限を決めずにリリースすると、想定外のアクセスでコストが暴走します。本記事では、公開前に誰がコスト管理と停止判断の責任を持つべきか、具体的な運用設計を解説します。
 セキュリティ・コード診断
ログイン機能の動作確認だけでは、他人のデータが丸見えになる認可不備を防げません。事業責任者が主導すべき公開前の検証手順と、セキュリティにおける AI 活用 の限界、人間が負うべきレビュー責任の境界線を実務ベースで解説します。
 セキュリティ・コード診断
高額な対策を急ぐ前にやるべき基本があります。AIセキュリティ株式会社の導入や評判を調べる前に、パスワードや共有設定の不備といった足元のリスクを点検すべきです。本書では、低コストで始めるセキュリティ対策とAIによるチェックリスト運用の極意を解説します。
 セキュリティ・コード診断
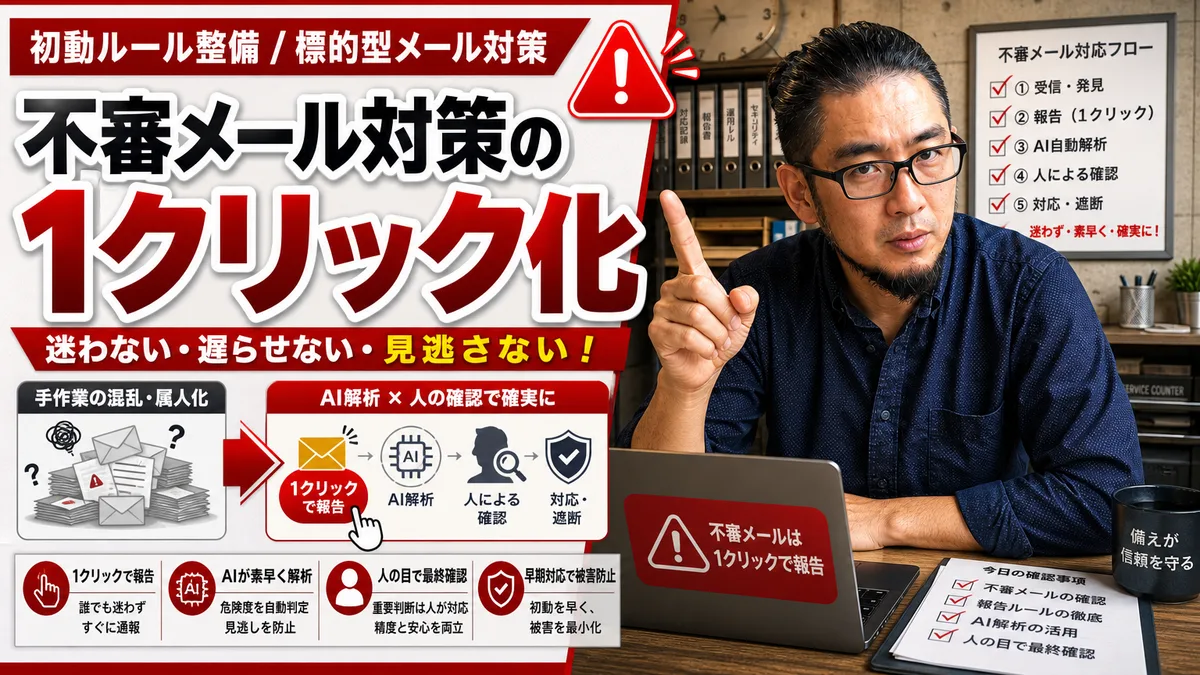
標的型メール対策を社員の判断力に依存していませんか。AIセキュリティ 株式会社のシステムを導入する前に、現場の初動確認と報告ルールを整備しなければ脅威は防げません。インシデント時の損失を最小限に抑える運用の境界線を解説します。
 セキュリティ・コード診断
AI 活用によるWebサービス開発で「動いたから公開する」という判断は致命的な漏えい事故を招きます。APIキーや環境変数などのシークレット管理を怠ると、便利な機能がそのまま攻撃経路になります。公開前に防ぐべき損失と、安全に運用するための境界線を解説します。
 セキュリティ・コード診断
AIでアプリを高速開発する現場が増える一方、AI 活用を急ぐあまりAPIキーを環境変数に分離せず公開する事故が多発しています。ソースコードに直接書き込まれた機密情報が世界に晒されるリスクを防ぐため、公開前に最低限実施すべき確認体制を解説します。
 セキュリティ・コード診断
AI セキュリティ対策でログ監視ツールを入れても、重大度判断の責任者と初動手順がなければ検知した異常は放置されます。本書は、AIに任せる検知範囲と人間が担う判断範囲を実務レベルで切り分け、最初に整備すべき1工程を解説します。
 セキュリティ・コード診断
Webサービスが動くことと、他人のデータが見られない安全性は別物です。認証機能だけで満足し、認可や権限設定の不備を見落としたまま公開すると、情報漏洩や手戻り工数の爆発を招きます。AIコード診断と人間による目視確認の責任境界を明確にする運用設計を解説します。
 セキュリティ・コード診断
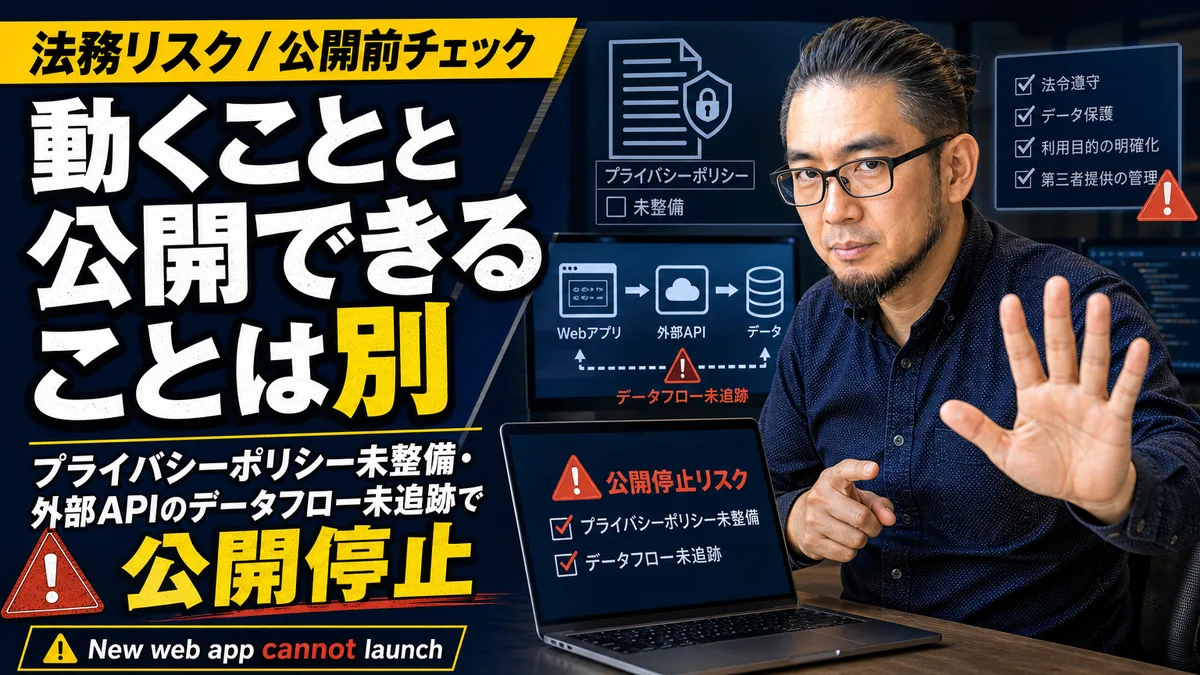
AIやClaudeを用いた開発の高速化に伴い、公開直前に法務やセキュリティの確認でプロジェクトが急停止するケースが増えています。本記事では、外部API連携時のデータ送信ルートの可視化から、専門家確認をスムーズに通すための責任境界の設計まで、実務的な手順を解説します。
 セキュリティ・コード診断
セキュリティツールを導入しても、運用ルールと責任の境界が曖昧なままでは対策になりません。ログ監視・権限管理・標的型メール対策のどこから始めるべきか、AIに任せてよい範囲と人間が判断すべき範囲を分けて解説します。
 セキュリティ・コード診断
AI脆弱性診断を外部委託だけで終わらせている体制には、診断後の修正責任の曖昧さという構造的な盲点があります。どの工程をAIに任せ、どこを人間が判断するか。現場で起きる確認漏れ・対応遅延・インシデント初動の責任空白を整理し、最初の1工程から定着させる実務判断基準を示します。
 セキュリティ・コード診断
ログ監視・権限棚卸し・インシデント初動を人手だけで回す体制には、静かに損失が積み上がっています。この記事では、セキュリティ運用のどこにAIを入れるべきか、どこは人間が判断責任を持つべきかを、業務の詰まりを分解しながら実務観点で整理します。
 セキュリティ・コード診断
フィッシング詐欺や内部不正、生成AI利用に伴う情報漏洩など、セキュリティリスクが多様化する中、AIを活用した検知・対応の仕組みをどう構築するか。現場の課題から導入判断のポイントまで実践的に解説します。
 セキュリティ・コード診断
ログ監視の人手不足、生成AI経由の情報漏洩リスク、標的型メール対策。セキュリティ担当者と経営者が、AIを使ってどこから手をつけるべきかを現場の失敗例・責任境界・導入ステップで解説します。
営業メール、提案書、商談準備、フォロー文、見込み客リスト作成、競合分析・市場調査など、営業活動をAIで支援するテーマです。
別カテゴリホームページの問題点分析、問い合わせ導線改善、SEO記事作成、ECサイトの商品説明文・レビュー分析・広告文・CVR改善など、集客をAIで支援するテーマです。
別カテゴリ採用や外注に頼らず、AIで日常業務・事務作業・資料作成を効率化し、属人化している業務を手順書・チェックリスト・教育資料に落とし込むテーマです。
別カテゴリ会議内容の文字起こし、要約、ToDo抽出、決定事項整理をAIで行うテーマです。