情報セキュリティ
Information Security
IT基礎解説Overview
企業が保有する情報資産の「機密性」「完全性」「可用性」を維持するための対策。サイバー攻撃や内部不正、情報漏洩などのリスクから組織を守り、安全にITやAIを活用するための土台となります。
さらに詳しく解説Details
情報セキュリティとは、企業が保有するデータやシステムなどの情報資産を、様々な脅威から守り安全に維持するための取り組みです。具体的には、許可された人だけがアクセスできる「機密性」、データが改ざんされない「完全性」、必要な時にいつでも使える「可用性」の3大要素をバランスよく保つ仕組みを構築します。
事業現場での活用例として、顧客管理システムへの多要素認証の導入や、定期的なデータバックアップが挙げられます。これにより、不正アクセスやランサムウェア攻撃によるデータ消失を防ぎ、万が一の際も迅速に業務を復旧できるというメリットがあります。
導入の注意点として、セキュリティを厳しくしすぎると業務の利便性が低下し、社員がルールを無視する「シャドーIT」を招く恐れがあります。現場の使いやすさと安全性のバランスを考慮し、定期的なセキュリティ教育を通じて組織全体の意識を高めることが不可欠です。
関連用語Related terms
この用語が登場した記事Related articles4件
サイバーセキュリティ最新動向に学ぶ、AI全社導入の失敗を防ぐ「1業務・2週間」の小規模検証手順
サイバーセキュリティ最新動向やAIの流行に流され、全社一括導入を進めていませんか。本書は、営業の商談準備や提案書作成における手戻り工数や機会損失を防ぐため、1つの業務に絞って2週間で効果を測定する小規模検証の具体的な手順と、人とAIの責任境界の設計手法を解説します。
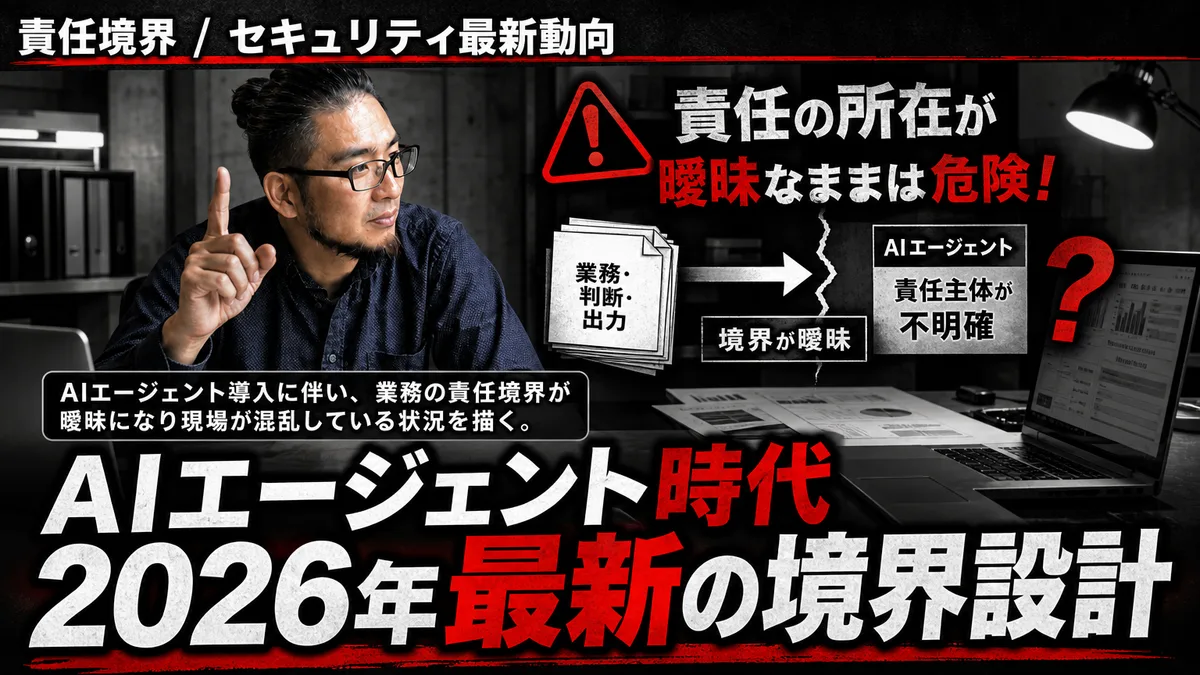
サイバーセキュリティ最新動向から学ぶ、AIエージェント導入で『業務の責任境界』を破綻させない設計手法
サイバーセキュリティ最新動向を追う中で、AIエージェントによる自動化を急ぐ企業ほど『誰が判断したか不明』という現場の混乱に直面します。2026年のLLM活用において、ツール導入より先に設計すべき『人間が承認する境界線』と、監査ログによる防衛策を実務視点で解説します。
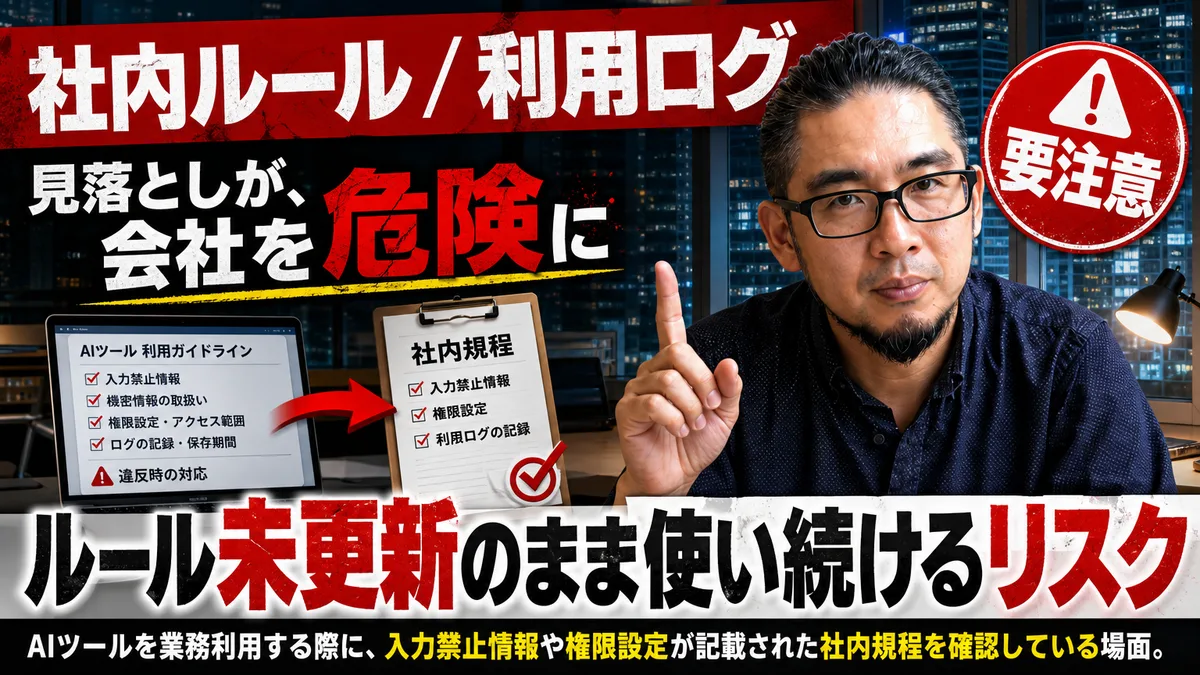
AIの新機能が増えるたびに、社内ルールを更新しない会社のリスクが積み上がる3つの工程
生成AIの機能追加ペースは、社内規程の更新サイクルをすでに超えています。入力禁止情報の範囲が曖昧なまま、利用ログも権限設定も放置される。セキュリティ上の問題が発覚したとき、責任者が誰か決まっていない会社は、ツールではなく運用設計を先に直す必要があります。