認可
Authorization
IT基礎解説Overview
ログイン済みのユーザーに対して、特定のデータや機能へのアクセス権限があるかを判定・許可する仕組みです。他人のデータ閲覧や無権限の操作を防ぐために不可欠なセキュリティ処理です。
さらに詳しく解説Details
認可とは、本人確認(認証)を終えたユーザーに対して、システム内の特定のデータや機能へのアクセス権限を与えるプロセスです。例えば、社内システムにおいて「一般社員にはデータの閲覧のみを許可し、マネージャーには編集や承認の権限を与える」といった制御がこれに該当します。
事業現場で認可を適切に設定する最大のメリットは、セキュリティの向上と業務効率化の両立です。必要な人だけに必要な情報へのアクセスを制限することで、重要情報の漏洩や誤操作によるデータ消失を防ぎます。一方で、注意点として、人事異動や退職に伴う権限変更の漏れや、業務の利便性を優先するあまり過剰な権限を付与してしまうリスクが挙げられます。定期的な権限の見直しと、最小権限の原則に基づく厳格な運用が不可欠です。
関連用語Related terms
この用語が登場した記事Related articles5件
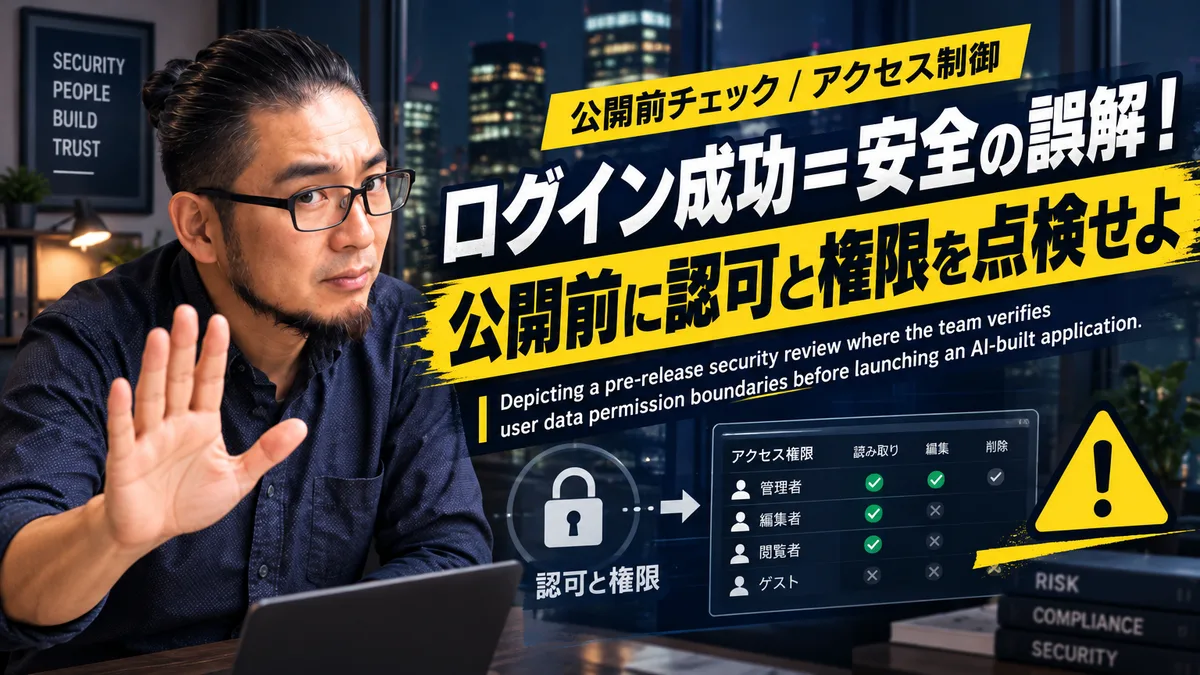
AI 活用 アプリでログインできても安心ではない。認可と権限設定の確認不足が招く情報漏洩の罠
AI 活用でWebアプリや管理画面の開発が早まる一方、ログイン後の認可や権限設定の不備によるデータ参照トラブルが増えています。動くことと安全なデータ保護は別です。公開前に他人のデータが見えないか確認する検証手順と責任境界を解説します。
AIセキュリティ株式会社のツールより先に、パスワードと共有設定の穴を点検せよ
AIセキュリティ株式会社の製品を比較する前に、二要素認証や共有設定、バックアップの基本設定が機能しているか確認すべきです。高額ツールを入れても土台が崩れていれば防げる被害を防げません。放置に伴う損失と、最初に着手すべき具体的な工程を整理します。
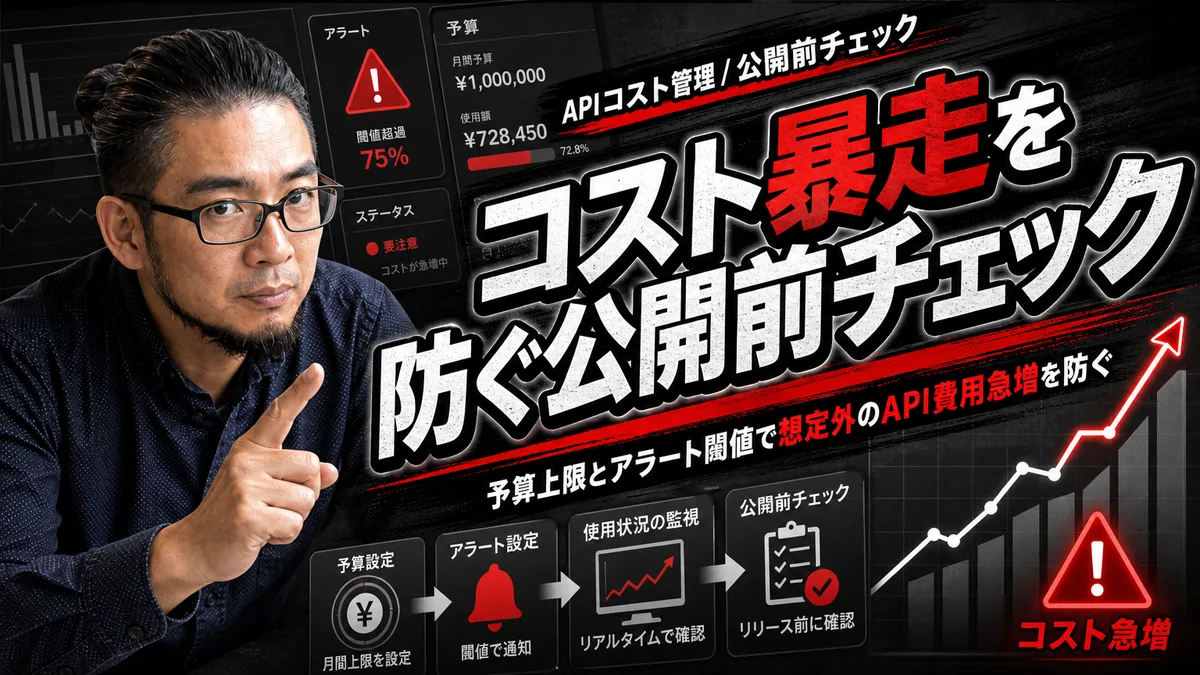
AI APIのコスト暴走を防ぐ公開前チェックと利用上限の設定手順
AIを用いたWebサービス開発で、動作確認だけで公開していませんか。利用上限やレート制限、コスト監視のルールを決めずに運用を始めると、想定外のループ処理によりAPIコストが暴走します。公開前チェックで潰すべきリスクと、責任境界を明確にした運用体制の設計方法を解説します。
ログイン成功は安全の証明にならない。AI 活用 アプリのデータ認可不備を公開前に潰す検証ルール
ログイン機能の動作確認だけでは、他人のデータが丸見えになる認可不備を防げません。事業責任者が主導すべき公開前の検証手順と、セキュリティにおける AI 活用 の限界、人間が負うべきレビュー責任の境界線を実務ベースで解説します。
ログインできるから安全という誤解。公開前の認可・権限設定をAIと人で二重チェックせよ
Webサービスが動くことと、他人のデータが見られない安全性は別物です。認証機能だけで満足し、認可や権限設定の不備を見落としたまま公開すると、情報漏洩や手戻り工数の爆発を招きます。AIコード診断と人間による目視確認の責任境界を明確にする運用設計を解説します。