脆弱性
Vulnerability
IT基礎解説Overview
プログラムの設計ミスや不具合などが原因で生じる、セキュリティ上の欠陥や弱点のこと。放置すると、悪意のある第三者による不正アクセスや、個人情報の漏洩といった重大な被害を引き起こす原因になります。
さらに詳しく解説Details
脆弱性とは、コンピュータのシステムやソフトウェアに潜む「セキュリティ上の欠陥・弱点」のことです。建物に例えると、鍵のかかっていない窓や壊れた扉のようなもので、そこを悪意ある第三者(ハッカーなど)に発見・悪用されると、社内の重要情報が盗まれたり、システムが乗っ取られたりする危険があります。
脆弱性が生じる原因はさまざまで、ソフトウェアの設計ミス、プログラムのバグ、古いバージョンのまま放置されたシステムなどが代表的です。たとえば、社内で使用している会計ソフトや販売管理システムのアップデートを長期間行っていない場合、すでに公開されている脆弱性を突いた攻撃を受けるリスクが高まります。
事業現場における具体的な被害例としては、顧客の個人情報や取引データの漏洩、ランサムウェアによる業務停止、不正送金などが挙げられます。これらは企業の信頼失墜や多額の損害につながります。
対策として重要なのは、OSやソフトウェアを常に最新の状態に保つこと、セキュリティパッチを速やかに適用することです。また、定期的な脆弱性診断を実施し、自社システムの弱点を把握しておくことが、リスクを最小限に抑えるための第一歩となります。
関連用語Related terms
この用語が登場した記事Related articles6件
サイバーセキュリティ最新動向から学ぶ、AIエージェント導入で『業務の責任境界』を破綻させない設計手法
サイバーセキュリティ最新動向を追う中で、AIエージェントによる自動化を急ぐ企業ほど『誰が判断したか不明』という現場の混乱に直面します。2026年のLLM活用において、ツール導入より先に設計すべき『人間が承認する境界線』と、監査ログによる防衛策を実務視点で解説します。
AI APIのコスト暴走を防ぐ公開前チェックと利用上限の設定手順
AIを用いたWebサービス開発で、動作確認だけで公開していませんか。利用上限やレート制限、コスト監視のルールを決めずに運用を始めると、想定外のループ処理によりAPIコストが暴走します。公開前チェックで潰すべきリスクと、責任境界を明確にした運用体制の設計方法を解説します。
ログイン成功は安全の証明にならない。AI 活用 アプリのデータ認可不備を公開前に潰す検証ルール
ログイン機能の動作確認だけでは、他人のデータが丸見えになる認可不備を防げません。事業責任者が主導すべき公開前の検証手順と、セキュリティにおける AI 活用 の限界、人間が負うべきレビュー責任の境界線を実務ベースで解説します。
AIセキュリティ株式会社の製品を選ぶ前に、パスワードと共有設定の穴を潰すのが先決です
高額な対策を急ぐ前にやるべき基本があります。AIセキュリティ株式会社の導入や評判を調べる前に、パスワードや共有設定の不備といった足元のリスクを点検すべきです。本書では、低コストで始めるセキュリティ対策とAIによるチェックリスト運用の極意を解説します。
「動くから安全」の誤解が招く漏えい。AI 活用によるアプリ開発でAPIキーを露出させる致命的リスク
AIでアプリを高速開発する現場が増える一方、AI 活用を急ぐあまりAPIキーを環境変数に分離せず公開する事故が多発しています。ソースコードに直接書き込まれた機密情報が世界に晒されるリスクを防ぐため、公開前に最低限実施すべき確認体制を解説します。
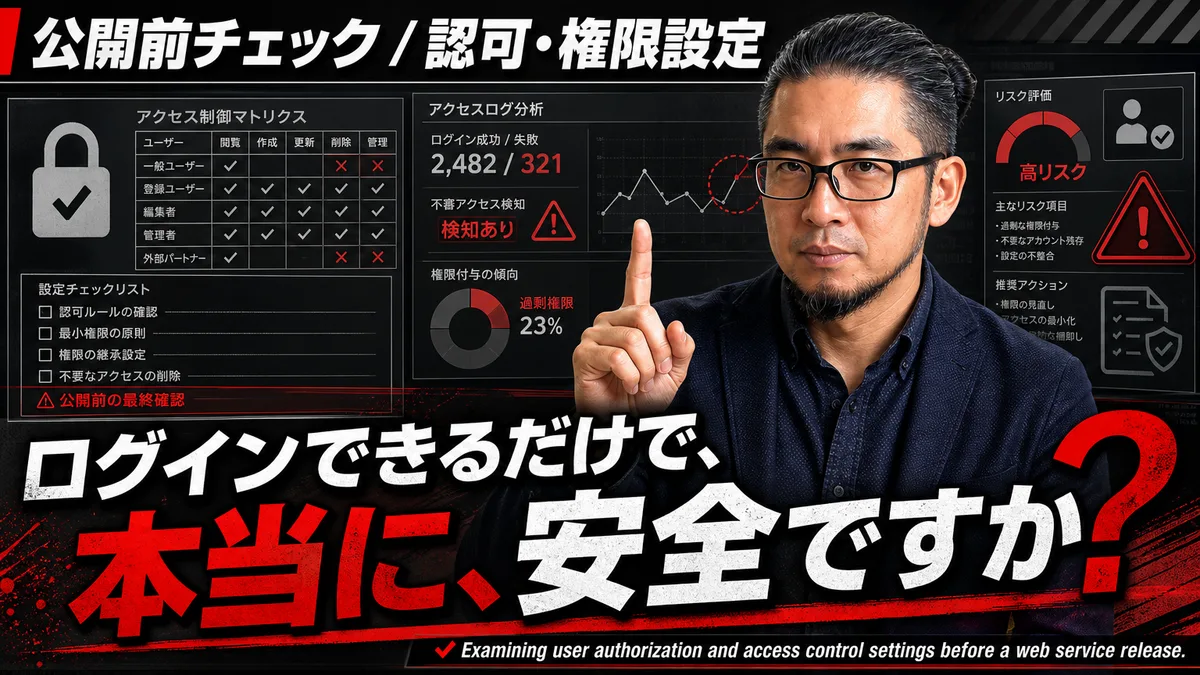
ログインできるから安全という誤解。公開前の認可・権限設定をAIと人で二重チェックせよ
Webサービスが動くことと、他人のデータが見られない安全性は別物です。認証機能だけで満足し、認可や権限設定の不備を見落としたまま公開すると、情報漏洩や手戻り工数の爆発を招きます。AIコード診断と人間による目視確認の責任境界を明確にする運用設計を解説します。