
監査ログ
Audit Log
IT基礎解説Overview
システムの利用状況やデータの変更、人間の承認プロセスなどの履歴を記録したデータ。問題発生時の原因究明や不正防止、AIの動作が適切であったかを後から検証するために用いられます。
さらに詳しく解説Details
監査ログとは、システム上で「誰が・いつ・どの操作を行ったか」を時系列で自動記録したデータのことです。たとえば、社員が顧客情報を閲覧した日時、管理者がデータを変更した内容、ファイルをダウンロードした操作などが、すべて記録として蓄積されていきます。
事業現場での活用例として、まず不正アクセスや情報漏えいが疑われる際の原因究明が挙げられます。「いつ・誰が・どのデータに触れたか」を遡って確認できるため、問題の特定が迅速に行えます。また、承認ワークフローの記録としても機能し、「あの発注を誰が承認したか」といった業務上のトラブル解消にも役立ちます。さらに、コンプライアンス対応の観点からも、金融機関や医療機関など規制の厳しい業界では、監査ログの保持が法令で義務付けられているケースがあります。
メリットとしては、内部不正の抑止効果も見逃せません。「操作が記録されている」という意識が、不正行為の予防につながります。一方で注意点もあります。ログは蓄積されるほどデータ量が増えるため、適切な保存期間の設定とストレージ管理が必要です。また、ログ自体が改ざんされないよう、アクセス権限を厳格に管理することが重要です。監査ログは「事後の証跡」であると同時に、日々の安全な業務運営を支える重要な仕組みです。
関連用語Related terms
この用語が登場した記事Related articles2件
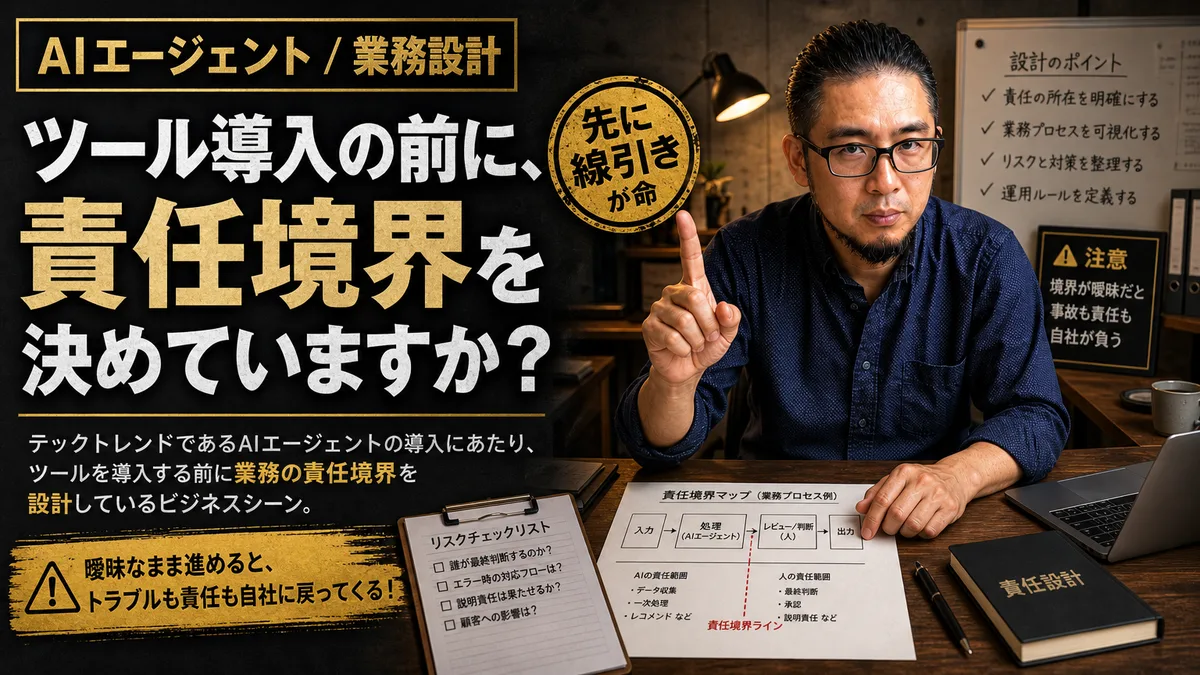
テックトレンド追従の罠。AIエージェント導入で崩壊しないための責任境界設計
テックトレンドの波に乗り遅れまいとAIツールを導入しても、現場の二重管理で破綻するケースが後を絶ちません。AIへの業務委任範囲と人間が最終確認する承認フローの境界設計が必要です。実務で機能する具体的な判断基準と手順を解説します。
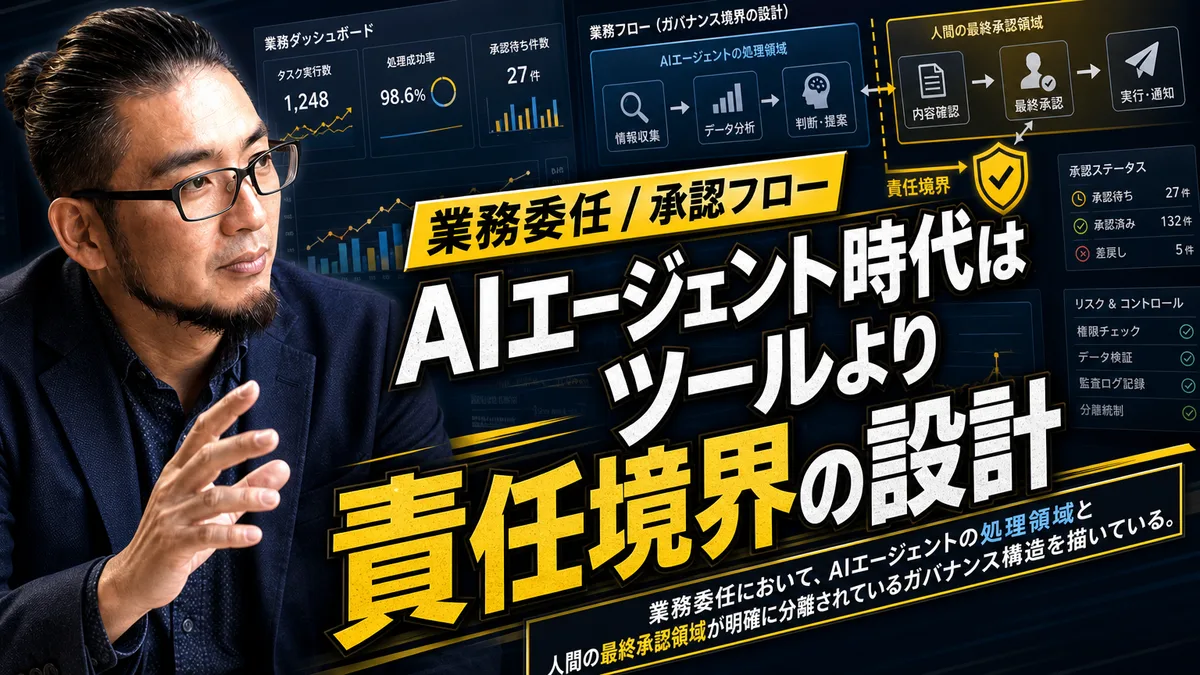
AIエージェント導入の罠:ツール選定より先に「責任境界」を設計しなければ現場は崩壊する
AIエージェントの自律的な業務遂行は魅力的ですが、導入後に現場が混乱する事例が急増しています。本書では、最新AIトレンドに惑わされず、業務委任ルール、承認フロー、監査ログの設計など、AIに任せる範囲と人間が責任を負う境界を明確にする実務手順を解説します。