
APIキー
API Key
IT基礎解説Overview
AIサービスを利用する際の「鍵」となる認証情報。ソースコードに直接書いたまま公開すると第三者に悪用され、多額の費用を請求される危険があります。
さらに詳しく解説Details
APIキーとは、AIサービスや外部システムを利用する際に「本人確認」の役割を果たす、英数字の組み合わせからなる認証情報のことです。たとえば、ChatGPTやGoogle翻訳などのAIサービスを自社のシステムやアプリに組み込む際、APIキーを使うことでサービス提供側があなたの会社を識別し、利用量に応じた課金管理を行います。ホテルのルームキーに例えると、正しいキーを持つ人だけが部屋(サービス)に入れる仕組みです。
事業現場での活用例としては、顧客対応チャットボットへのAI組み込み、翻訳機能の自動化、データ分析レポートの自動生成などが挙げられます。APIキーを利用することで、高度なAI機能を自社開発なしに迅速に導入でき、業務効率化とコスト削減が同時に実現できます。
一方で、取り扱いには十分な注意が必要です。最大のリスクは、APIキーをプログラムのソースコードにそのまま記載した状態でGitHubなどに公開してしまうことです。第三者に悪用された場合、身に覚えのないAPI利用が大量に発生し、数十万〜数百万円規模の費用請求につながる事故が実際に起きています。APIキーは必ず「環境変数」と呼ばれる安全な場所に保管し、定期的に更新する運用ルールを社内で整備することが重要です。担当者が退職した際には速やかに無効化することも忘れないようにしましょう。
関連用語Related terms
この用語が登場した記事Related articles2件
APIキーをコード内に直接残して公開すればAI機能は漏えい経路と化します
AIを活用したWebサービスや自社ツールの公開において、APIキーやシークレットの管理不備は致命的なセキュリティ事故を引き起こします。ソースコードや画面側への鍵の露出放置が招く損失と、公開前チェックで最初に確認すべき設定・運用境界を実務目線で解説します。
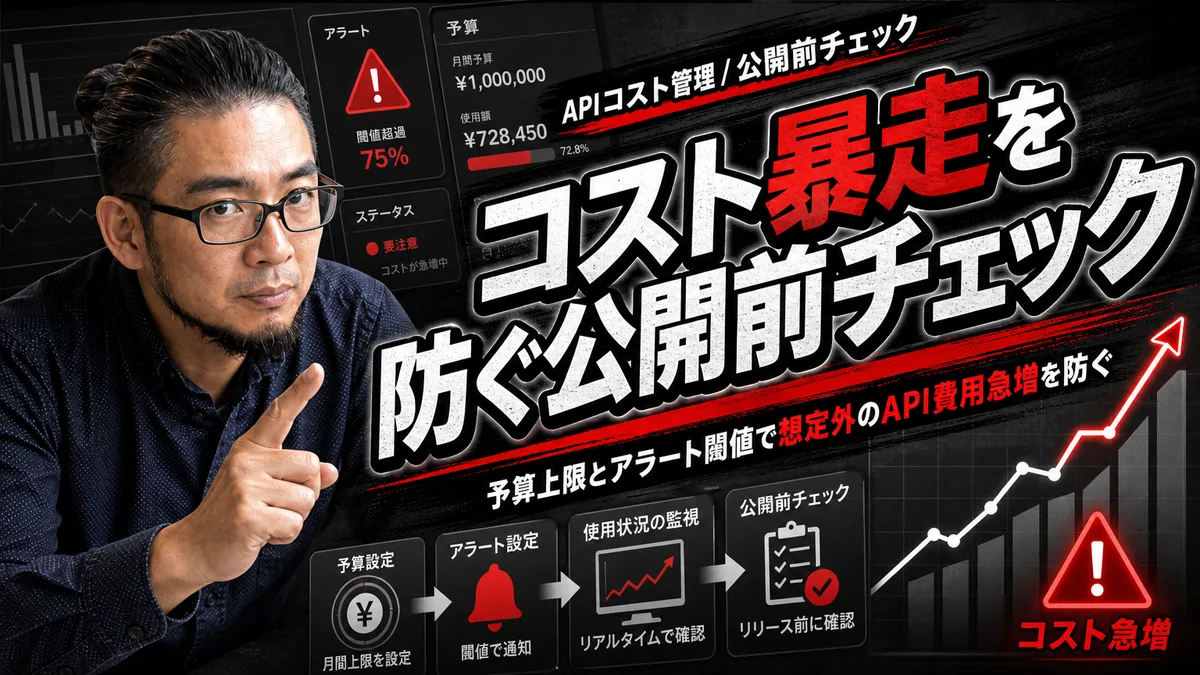
AI APIのコスト暴走を防ぐ公開前チェックと利用上限の設定手順
AIを用いたWebサービス開発で、動作確認だけで公開していませんか。利用上限やレート制限、コスト監視のルールを決めずに運用を始めると、想定外のループ処理によりAPIコストが暴走します。公開前チェックで潰すべきリスクと、責任境界を明確にした運用体制の設計方法を解説します。