
標的型メール
Targeted Email Attack / Spear Phishing
IT基礎解説Overview
特定の企業や個人を狙って送りつけられる、業務上の正規メールに見せかけた攻撃メール。受信者が開封・クリックしやすいよう巧妙に作り込まれている。
さらに詳しく解説Details
標的型メールとは、特定の企業や組織を狙い撃ちにして送りつけられる、極めて悪質なサイバー攻撃用のメールのことです。一般的な迷惑メールと異なり、攻撃者は事前に標的の会社名・担当者名・取引先情報・業務内容などを徹底的に調査した上で、まるで本物の取引先や上司・同僚からのメールに見えるよう巧妙に偽装して送信してきます。
仕組みとしては、メール本文に添付されたファイル(請求書・見積書・業務報告書など)を開かせることでウイルスに感染させたり、本物そっくりの偽サイトへ誘導してIDやパスワードを盗み取ったりするケースが一般的です。受信者が「知っている相手からのメール」と思い込んでしまうため、通常のフィッシングメールより格段に騙されやすいのが最大の特徴です。
事業現場では、経理担当者に「取引先からの請求書」を装ったメールを送り、添付ファイルを開かせて社内ネットワーク全体に侵入するケースや、役員になりすまして「至急送金してほしい」と指示するビジネスメール詐欺との組み合わせも報告されています。
対策としては、添付ファイルや本文中のリンクを安易にクリックしない習慣の徹底、送信元メールアドレスの厳密な確認、不審なメールを受け取った際に電話など別手段で相手に直接確認することが重要です。社員全員へのセキュリティ教育と定期的な訓練が被害防止に直結します。
関連用語Related terms
この用語が登場した記事Related articles3件
怪しいメールの対応を社員任せにしている会社が、AIセキュリティ診断より先に決めるべきこと
標的型メールや詐欺メールへの対応を社員個人の判断に任せたまま放置すると、初動の遅れと報告漏れが重大インシデントに直結します。AIを使った検知の前に、報告ルールと初動確認の手順を整備すべき理由と、AIに任せてよい範囲を切り分けます。
AIセキュリティ株式会社の製品を選ぶ前に、パスワードと共有設定の穴を潰すのが先決です
高額な対策を急ぐ前にやるべき基本があります。AIセキュリティ株式会社の導入や評判を調べる前に、パスワードや共有設定の不備といった足元のリスクを点検すべきです。本書では、低コストで始めるセキュリティ対策とAIによるチェックリスト運用の極意を解説します。
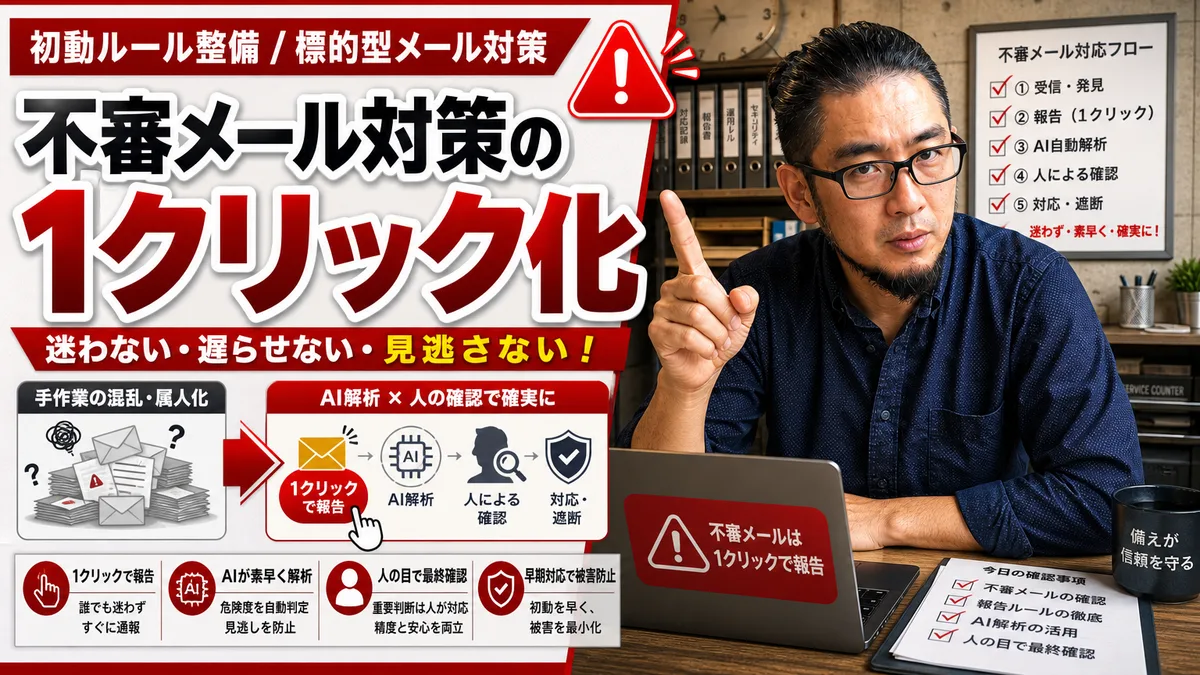
AIセキュリティ 株式会社のシステムでも防げない、標的型メールの判断を社員に丸投げする組織の盲点
標的型メール対策を社員の判断力に依存していませんか。AIセキュリティ 株式会社のシステムを導入する前に、現場の初動確認と報告ルールを整備しなければ脅威は防げません。インシデント時の損失を最小限に抑える運用の境界線を解説します。